

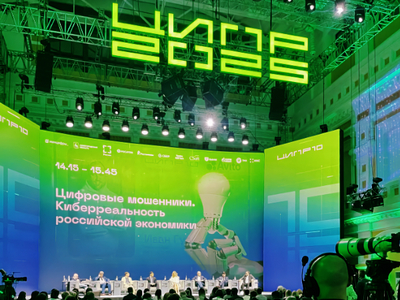

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР предложили баг-баунти для борьбы с кибермошенниками

На ЦИПР-2025 представители бизнеса и государства обсудили новые подходы к борьбе с цифровым мошенничеством, которое продолжает стремительно набирать обороты. По данным Роскомнадзора, за первые пять месяцев 2025 года в результате 30 утечек в открытый доступ попало более 38 миллионов строк с персональными данными россиян.

На фоне растущих угроз государственные органы рассматривают ужесточение мер безопасности.

Председатель ИТ-комитета Госдумы Сергей Боярский сообщил, что обсуждается инициатива: восстановление доступа к сервисам «Госуслуг» будет возможно только при личном обращении в МФЦ с паспортом. Также он предложил ввести ограничение на количество банковских карт, которыми может владеть один человек.

Однако представители бизнеса выразили сомнения в эффективности запретительных мер. По их мнению, подобные ограничения мошенников не остановят, а лишь усложнят жизнь добросовестным гражданам.

Вице-президент Avito Иван Гуз подчеркнул важность оперативного обмена информацией между компаниями и государством.

«Чем больше участников вовлечены в процесс, тем полнее и объективнее картина угроз», — подчеркнул Гуз.

Генеральный директор МТС Инесса Галактионова назвала проблему комплексной, требующей системного подхода.

«Даже если гражданин беспечен или не обладает цифровыми навыками, мы обязаны найти способ его защитить. Я не верю, что всё можно просто заблокировать», — сказала она.

МТС развивает систему «Защитник», автоматически блокирующую подозрительные звонки, и обслуживает 82 миллиона абонентов.

Президент «Т-Технологий» Станислав Близнюк рассказал, что в Т-Банке приоритетом является клиентоориентированность.

«Мы стараемся самостоятельно компенсировать клиентские потери от мошенников, если это не family fraud», — отметил Станислав.

При этом он добавил, что паспорт — легко подделываемый документ, и не может служить универсальным решением. В банке используется более 30 инструментов киберзащиты, включая систему «Нейрощит». Один из нестандартных методов — перевод мошенника на голосового бота, который способен удерживать его на линии до 20 минут.

Старший вице-президент по информационной безопасности ПАО «Ростелеком» и генеральный директор группы компаний «Солар» Игорь Ляпунов заявил, что мошенничество превратилось в самостоятельный бизнес с оборотом 160 миллиардов рублей. Он отметил, что в цепочках фрода участвуют самые разные структуры — от банков до операторов связи. И даже если крупные игроки не вовлечены напрямую, всегда найдутся участники «четвёртого эшелона», готовые включиться в схему.

Сооснователь фонда «Сайберус» Юрий Максимов призвал к проактивному подходу. Он предложил создать государственную программу баг-баунти, в рамках которой «белые хакеры» будут искать уязвимости, используемые мошенниками.

«Мы вам подгоним хакеров. Пусть они сами пройдут путь атаки, а потом мы создадим под это нормативную базу», — предложил Максимов.

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru