


Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

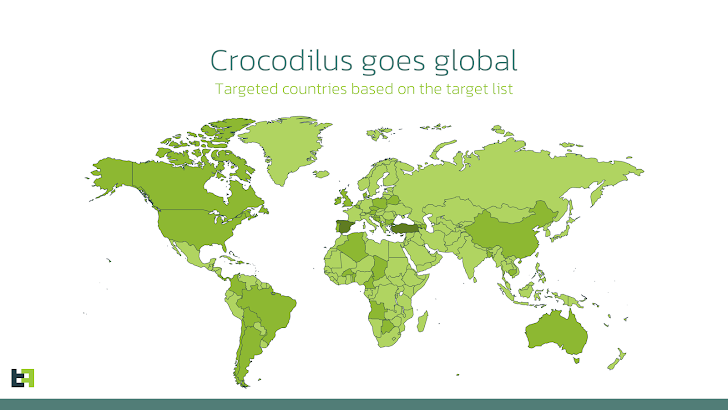
Эксперты по кибербезопасности бьют тревогу: банковский Android-троян Crocodilus, впервые замеченный этой весной, начал активно распространяться за пределами Турции и Испании. Теперь атаки зафиксированы в Польше, Аргентине, Бразилии, Индии, Индонезии и даже США.

Изначально Crocodilus маскировался под популярные приложения, вроде Google Chrome, и запускал поверх настоящих банковских приложений свои окна, с помощью которых похищал логины и пароли.

Он также охотился за сид-фразами от криптокошельков через специальные возможности ОС — такие фразы позволяют злоумышленникам полностью завладеть криптовалютой жертвы.

Как отмечается в свежем отчёте компании ThreatFabric, сейчас Crocodilus стал гораздо изощрённее. Во-первых, у него появились новые методы сокрытия, затрудняющие анализ.


Во-вторых, он умеет добавлять контакт в список жертвы — достаточно команды «TRU9MMRHBCRO». По мнению ThreatFabric, цель — обойти новые механизмы защиты Android, которые предупреждают о возможном мошенничестве при запуске банковских приложений в режиме демонстрации экрана.

Добавив номер с именем вроде «Поддержка банка», злоумышленник может позвонить жертве и не вызвать подозрений. Особенно активно троян распространяется через фейковые объявления в Facebook (признан экстремистским и запрещён в России, как и корпорация Meta).

Например, в Польше пользователям предлагали «бонусные баллы» от имени банков и маркетплейсов — но по ссылке скрывалась вредоносная программа. В Турции и Испании вредонос выдавал себя за обновление браузера или онлайн-казино.

ThreatFabric предупреждает: Crocodilus уже не локальная угроза. Он становится глобальной проблемой, и судя по темпам распространения, расслабляться рано.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru