


Массовые блокировки групп в Telegram не сломали криминальные сообщества

Массовые блокировки групп в Telegram не сломали криминальные сообщества

Массовые блокировки групп в Telegram не сломали криминальные сообщества

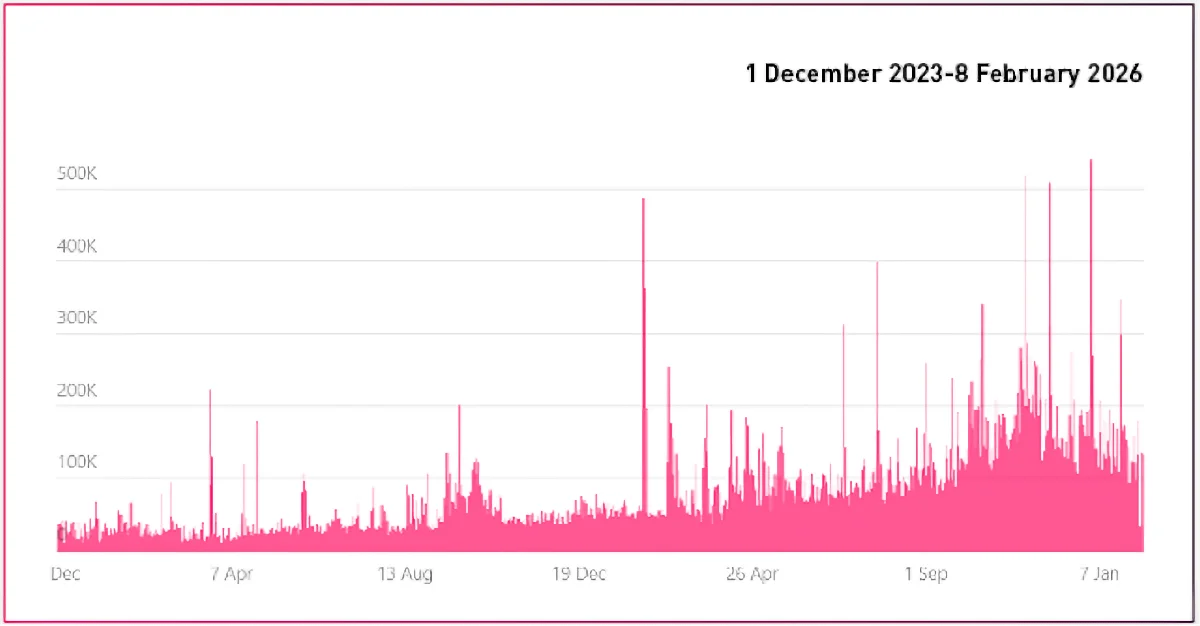
По данным нового отчёта Check Point Cyberint, за прошлый год в Telegram заблокировали более 43 млн каналов и групп. Цифра выглядит внушительно, но главный вывод исследователей совсем в другом: это не привело к исчезновению киберпреступной активности. Мессенджер начал чистить площадку гораздо жёстче, но криминальные сообщества просто подстроились под новые правила игры.

Исследователи отмечают, что в 2025 году объёмы модерации резко выросли и высокий темп блокировок сохранился и в начале 2026-го.

Если раньше всплески удалений были скорее эпизодическими, то теперь дни с сотнями тысяч блокировок перестали быть редкостью. На бумаге это выглядит как серьёзный поворот в политике платформы.

Но на практике эффект оказался ограниченным. Да, сообщества кардеров, хакерские группы и другие криминальные сегменты регулярно попадали под блокировки, однако чаще всего речь шла не о полном демонтаже инфраструктуры, а лишь о временных сбоях. Те же участники быстро возвращались под новыми названиями, по новым ссылкам и с обновлённой схемой доступа.

Авторы отчёта утверждают: Telegram повысил стоимость открытой работы для злоумышленников, но не настолько, чтобы вытеснить их с платформы.


После задержания Павла Дурова в конце 2024 года, как отмечается в исследовании, в подпольной среде действительно начались разговоры о переезде на другие площадки. Рассматривались более нишевые и «приватные» мессенджеры, но всерьёз этот сценарий так и не взлетел.

Причина довольно простая: Telegram по-прежнему даёт преступным сообществам то, что не может предложить почти никто другой: огромный охват, удобную навигацию, быстрый набор аудитории и сильный сетевой эффект.

По анализу пригласительных ссылок, которыми обменивались на киберпреступных форумах и маркетплейсах, Telegram с большим отрывом опережал все альтернативные платформы. Ближайший конкурент, как утверждают исследователи, набрал менее 6% от этого объёма.

Вместо массового ухода злоумышленники выбрали адаптацию. Среди популярных схем — закрытый доступ по запросу на вступление, чтобы затруднить автоматическую модерацию, заранее подготовленные резервные каналы и демонстративные «дисклеймеры» в описаниях, которые формально изображают соблюдение правил платформы. Появилась и более гибкая модель работы: Telegram используют как витрину и координационный слой, а чувствительные переговоры или сделки временно выносят в личные чаты или на другие платформы, после чего снова возвращаются обратно.

На днях мы писали, что после затяжных перебоев Telegram в России начал работать заметно лучше — по крайней мере, у части пользователей. По данным профильных мониторингов и публикаций последних дней, уровень сетевых сбоев при подключении к мессенджеру снизился: если раньше речь шла примерно о 80% проблемных соединений, то теперь — около 55%.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru