


У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

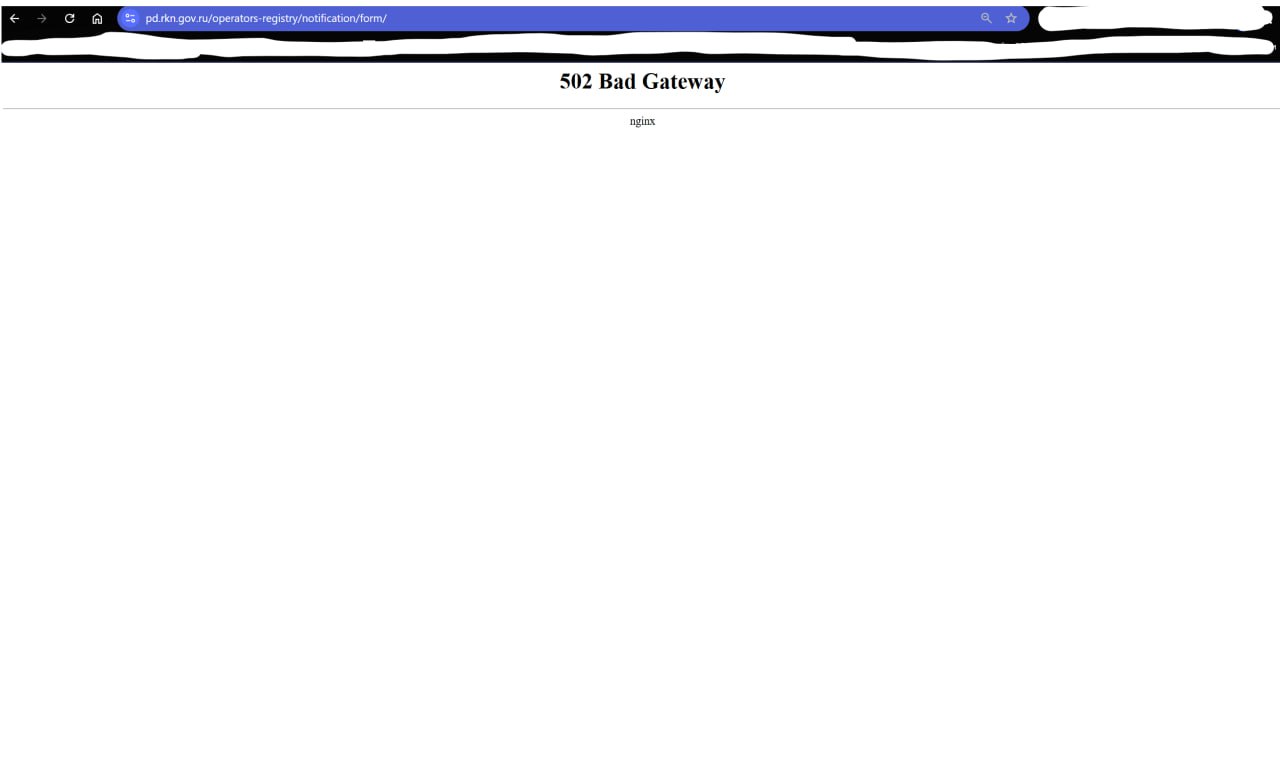
Портал персональных данных, через который компании должны подавать уведомления об обработке персональных данных, периодически перестаёт работать из-за перегрузки. Судя по комментариям, перебои с доступом к форме продолжаются уже несколько дней — первые жалобы начали поступать ещё 26 мая.

С 30 мая вступают в силу новые меры, усиливающие ответственность за нарушение порядка обработки персональных данных. Операторы — а к ним относятся практически все российские компании, работающие с данными клиентов, заказчиков или сотрудников — обязаны направить уведомления в Роскомнадзор.

За несвоевременное выполнение требования предусмотрены штрафы: до 50 тыс. рублей для физических лиц и до 500 тыс. рублей для юридических.

Однако за день до крайнего срока отправить уведомление оказалось проблематично. 28 мая сайт с формой для подачи уведомлений начал выдавать ошибки и перестал загружаться.

Сервис Downdetector.su также зафиксировал неполадки в работе сайта Роскомнадзора. Пик обращений пользователей пришёлся на 14:00, при этом заметный рост жалоб начался с 16:00 по московскому времени. Основные проблемы связаны с невозможностью загрузить форму уведомления. Большинство сообщений поступает из Центральной России.

После подписания законов №420-ФЗ и №421-ФЗ руководство Роскомнадзора неоднократно призывало компании подать уведомления заранее. Однако, как показала практика, многие организации начали решать этот вопрос в последний момент. В результате — перегрузка и отказ серверов.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru