


Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

Windows 11, Red Hat и Docker пробили в первый день Pwn2Own 2025

В Берлине стартовал хакерский турнир Pwn2Own 2025, и уже в первый день участники показали, на что способны: эксперты по безопасности заработали $260  000, демонстрируя цепочки эксплойтов для атак на Windows 11, Red Hat Linux и Oracle VirtualBox.

Red Hat пал первым

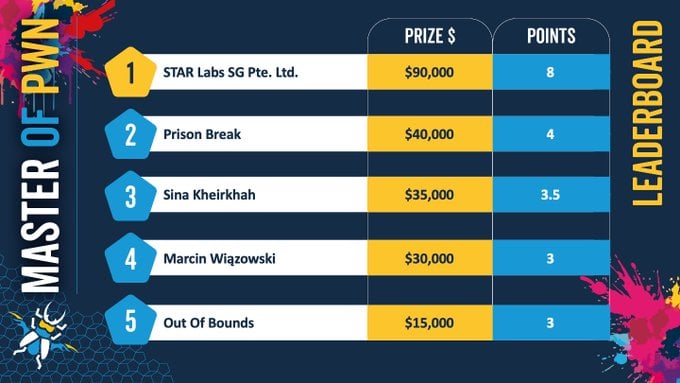
Первой мишенью стала Red Hat Enterprise Linux for Workstations. Команда DEVCORE Research (точнее, исследователь по прозвищу Pumpkin) повысила привилегии через целочисленное переполнение и унесла с собой $20 000.

Затем Хёнву Ким и Вонги Ли тоже добрались до root-доступа на Red Hat, объединив use-after-free и баг утечки информации. Правда, одна из дыр оказалась не совсем 0-day — из-за этого случился коллизия с уже известной уязвимостью.


Кроме того, Чэнь Лэ Ци из STARLabs SG показал впечатляющую цепочку, в которой use-after-free и переполнение целого привели к SYSTEM-доступу на Windows 11. Это принесло ему $30 000.

Но и это ещё не всё: Марцин Вионзовски взломал систему через баг записи за пределами границ, а Хёнджин Чой применил type confusion (несоответствие используемых типов данных) — и оба также получили привилегии SYSTEM.

Взлом VirtualBox и побег из Docker

Команда Prison Break заработала $40 000 за побег из Oracle VirtualBox через целочисленное переполнение и выполнение кода на хостовой ОС. Сина Кхейрха из Summoning Team ушёл с $35 000 за уязвимость в Chrome и уже известный баг в Triton Inference Server от Nvidia.

Pwn2Own проходит с 15 по 17 мая в рамках конференции OffensiveCon. Сегодня — второй день, и исследователи нацелятся на SharePoint, VMware ESXi, Firefox, Red Hat и VirtualBox.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru