


Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

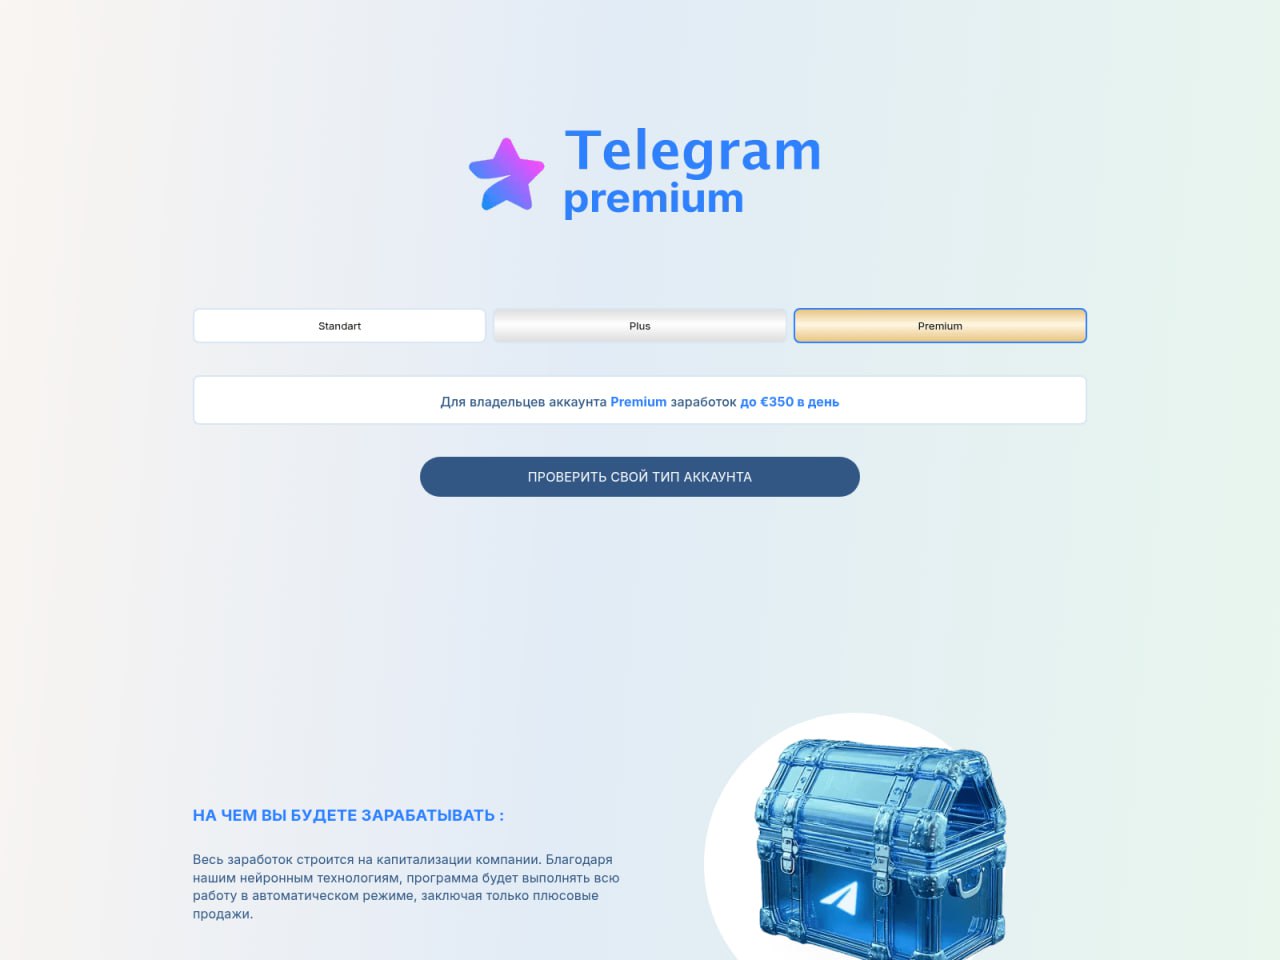
Компания F6 сообщила о новой схеме инвестиционного мошенничества, которая активно распространяется в Telegram. Мошенники обещают до 350 евро в день за просмотр контента — якобы благодаря некой «капитализации компании» и «нейронным технологиям».

На деле всё это — прикрытие, чтобы выманить личные данные и подтолкнуть человека к вложению денег в несуществующие проекты.

Главная особенность схемы — она нацелена на русскоязычных пользователей за пределами России или тех, кто использует VPN. Аналитики зафиксировали как минимум 22 сайта, через которые всё это работает.

Мошеннический путь устроен просто: человеку показывают фейковый сайт, оформленный под Telegram, и предлагают проверить статус его аккаунта. Неважно, что вы введёте — система всегда «подтверждает», что у вас Premium.


Далее просят ввести адрес электронной почты и телефон, якобы для получения дохода с аккаунта. После этого — звонок от «персонального менеджера», который убеждает вложить деньги. Это классическая схема: сначала заманить, потом под нажимом убедить перевести деньги.

Кроме Telegram, мошенники используют схожие сайты под видом WhatsApp и Facebook (принадлежат компании Meta, признанной экстремистской и запрещённой в России). Отличие — в логотипах и размерах обещанных доходов. Пользователям WhatsApp сулят до 35 евро в день, а для Facebook — аж до 600 евро.

Жертв находят через рекламу в соцсетях, в том числе в Facebook и Instagram (принадлежат компании Meta, признанной экстремистской и запрещённой в России). Обычно это посты от аккаунтов с названиями вроде «Срочные новости», где обещают лёгкий заработок. Ещё один популярный приём — якобы новости об «открытии нового источника дохода» от известного человека. Ссылки из этих постов ведут на фальшивые сайты.

Эксперты подчёркивают: раньше подобные схемы часто нацеливались на русскоязычных в эмиграции — например, осенью 2022 года были распространены фейковые сайты знакомств для пользователей в Грузии, Армении, Чехии и других странах. А теперь к ним добавился новый сценарий — инвестиционное мошенничество, нацеленное на тех, кто пользуется VPN или живёт за границей.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru