


Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

Схема инвестскама маскируется под Telegram и бьёт по VPN-пользователям

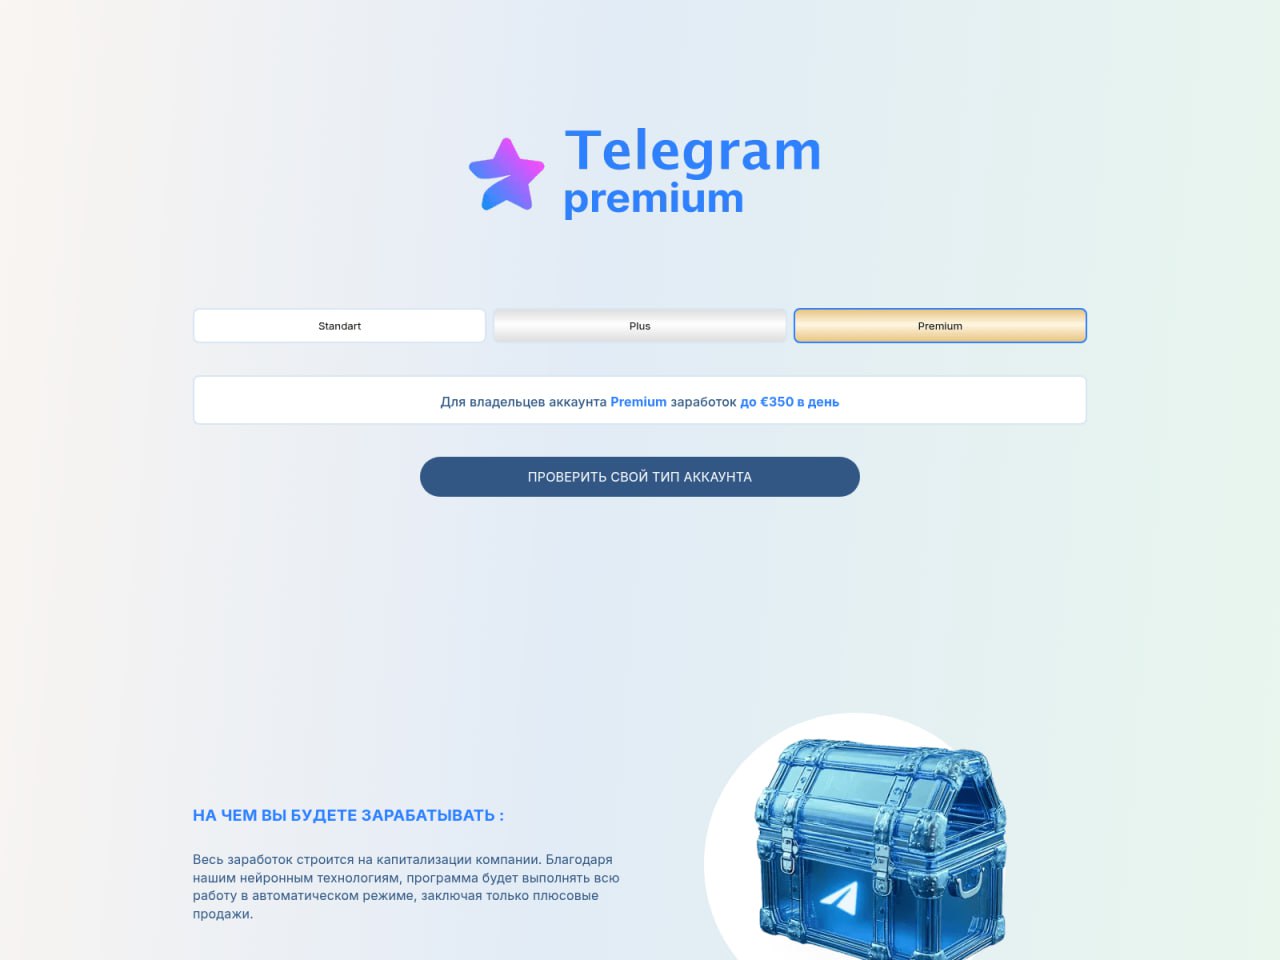
Компания F6 сообщила о новой схеме инвестиционного мошенничества, которая активно распространяется в Telegram. Мошенники обещают до 350 евро в день за просмотр контента — якобы благодаря некой «капитализации компании» и «нейронным технологиям».

На деле всё это — прикрытие, чтобы выманить личные данные и подтолкнуть человека к вложению денег в несуществующие проекты.

Главная особенность схемы — она нацелена на русскоязычных пользователей за пределами России или тех, кто использует VPN. Аналитики зафиксировали как минимум 22 сайта, через которые всё это работает.

Мошеннический путь устроен просто: человеку показывают фейковый сайт, оформленный под Telegram, и предлагают проверить статус его аккаунта. Неважно, что вы введёте — система всегда «подтверждает», что у вас Premium.


Далее просят ввести адрес электронной почты и телефон, якобы для получения дохода с аккаунта. После этого — звонок от «персонального менеджера», который убеждает вложить деньги. Это классическая схема: сначала заманить, потом под нажимом убедить перевести деньги.

Кроме Telegram, мошенники используют схожие сайты под видом WhatsApp и Facebook (принадлежат компании Meta, признанной экстремистской и запрещённой в России). Отличие — в логотипах и размерах обещанных доходов. Пользователям WhatsApp сулят до 35 евро в день, а для Facebook — аж до 600 евро.

Жертв находят через рекламу в соцсетях, в том числе в Facebook и Instagram (принадлежат компании Meta, признанной экстремистской и запрещённой в России). Обычно это посты от аккаунтов с названиями вроде «Срочные новости», где обещают лёгкий заработок. Ещё один популярный приём — якобы новости об «открытии нового источника дохода» от известного человека. Ссылки из этих постов ведут на фальшивые сайты.

Эксперты подчёркивают: раньше подобные схемы часто нацеливались на русскоязычных в эмиграции — например, осенью 2022 года были распространены фейковые сайты знакомств для пользователей в Грузии, Армении, Чехии и других странах. А теперь к ним добавился новый сценарий — инвестиционное мошенничество, нацеленное на тех, кто пользуется VPN или живёт за границей.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru