


Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

С 8 января в Trustwave SpiderLabs фиксируют активизацию сканов, попыток брутфорса и эксплойта, исходящих с IP-адресов российского хостера Proton66. Расследование выявило в AS-сети также командные серверы ряда вредоносов.

Эксперты полагают, что Proton66, как и другой российский сервис-провайдер, Prospero, вовлечен в схемы предоставления услуг bulletproof-хостинга, продвигаемые в даркнете как Securehost и BEARHOST.

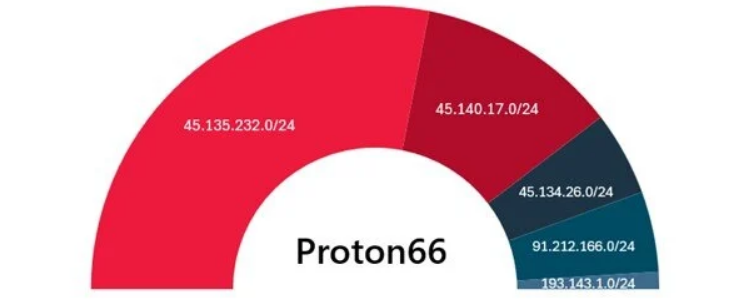
Закрепленная за Proton66 сеть AS198953 состоит из пяти блоков IP-адресов, которые в настоящее время числятся в черных списках Spamhaus и других борцов за чистоту интернета. В период с января по март вредоносную активность в основном проявляли два из них; мишенями чаще всего становились финансовые и ИТ-организации.


Из уязвимостей, которые пытались эксплуатировать злоумышленники, удалось идентифицировать следующие:

Две последние, по словам экспертов, обычно используются в атаках, нацеленных на внедрение в сеть шифровальщика SuperBlack (итерация LockBit 3.0).

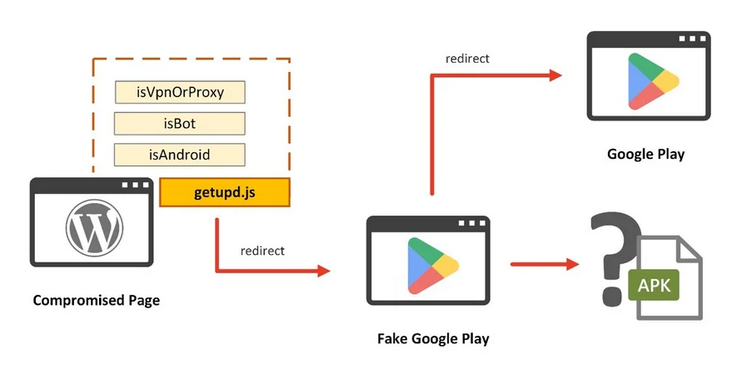
Один из IP-адресов Proton66 засветился в связи с кампанией по внедрению на WordPress-сайты редиректоров на поддельные страницы магазина Google Play.

Оба выявленных источника вредоносных JavaScript-инъекций в рамках атак на Android-устройства до недавних пор размещались на московском сервере, а теперь перенесены к гонконгскому хостеру Chang Way Technologies.


Во владениях Proton66 также были обнаружены C2-серверы и хранилища файлов XWorm, StrelaStealer, WeaXor (усовершенствованный вариант шифровальщика Mallox).

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru