


Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

С 8 января в Trustwave SpiderLabs фиксируют активизацию сканов, попыток брутфорса и эксплойта, исходящих с IP-адресов российского хостера Proton66. Расследование выявило в AS-сети также командные серверы ряда вредоносов.

Эксперты полагают, что Proton66, как и другой российский сервис-провайдер, Prospero, вовлечен в схемы предоставления услуг bulletproof-хостинга, продвигаемые в даркнете как Securehost и BEARHOST.

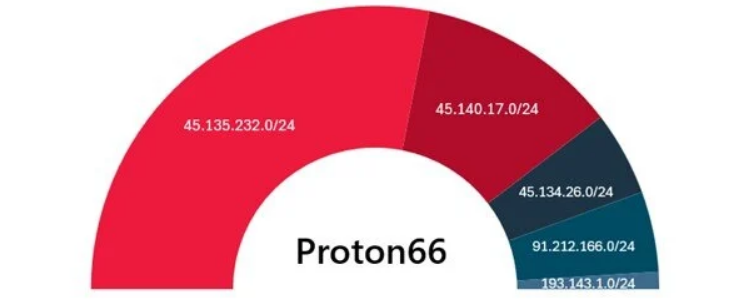
Закрепленная за Proton66 сеть AS198953 состоит из пяти блоков IP-адресов, которые в настоящее время числятся в черных списках Spamhaus и других борцов за чистоту интернета. В период с января по март вредоносную активность в основном проявляли два из них; мишенями чаще всего становились финансовые и ИТ-организации.


Из уязвимостей, которые пытались эксплуатировать злоумышленники, удалось идентифицировать следующие:

Две последние, по словам экспертов, обычно используются в атаках, нацеленных на внедрение в сеть шифровальщика SuperBlack (итерация LockBit 3.0).

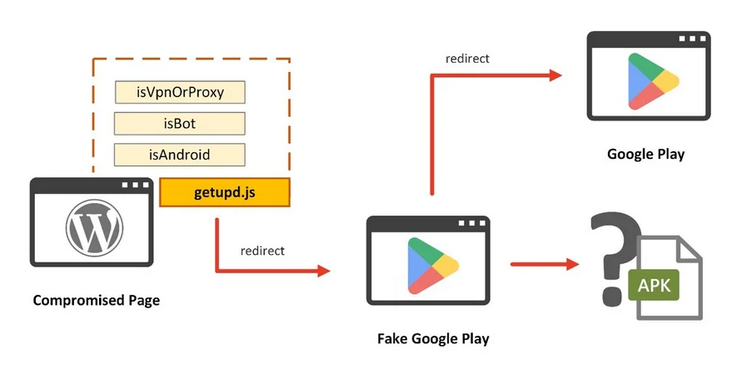
Один из IP-адресов Proton66 засветился в связи с кампанией по внедрению на WordPress-сайты редиректоров на поддельные страницы магазина Google Play.

Оба выявленных источника вредоносных JavaScript-инъекций в рамках атак на Android-устройства до недавних пор размещались на московском сервере, а теперь перенесены к гонконгскому хостеру Chang Way Technologies.


Во владениях Proton66 также были обнаружены C2-серверы и хранилища файлов XWorm, StrelaStealer, WeaXor (усовершенствованный вариант шифровальщика Mallox).

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru