


Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

В преддверии курортного сезона сетевые аферисты обкатывают новую схему обмана. Отпускникам предлагают на льготных условиях снять квартиру в Сочи или Светлогорске, а для «безопасного бронирования» — зайти на фишинговый сайт.

Рекламные видео в рамках данной схемы, по данным F6, публикуются в YouTubeShorts, TikTok и Instagram (принадлежит Meta, деятельность которой признана в России экстремистской и запрещена). В результате действий мошенников жертвы теряют от 1 тыс. до 140 тыс. рублей.

Для публикации приманок создаются аккаунты, которые обычно живут 1-2 месяца. Сами ролики представляют собой видеообзор квартиры либо слайд-шоу из фото, найденных в интернете; просмотры злоумышленники накручивают с помощью платных специнструментов.

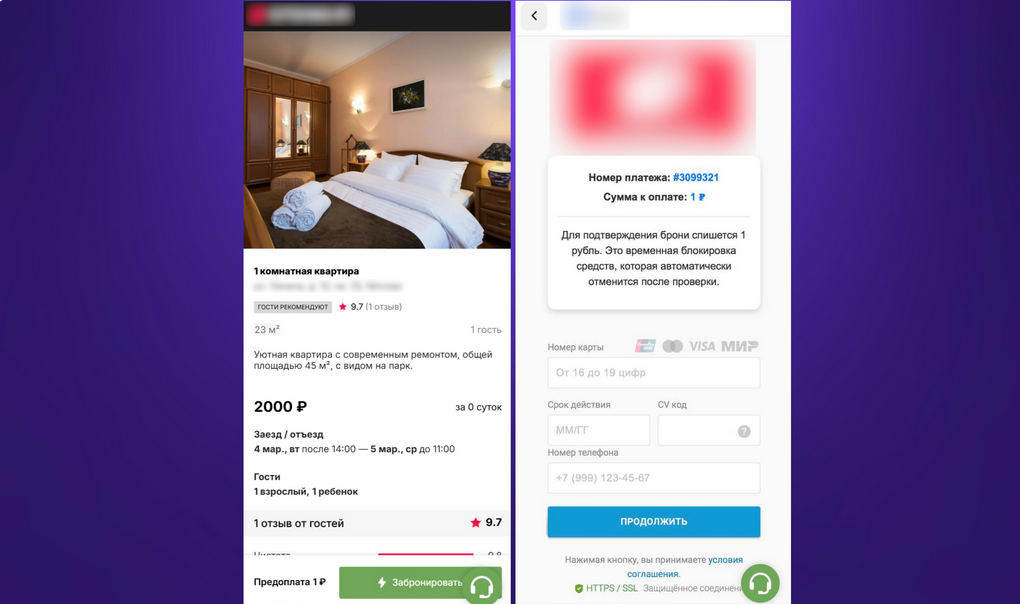
Аренду жилья они предлагают по ценам ниже рыночных либо сулят большие скидки. Предоплата чисто символическая — лишь 1 рубль, для подтверждения намерений нужно перейти по ссылке на сайт, имитирующий популярный российский сервис бронирования (выявлены три варианта фейков).


После нажатия кнопки «Оплатить» владельцам iPhone выводятся фишинговые страницы для кражи данных банковских карт и СМС-кодов (иногда мошенники просят прислать одноразовый код или скриншот с ним в личку).

Заход на поддельный сервис с Android-устройства грозит заражением: под кнопкой оплаты скрывается редирект на фальшивую страницу Google Play с приложением, которое якобы нужно скачать для продолжения бронирования. На самом деле это вредонос, предназначенный для кражи данных банковских карт и СМС с кодами подтверждения транзакций.

«Киберпреступники ежегодно совершенствуют схемы курортного мошенничества и добавляют новые сценарии, но и от старых отказываться не спешат, — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F6. — Каждую весну появляются сайты-двойники отелей и пансионатов, расположенных в Краснодарском крае и Крыму, через которые пользователям предлагают заманчивые скидки на приобретение путёвок. Точно так же возникают фейковые сайты сервисов по продаже билетов, которые обещают дешёвые перелёты по популярным туристическим направлениям».

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru