


Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Компания Google анонсировала выпуск Sec-Gemini v1 — экспериментальной большой языковой модели (БЯМ, LLM), способной повысить эффективность рабочих процессов SecOps в условиях роста сложности киберугроз, использующих ИИ.

Построенный на основе LLM Gemini новый специализированный помощник обладает возможностью формирования рассуждений и по запросу выводит обработанную информацию, включая данные киберразведки (CTI), почти в реальном времени.

Необходимые для анализа сведения Sec-Gemini черпает из множества источников, таких как Google Threat Intelligence (GTI), свободная база уязвимостей в opensource-проектах (OSV) и Mandiant Threat Intelligence.

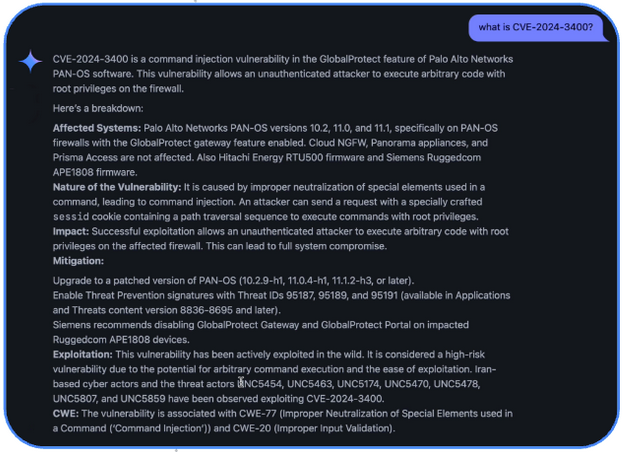
В качестве иллюстрации практической ценности LLM, заточенной под нужды ИБ, разработчики привели ее реакцию на вопрос о Salt Typhoon. ИИ-модель не только правильно идентифицировала кибергруппу, но также перечислила все характерные техники и тактики, а потом по просьбе юзера детализировала упомянутую в описании уязвимость.


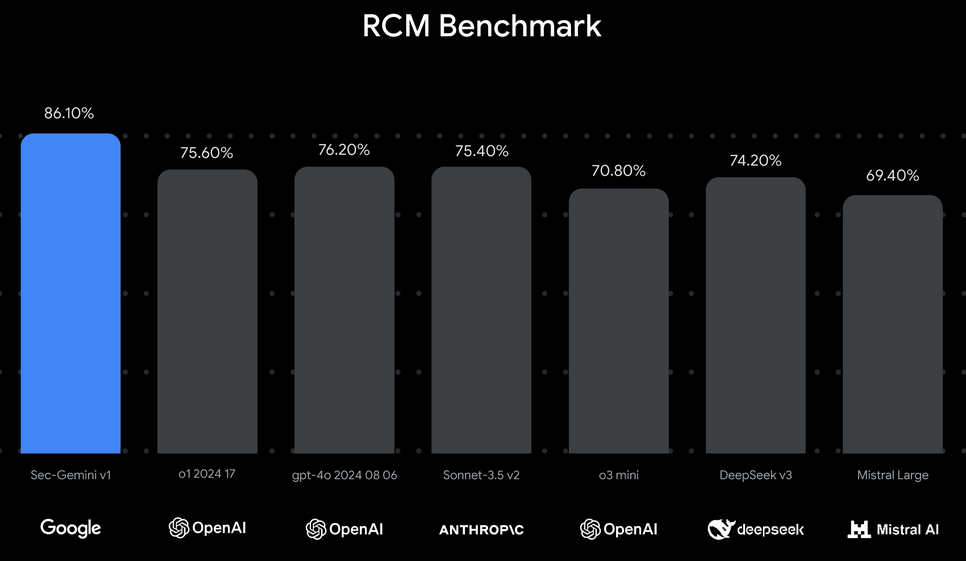
Тестирование Sec-Gemini v1 по CTI-MCQ (стандартный набор вопросов для LLM с многовариантным ответом) и CTI-RCM (умение интерпретировать описания уязвимостей, определять первопричину и классифицировать по CWE) показало результаты как минимум на 10,5% лучше в сравнении с потенциальными конкурентами.


В Google убеждены: развивать кибербез на основе ИИ, чтобы дать достойный отпор противнику, тоже взявшему на вооружение ИИ, можно лишь объединенными усилиями участников рынка. С этой целью было решено открыть доступ к новой LLM ограниченному кругу исследователей — организаций, профессионалов и НКО.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru