


Роскомнадзор требует удалить из Google Play 47 VPN

Роскомнадзор требует удалить из Google Play 47 VPN

Роскомнадзор требует удалить из Google Play 47 VPN

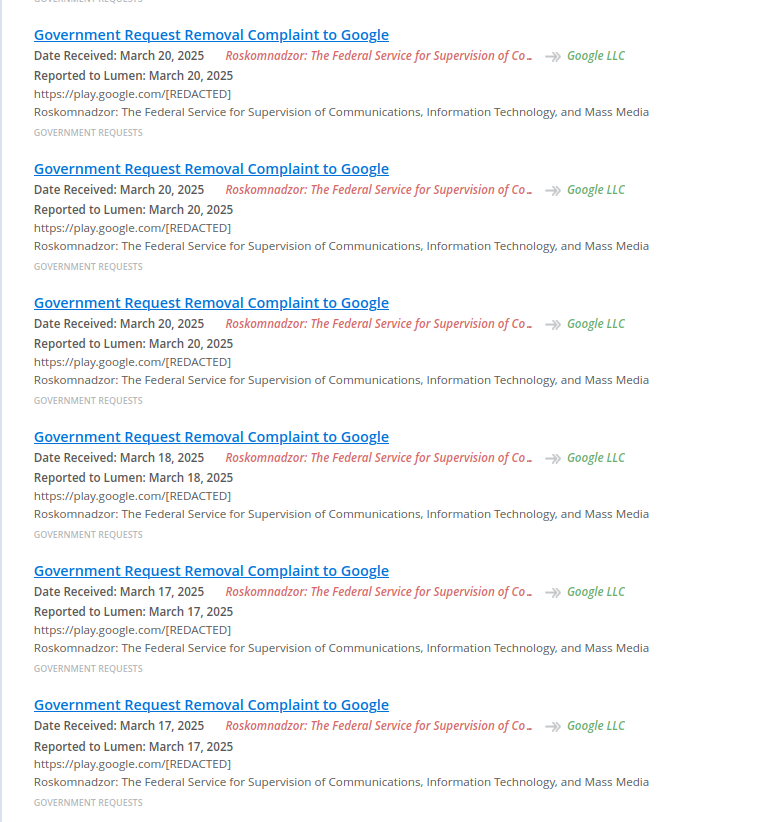
За последнюю неделю Роскомнадзор направил в Google 47 запросов на удаление приложений из российского Google Play. Все указанные приложения предоставляют доступ к VPN, а часть из них использует инфраструктуру Cloudflare.

О существенной активизации российского регулятора сообщило издание «Русбейс» со ссылкой на базу Lumen Database, которая аккумулирует информацию о запросах на удаление контента из онлайн-сервисов.

Роскомнадзор требует удалить из Google Play 47 VPN-приложений, среди которых официальный клиент 1.1.1.1 + WARP от Cloudflare, а также ряд других сервисов, использующих его инфраструктуру. По данным «Русбейс», это крупнейшая волна подобных запросов за последние полгода.

Причиной подачи запросов стало то, что указанные приложения «содержат запрещенную информацию о способах и методах обеспечения доступа к информационным ресурсам и (или) информационно-телекоммуникационным сетям, доступ к которым ограничен на территории Российской Федерации».

Еще осенью 2024 года Роскомнадзор настоятельно рекомендовал отказаться от использования Cloudflare из-за внедрения функции TLS ECH, позволяющей обходить блокировки.

С 2022 года Россия вышла на второе место в мире по объёму трафика, проходящего через VPN-сервисы. При этом сервисы, попавшие в первую пятерку по количеству загрузок, оказались среди тех, удаление которых сейчас требует Роскомнадзор.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru