


Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Специалисты фиксируют увеличение числа фишинговых атак на российские организации. Злоумышленники рассылают сообщения, выдавая себя за генеральных директоров или топ-менеджеров компаний, чтобы получить доступ к конфиденциальной информации и корпоративным данным.

Виктор Иевлев, руководитель отдела информационной безопасности компании ГК «Гарда», рассказал о распространённых схемах мошенничества и предложил базовые рекомендации по защите.

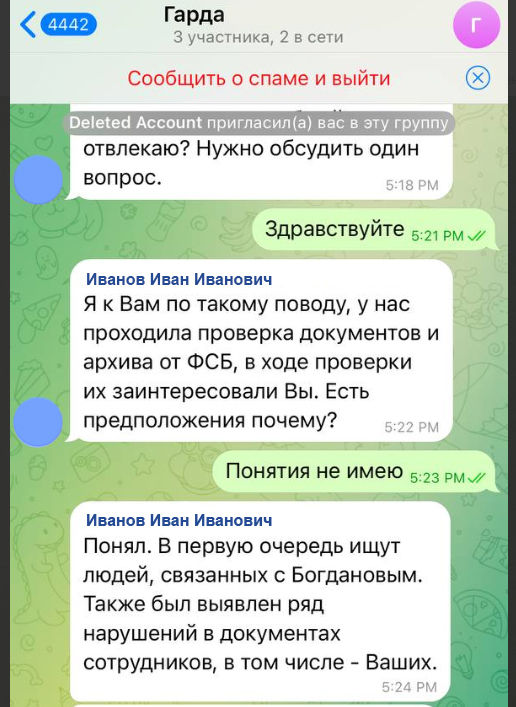
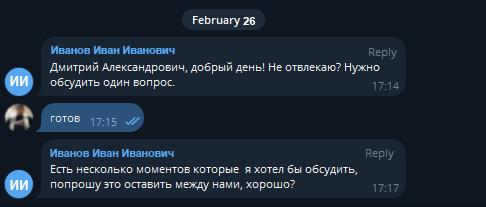
Чаще всего мошенники добавляют сотрудника в группу в мессенджере Telegram, используя название компании, в которой он работает. Однако подобные сообщения также могут поступать через другие мессенджеры или электронную почту.

Злоумышленники создают поддельные аккаунты с именем генерального директора компании и от его имени сообщают сотрудникам о проверке документов, предлагая открыть вложения, которые на самом деле являются вредоносными файлами.


В других случаях мошенники могут просить срочно перечислить деньги или предоставить доступ к внутренним корпоративным системам.


Рекомендуемые меры безопасности:

  1. Проверяйте, действительно ли сообщение поступило от заявленного отправителя. Внимательно изучите адрес электронной почты или аккаунт в мессенджере. Если сообщение вызывает сомнения, используйте альтернативный способ связи (другой мессенджер, корпоративная почта, телефон, СМС) для проверки личности отправителя. Если прямое обращение к генеральному директору недопустимо, свяжитесь со службой информационной безопасности компании или секретарём руководителя для подтверждения факта отправки сообщения.
  2. Не переходите по ссылкам и не открывайте вложения в подозрительных или неожиданных сообщениях. В случае сомнений попросите отправителя прислать официальное письмо на корпоративную почту.
  3. Подтверждайте любые срочные или неожиданные запросы по официальным каналам связи, таким как телефон или корпоративная почта.
  4. Сообщите о подозрительных сообщениях в службу поддержки Telegram (abuse@telegram.org) или отправьте жалобу через аккаунт @notoscam.
  5. Периодически проводите в компании тренинги по информационной безопасности, чтобы сотрудники своевременно распознавали фишинговые атаки и соблюдали правила цифровой безопасности.
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru