


Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

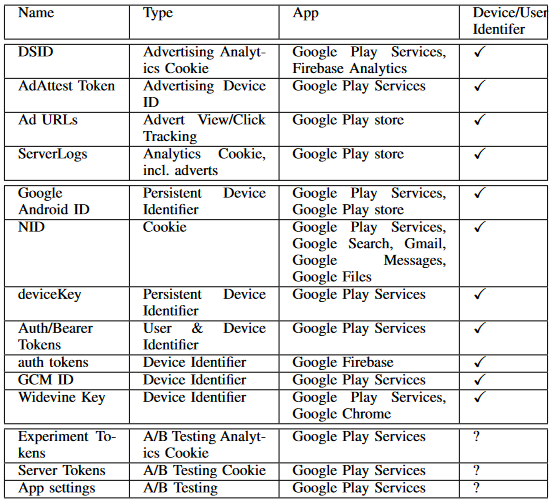
Исследование, проведенное профессором Тринити-колледжа в Дублине, показало, что куки и другие идентификаторы, используемые Google для аналитики и персонализации рекламы, появляются на Android-гаджетах прежде, чем пользователь открыл первое приложение.

Эти трекеры отдаются (PDF) с серверов Google, сохраняются на устройстве и отправляют данные техногиганту через предустановленные приложения, такие как Google Play Services и клиент Google Play.

При этом согласия юзера никто не испрашивает, и отказ от слежки не предусмотрен. Исследователь заключил, что подобная практика противоречит европейскому Регламенту по защите данных (GDPR).

Как выяснилось, вскоре после входа в Google-аккаунт (когда стартует Android) на смартфон загружается DSID — куки-файл, хранимый в папке данных приложения Google Play Services и используемый для отслеживания заходов пользователя на сторонние сайты.

После первого подключения Google Play Services на устройстве создается еще один идентификатор, привязанный к учетной записи Google, — Android ID. Он не прекращает передачу данных даже в случае выхода юзера из аккаунта, и избавиться от этого можно, лишь сбросив настройки до заводских.


Перед публикацией результатов исследования автор обратился за разъяснениями в Google. Респондент был лаконичен: затронутые правовые аспекты — без комментариев, ошибок и вводящих в заблуждение заявлений не обнаружено; вопрос о планируемых изменениях в отношении куки и проч. остался без ответа.

В комментарии для The Register представитель компании пояснил:

«В отчете рассмотрены инструменты и технологии, на базе которых Google создает полезные продукты и сервисы. Автор исследования упомянул, что у него нет юридического образования, и мы не согласны с его правовой оценкой результатов анализа. Конфиденциальность пользователей — первостепенная задача для Android, и мы подтверждаем готовность соблюдать соответствующие законы и нормы».

Техногиганту далеко не первый раз пеняют на расхождение слова и дела в вопросах обеспечения приватности пользователей. Так, недавно у юзеров возникли новые опасения в связи с принудительной установкой и запуском ИИ-приложения Android System SafetyCore.

Разработчик поспешил развеять сомнения, пояснив, что эта системная служба не сканирует контент на стороне клиента, а лишь классифицирует его для Messages, и результаты не расшариваются. Однако согласия пользователей опять не спросили и возможности opt-out не предоставили.

Впрочем, новинку можно удалить либо отключить через настройки: Приложения > Показать все (или системные) приложения, в списке выбрать SafetyCore и кликнуть «Удалить» либо «Остановить». К сожалению, навязанная фича вернется со следующим обновлением ОС.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru