


У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

На хакерском форуме появилось сообщение о краже внутренних данных у Orange Group. Французский поставщик телеком-услуг подтвердил факт взлома и пытается оценить ущерб и минимизировать последствия.

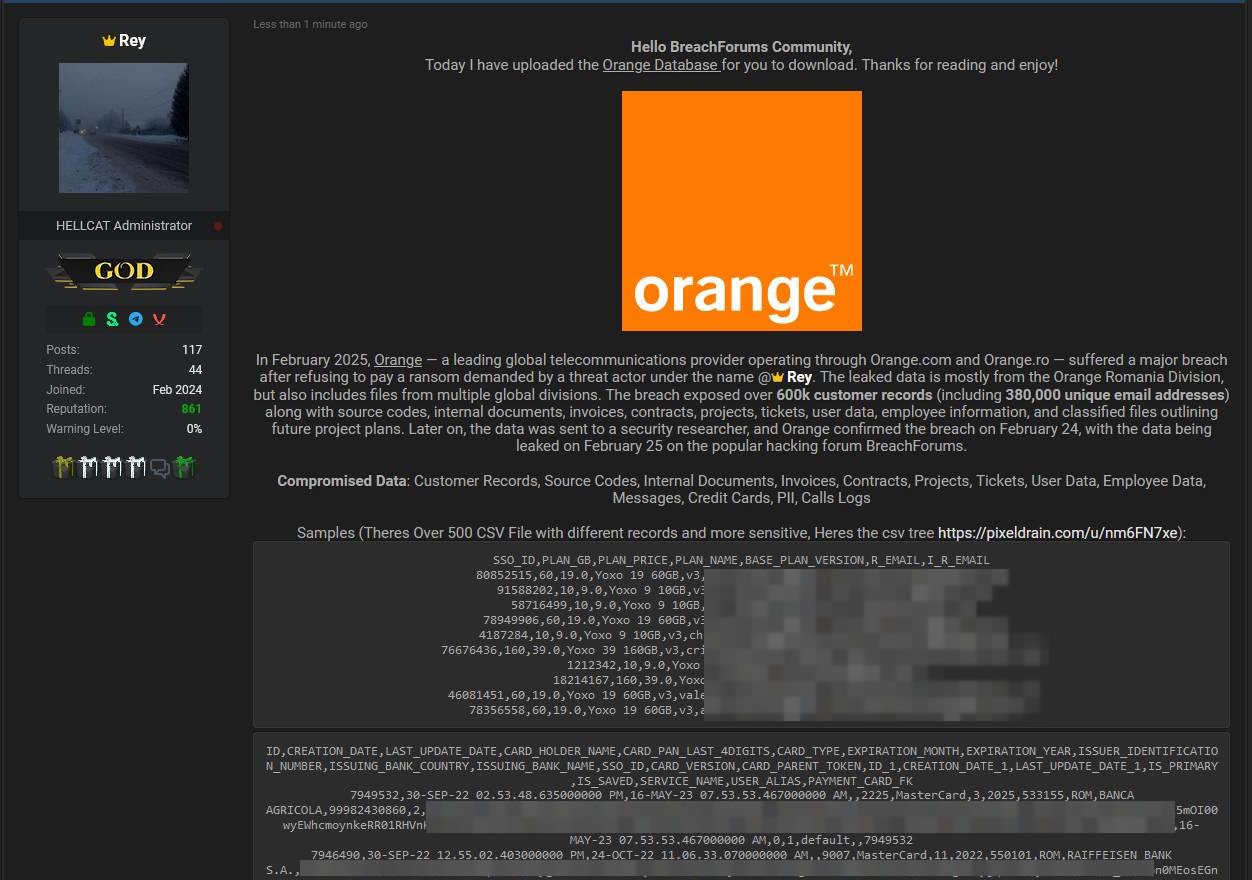
По словам автора поста на BreachForums, ему удалось украсть тысячи документов, в том числе более 600 тыс. записей о клиентах румынского филиала компании, персональные данные сотрудников, информацию о контрактах и проектах, а также исходные коды.


В ходе приватной беседы взломщик поведал BleepingComputer, что он является участником кибергруппы, стоящей за шифровальщиком HellCat, однако атака на Orange с этими операциями не связана.

Для проникновения в системы жертвы использовались скомпрометированные учетные данные, а также уязвимости в Jira и внутренних порталах компании. Злоумышленники более месяца сохраняли доступ и сумели выкачать около 12 тыс. файлов общим объемом почти 6,5 Гбайт.

После кражи в системах оставляли записку с требованием выкупа, однако Orange упорно ее игнорировала, и тогда злоумышленники решили обнародовать успешную атаку.

В подтверждение своих слов собеседник передал экспертам образцы похищенных данных. Проверка показала, что записи содержат имейл персонала, партнеров и подрядчиков Orange Romania, а также неполные данные платежных карт.

Некоторые сведения устарели: сотрудники давно уволились, срок действия банковских карт истек. В ответ на запрос BleepingComputer о комментарии представитель Orange Group заявил:

«Orange может подтвердить, что целью атаки являлась ее деятельность в Румынии. Меры были приняты незамедлительно, операции клиентов не пострадали. Как выяснилось, утечка произошла из некритичного приложения, используемого для обработки документации».

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru