


Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

В 2024 году финансово мотивированная группировка Bloody Wolf провела вредоносные рассылки на адреса российских и казахских компаний. Чтобы повысить успешность атак, группа вместо трояна STRRAT стала использовать легитимный инструмент удаленного доступа NetSupport.

На настоящий момент злоумышленникам, по данным BI.ZONE, удалось получить доступ к сетям более 400 бизнес-структур. Список жертв разнообразен, среди них числятся финансовые институты, ретейлеры, транспортные, логистические, ИТ-компании.

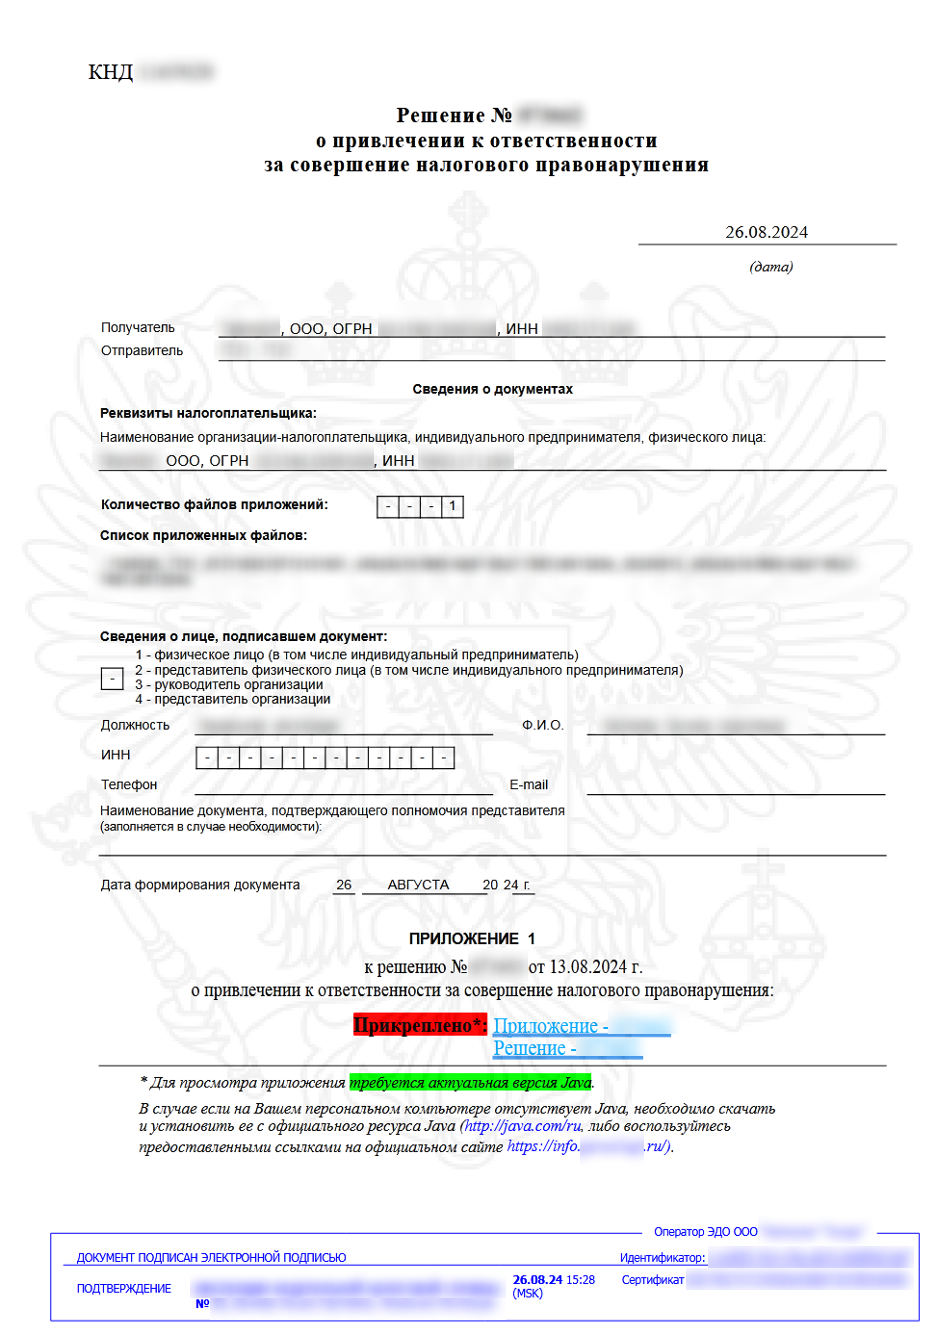
Поддельные письма Bloody Wolf оформлены как официальное уведомление о привлечении к ответственности за совершение налогового правонарушения. Прикрепленный документ PDF содержит ссылку на JAR-файл с загрузчиком клиента NetSupport и инструкцию по установке интерпретатора Java.


«Злоумышленники сделали письмо довольно убедительным: вложенный файл содержал правовую информацию о жертве, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Подобный фишинг встречается лишь в 10% случаев, обычно киберпреступники делают ставку на массовость, а не на качество».

Атаки Bloody Wolf в Казахстане эксперты отслеживают с 2023 года. Ранее для получения удаленного доступа к целевым системам использовался троян STRRAT.

Заметим, кроме разномастных «волков» (Scaly Wolf, Fluffy Wolf, Stone Wolf и проч.), в России шпионят также «рыси». По словам индийских специалистов по ИБ, кибергруппа Silent Lynx проводит атаки в странах Восточной Европы и Средней Азии как минимум с конца прошлого года.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru