


Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

В 2024 году финансово мотивированная группировка Bloody Wolf провела вредоносные рассылки на адреса российских и казахских компаний. Чтобы повысить успешность атак, группа вместо трояна STRRAT стала использовать легитимный инструмент удаленного доступа NetSupport.

На настоящий момент злоумышленникам, по данным BI.ZONE, удалось получить доступ к сетям более 400 бизнес-структур. Список жертв разнообразен, среди них числятся финансовые институты, ретейлеры, транспортные, логистические, ИТ-компании.

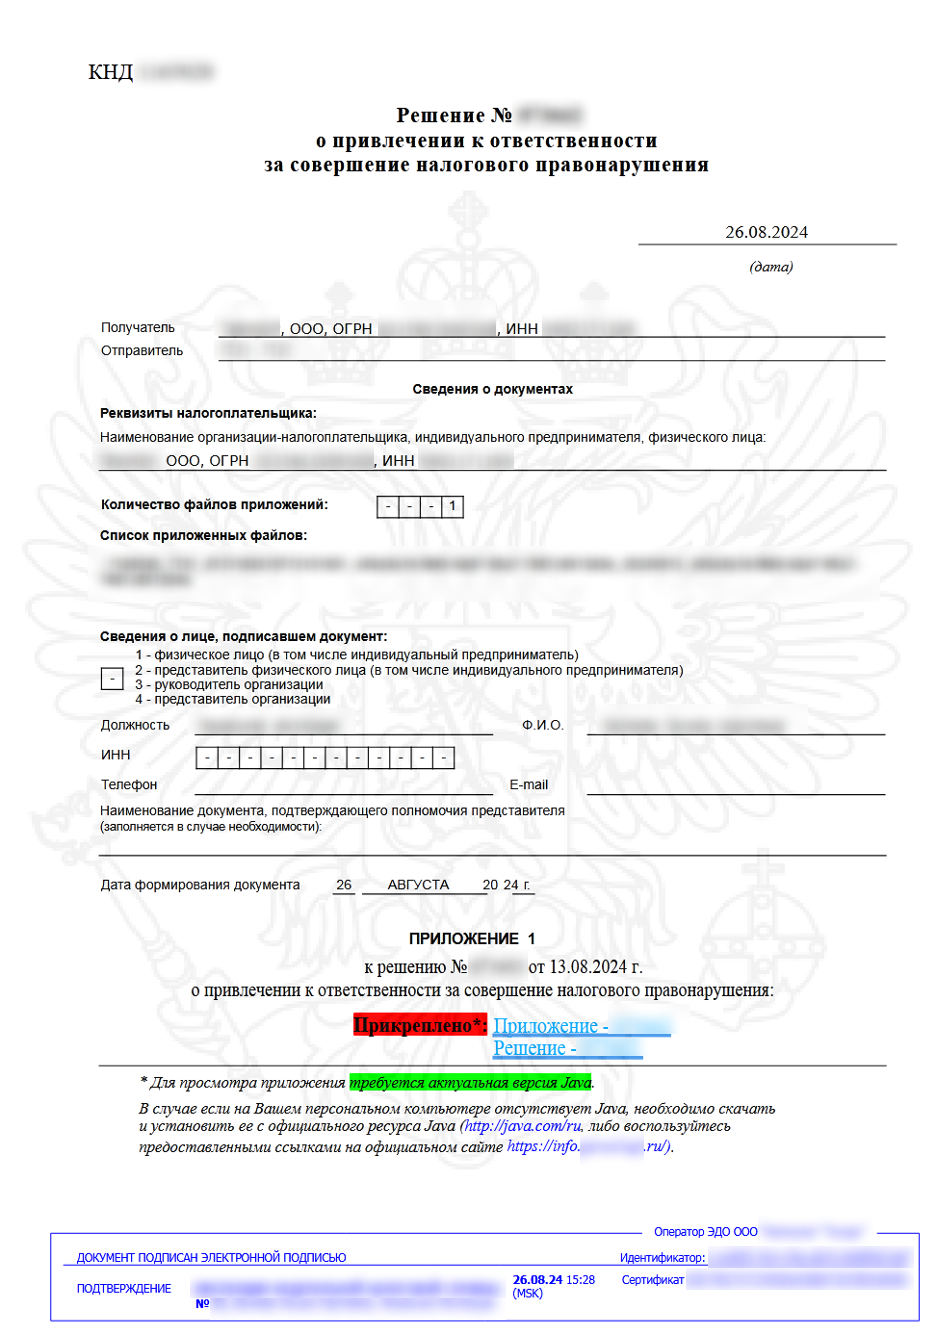
Поддельные письма Bloody Wolf оформлены как официальное уведомление о привлечении к ответственности за совершение налогового правонарушения. Прикрепленный документ PDF содержит ссылку на JAR-файл с загрузчиком клиента NetSupport и инструкцию по установке интерпретатора Java.


«Злоумышленники сделали письмо довольно убедительным: вложенный файл содержал правовую информацию о жертве, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Подобный фишинг встречается лишь в 10% случаев, обычно киберпреступники делают ставку на массовость, а не на качество».

Атаки Bloody Wolf в Казахстане эксперты отслеживают с 2023 года. Ранее для получения удаленного доступа к целевым системам использовался троян STRRAT.

Заметим, кроме разномастных «волков» (Scaly Wolf, Fluffy Wolf, Stone Wolf и проч.), в России шпионят также «рыси». По словам индийских специалистов по ИБ, кибергруппа Silent Lynx проводит атаки в странах Восточной Европы и Средней Азии как минимум с конца прошлого года.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru