


Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

Группа Bloody Wolf теперь атакует СНГ с помощью NetSupport RAT

В 2024 году финансово мотивированная группировка Bloody Wolf провела вредоносные рассылки на адреса российских и казахских компаний. Чтобы повысить успешность атак, группа вместо трояна STRRAT стала использовать легитимный инструмент удаленного доступа NetSupport.

На настоящий момент злоумышленникам, по данным BI.ZONE, удалось получить доступ к сетям более 400 бизнес-структур. Список жертв разнообразен, среди них числятся финансовые институты, ретейлеры, транспортные, логистические, ИТ-компании.

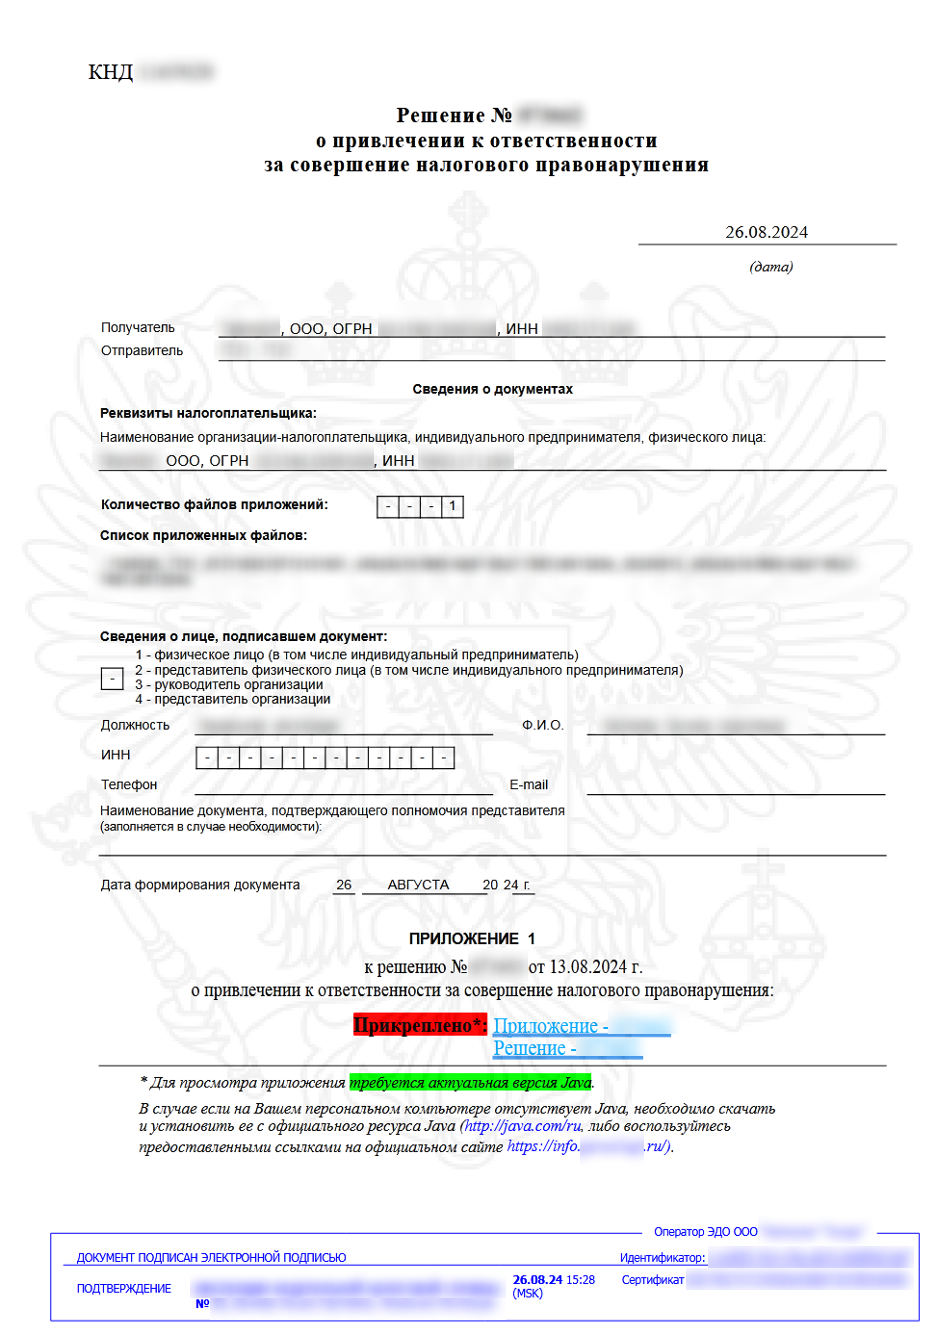
Поддельные письма Bloody Wolf оформлены как официальное уведомление о привлечении к ответственности за совершение налогового правонарушения. Прикрепленный документ PDF содержит ссылку на JAR-файл с загрузчиком клиента NetSupport и инструкцию по установке интерпретатора Java.


«Злоумышленники сделали письмо довольно убедительным: вложенный файл содержал правовую информацию о жертве, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Подобный фишинг встречается лишь в 10% случаев, обычно киберпреступники делают ставку на массовость, а не на качество».

Атаки Bloody Wolf в Казахстане эксперты отслеживают с 2023 года. Ранее для получения удаленного доступа к целевым системам использовался троян STRRAT.

Заметим, кроме разномастных «волков» (Scaly Wolf, Fluffy Wolf, Stone Wolf и проч.), в России шпионят также «рыси». По словам индийских специалистов по ИБ, кибергруппа Silent Lynx проводит атаки в странах Восточной Европы и Средней Азии как минимум с конца прошлого года.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru