


Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

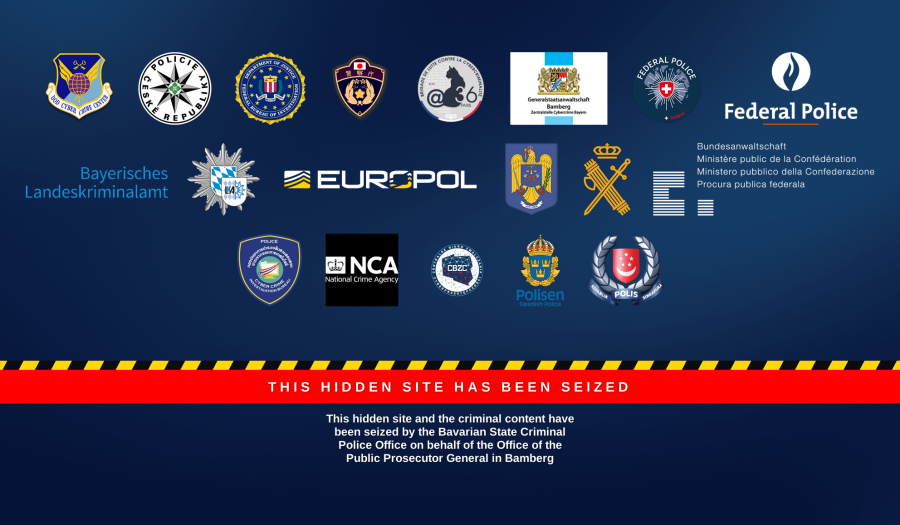
Тайские СМИ сообщили о четырех арестах по подозрению в проведении атак с использованием шифровальщика Phobos. Одновременно полиция Баварии заблокировала даркнет-сайт группировки 8base, которая тоже оперировала этим зловредом.

Таковы новые результаты международной операции Phobos Aetor, в которой принимают участие правоохранительные органы США, стран Западной Европы и Азии. По оценке американцев, от атак шифровальщика пострадали более 1000 организаций в разных регионах; суммарный ущерб достиг $16 миллионов.

Аресты в Таиланде произведены по просьбе властей Швейцарии и США. Местные СМИ пишут, что задержанные — европейцы; по данным Европола, они россияне, притом лидеры 8base.

Кроме сайта ОПГ, на котором теперь красуется баннер с сообщением о блокировке, правоохранителям удалось обезвредить 27 серверов, связанных с операциями Phobos.


Разработчиком шифровальщика предположительно является россиянин Евгений Птицын, который в конце прошлого года предстал перед судом после экстрадиции из Южной Кореи в США.

Вредонос, шифрующий файлы по AES, предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS), и 8base, видимо, оформила подписку. Созданный ею кастомный вариант Phobos после обработки добавляет к именам файлов расширение .8base или .eight.

Насколько известно, 8base объявилась в интернете в 2022 году. Злоумышленники используют тактику двойного шантажа (не только шифруют, но и воруют данные и грозят публикацией в случае неуплаты выкупа) и объявили себя специалистами по пентесту — как некогда вымогатели Cl0p, которые оправдывали свои атаки стремлением поставить мишеням на вид небрежное отношение к клиентским данным.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru