


Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Исследователи из SquareX обнаружили новый вектор атаки под названием «Browser Syncjacking»: злоумышленники могут использовать с виду легитимное расширение браузера Google Chrome для получения полного контроля над устройством жертвы.

Описанная техника включает несколько этапов: сначала злоумышленник перехватывает контроль над Google-аккаунтом жертвы, затем — над браузером, а в конечном счёте — над самим устройством.

Несмотря на многоступенчатую структуру, вектор можно использовать незаметно, поскольку он требует минимальных разрешений в системе и практически исключает взаимодействие с жертвой, кроме установки  якобы легитимного расширения.

Общая схема Syncjacking делится на четыре этапа:

  1. Создание вредоносного домена Google Workspace. Злоумышленник настраивает несколько профилей, отключая у них защитные меры, (например, многофакторную аутентификацию). Этот домен используется для создания управляемого профиля на устройстве жертвы.
  2. Публикация вредоносного расширения. Аддон маскируется под полезный софт с легитимными функциями и размещается в Chrome Web Store.
  3. Обман жертвы с помощью социальной инженерии. Жертва устанавливает расширение, после чего оно тайно регистрирует ее в одном из управляемых злоумышленником профилей Google Workspace. Это происходит в скрытом окне браузера, работающем в фоновом режиме.
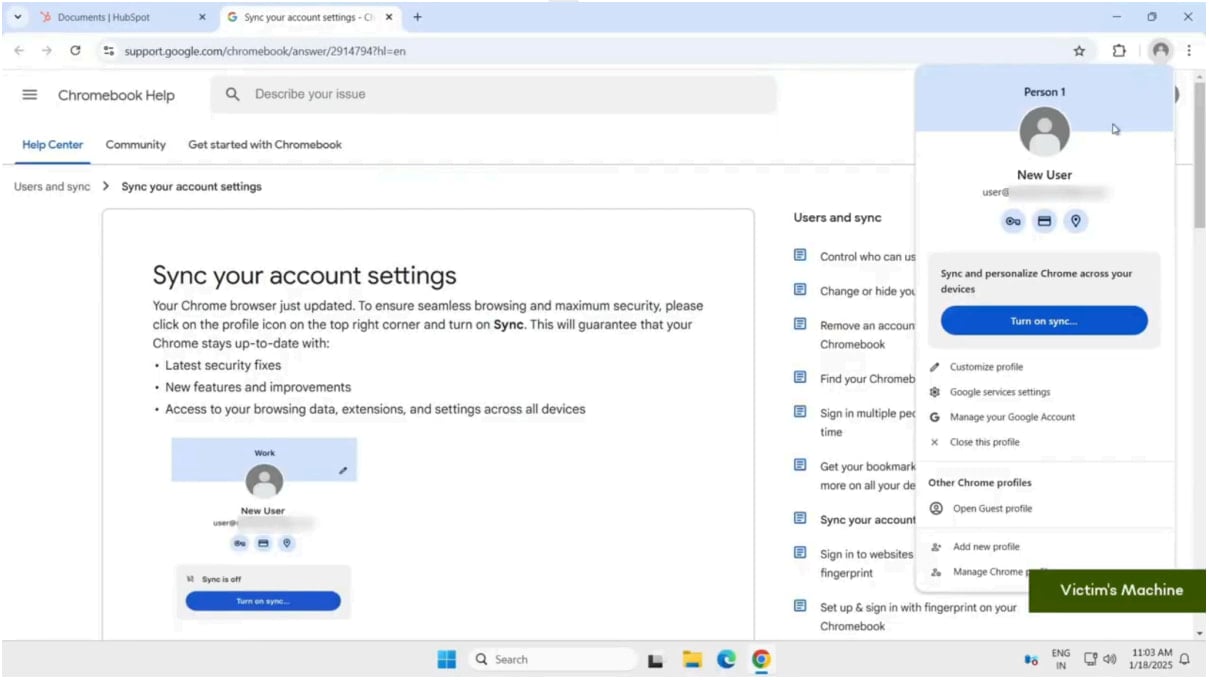
  4. Включение синхронизации Chrome. Расширение открывает страницу поддержки Google и, используя разрешение на чтение и запись веб-страниц, внедряет в нее сообщение, побуждающее жертву включить синхронизацию. После активации злоумышленник получает доступ ко всем сохранённым данным пользователя, включая пароли, историю просмотров и другую конфиденциальную информацию.


После компрометации профиля злоумышленники используют поддельное обновление Zoom для получения полного контроля над браузером.

  1. Жертва получает фальшивое приглашение на конференц-связь.
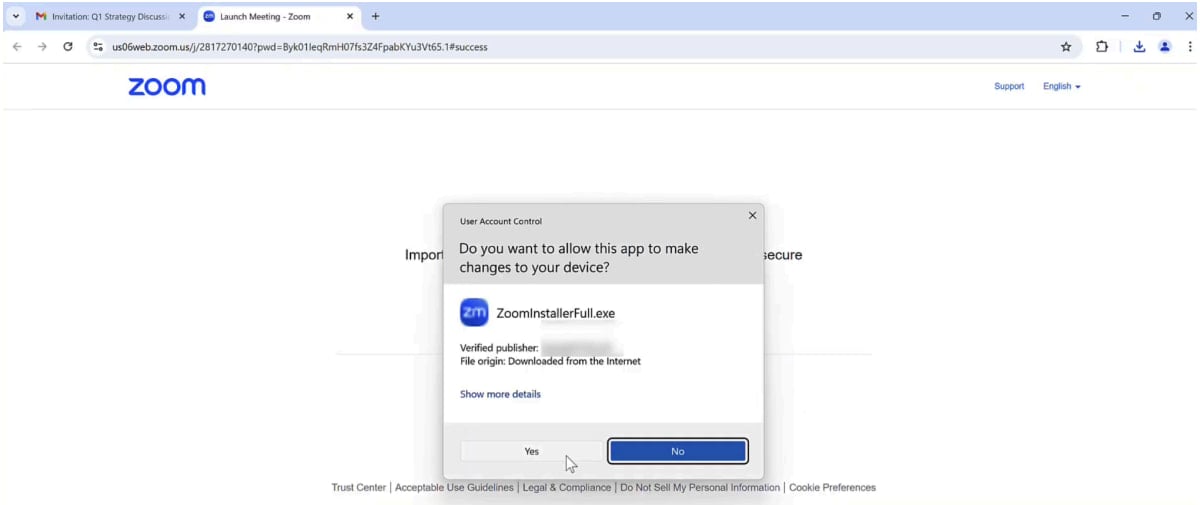
  2. При переходе по ссылке расширение подменяет содержимое страницы, предлагая обновить клиент Zoom.
  3. На  деле загружается исполняемый файл с токеном регистрации, который передает злоумышленнику полный контроль над браузером жертвы.


После успешного взлома злоумышленники могут:

  • Незаметно получать доступ ко всем веб-приложениям жертвы.
  • Устанавливать дополнительные вредоносные расширения.
  • Перенаправлять пользователя на фишинговые сайты.
  • Отслеживать и модифицировать загрузки файлов.
  • Фиксировать нажатия клавиш, включая пароли.
  • Активировать веб-камеру и микрофон.

SquareX подчеркивает, что этот метод особенно сложен для обнаружения. В отличие от традиционных атак, использующих сложную социальную инженерию, здесь злоумышленникам требуются лишь минимальные разрешения и немного социальной инженерии.

«Если пользователь неискушён и не проверяет регулярно настройки Chrome, он даже не заметит, что браузер скомпрометирован», — говорится в отчете.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru