


Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Syncjacking позволяет получить контроль над устройством через Chrome-аддоны

Исследователи из SquareX обнаружили новый вектор атаки под названием «Browser Syncjacking»: злоумышленники могут использовать с виду легитимное расширение браузера Google Chrome для получения полного контроля над устройством жертвы.

Описанная техника включает несколько этапов: сначала злоумышленник перехватывает контроль над Google-аккаунтом жертвы, затем — над браузером, а в конечном счёте — над самим устройством.

Несмотря на многоступенчатую структуру, вектор можно использовать незаметно, поскольку он требует минимальных разрешений в системе и практически исключает взаимодействие с жертвой, кроме установки  якобы легитимного расширения.

Общая схема Syncjacking делится на четыре этапа:

  1. Создание вредоносного домена Google Workspace. Злоумышленник настраивает несколько профилей, отключая у них защитные меры, (например, многофакторную аутентификацию). Этот домен используется для создания управляемого профиля на устройстве жертвы.
  2. Публикация вредоносного расширения. Аддон маскируется под полезный софт с легитимными функциями и размещается в Chrome Web Store.
  3. Обман жертвы с помощью социальной инженерии. Жертва устанавливает расширение, после чего оно тайно регистрирует ее в одном из управляемых злоумышленником профилей Google Workspace. Это происходит в скрытом окне браузера, работающем в фоновом режиме.
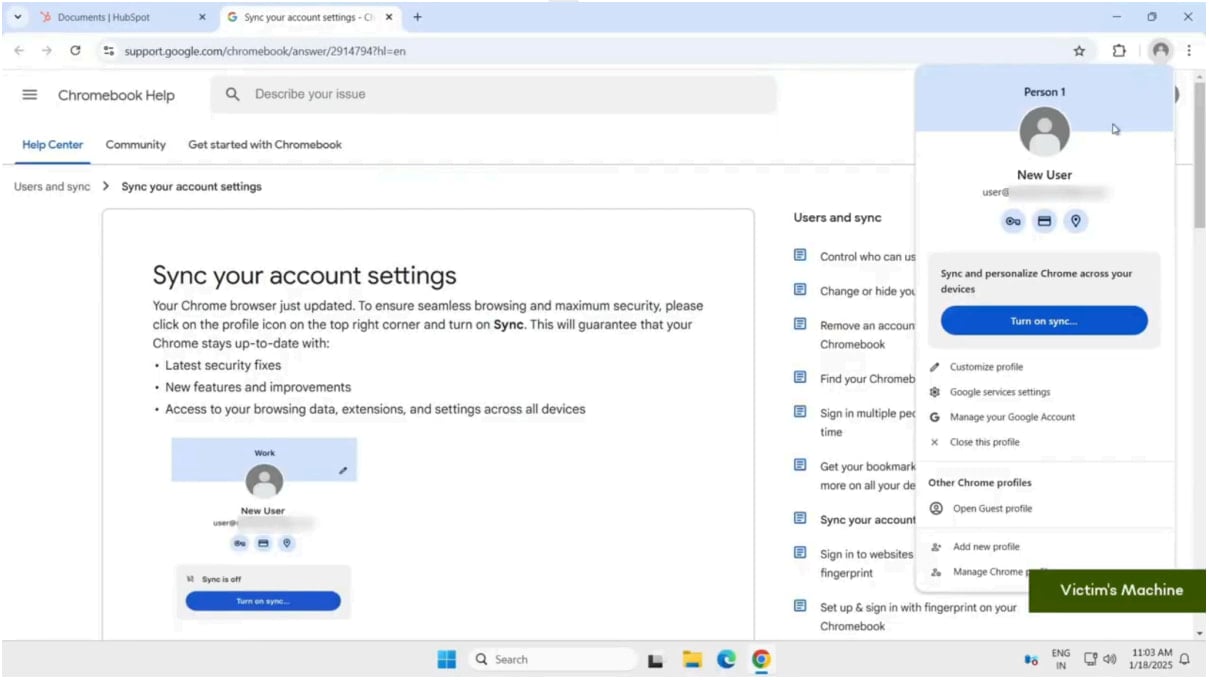
  4. Включение синхронизации Chrome. Расширение открывает страницу поддержки Google и, используя разрешение на чтение и запись веб-страниц, внедряет в нее сообщение, побуждающее жертву включить синхронизацию. После активации злоумышленник получает доступ ко всем сохранённым данным пользователя, включая пароли, историю просмотров и другую конфиденциальную информацию.


После компрометации профиля злоумышленники используют поддельное обновление Zoom для получения полного контроля над браузером.

  1. Жертва получает фальшивое приглашение на конференц-связь.
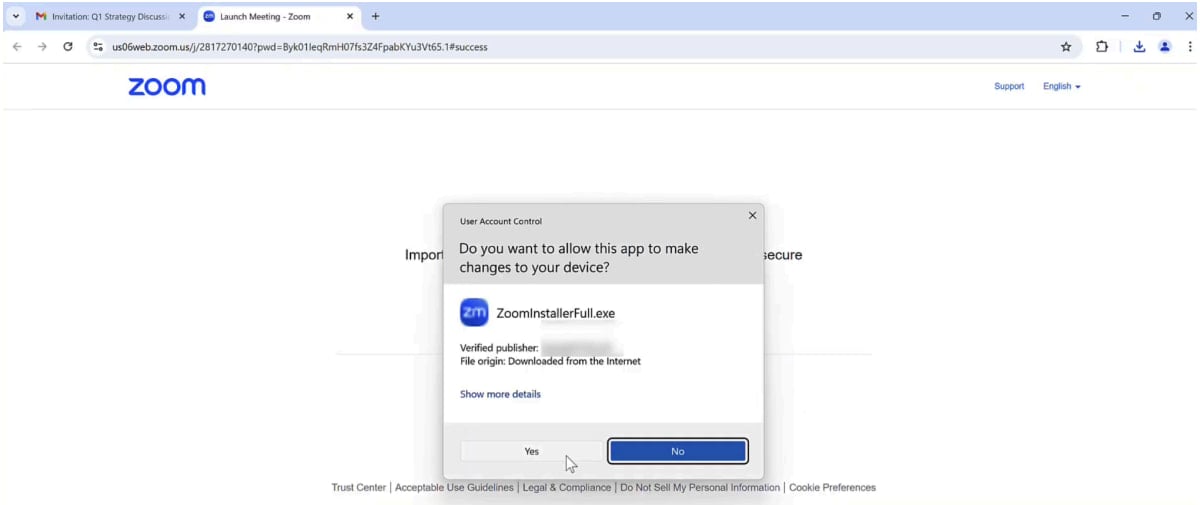
  2. При переходе по ссылке расширение подменяет содержимое страницы, предлагая обновить клиент Zoom.
  3. На  деле загружается исполняемый файл с токеном регистрации, который передает злоумышленнику полный контроль над браузером жертвы.


После успешного взлома злоумышленники могут:

  • Незаметно получать доступ ко всем веб-приложениям жертвы.
  • Устанавливать дополнительные вредоносные расширения.
  • Перенаправлять пользователя на фишинговые сайты.
  • Отслеживать и модифицировать загрузки файлов.
  • Фиксировать нажатия клавиш, включая пароли.
  • Активировать веб-камеру и микрофон.

SquareX подчеркивает, что этот метод особенно сложен для обнаружения. В отличие от традиционных атак, использующих сложную социальную инженерию, здесь злоумышленникам требуются лишь минимальные разрешения и немного социальной инженерии.

«Если пользователь неискушён и не проверяет регулярно настройки Chrome, он даже не заметит, что браузер скомпрометирован», — говорится в отчете.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru