


Ozon предупредил о фишинговой рассылке от имени сотрудника

Ozon предупредил о фишинговой рассылке от имени сотрудника

Ozon предупредил о фишинговой рассылке от имени сотрудника

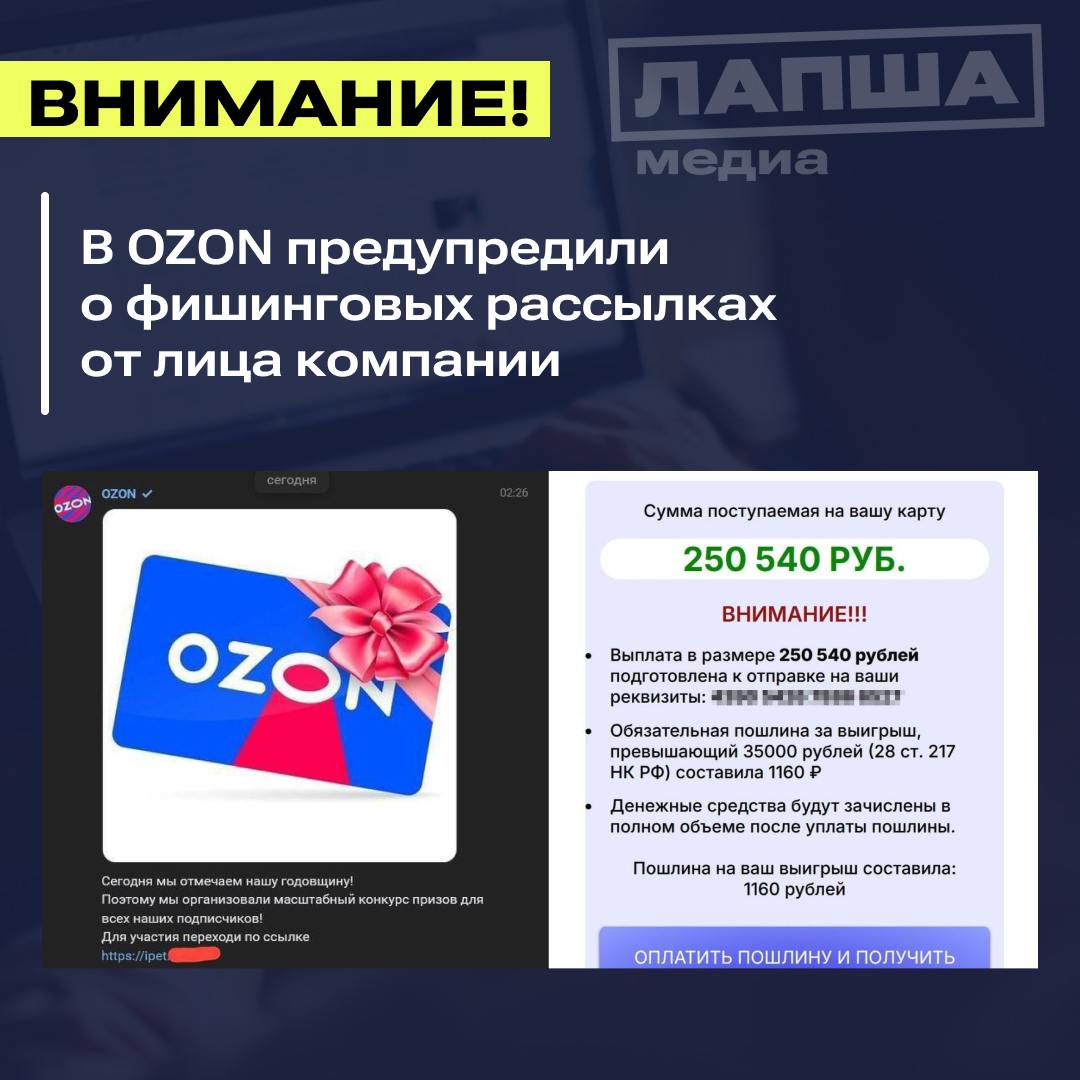
Маркетплейс Ozon сообщил о фишинговой рассылке, которую злоумышленники провели с использованием взломанной учетной записи сотрудника технической поддержки в социальной сети «ВКонтакте».

«Сегодня ночью злоумышленники получили доступ к аккаунту сотрудника службы поддержки официального сообщества Ozon во "ВКонтакте" и запустили фишинговую рассылку, — сообщили в пресс-службе Ozon ТАСС.

«Мы оперативно отреагировали: доступ был восстановлен, а рассылка прекращена. Все фишинговые сообщения, отправленные пользователям, удалены».

В компании уточнили, что учетная запись сотрудника снова защищена. Ozon призывает пользователей быть бдительными и не переходить по ссылкам в подозрительных сообщениях, якобы отправленных от имени маркетплейса.


Напомним, сегодня мы также сообщали о новых схемах кибермошенников, которые теперь освоили кражи через СБП. Злоумышленники рассылают фальшивые уведомления о штрафах, налоговой задолженности и других платежах от имени официальных организаций.

Кроме того, киберпреступники начали активно использовать для маскировки фишинговых страниц давно заброшенный сервис «Росплатеж», запущенный в 2014 году.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru