


Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

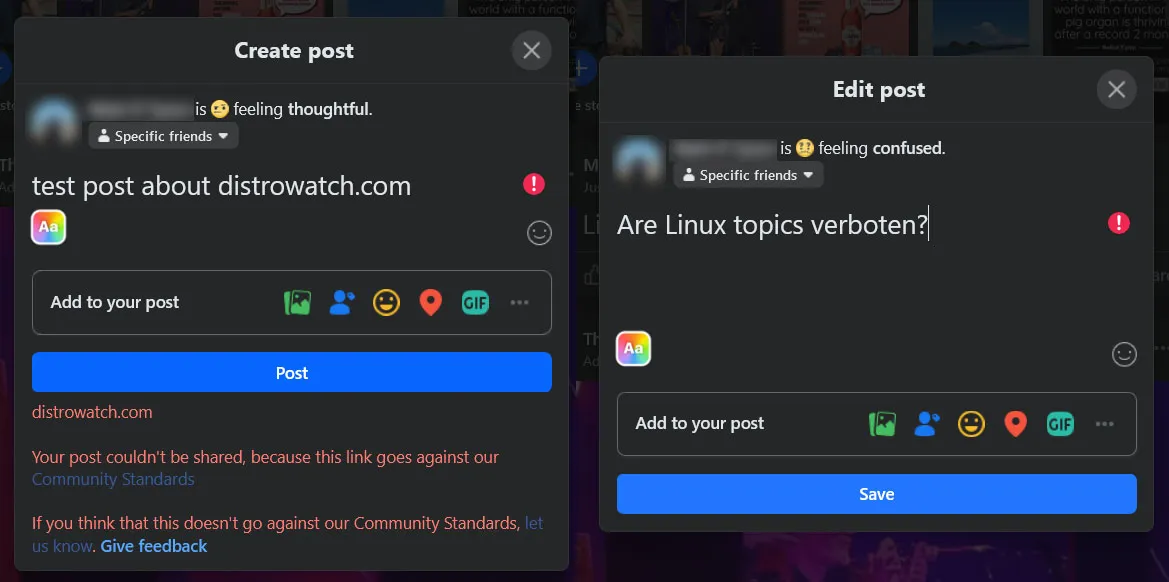
Социальная сеть Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) с 19 января начала блокировать публикации, посвящённые операционной системе Linux, а также ссылки на связанные с ней сайты. Примечательно, что сама инфраструктура Facebook работает на Linux.

Первыми с ограничениями столкнулись администраторы ресурса Distrowatch, специализирующегося на обзорах и обсуждениях дистрибутивов Linux.

С 19 января 2025 года массово блокируются темы, связанные с Linux, а пользователи, публикующие такие материалы, подвергаются бану. Запрет распространяется и на упоминания специализированных сайтов, включая Distrowatch. В некоторых случаях блокировка происходит с задержкой.

На форуме Distrowatch сообщается:

«Разработчики внутренней политики Facebook решили, что Linux — это вредоносный софт, и пометили связанные с ним сообщества как "угрозы безопасности"».

Представители Distrowatch в беседе с корреспондентом Tom’s Hardware Guide Марком Тайсоном рассказали, что пытались обжаловать запрет в администрации Facebook.

Однако в ответ им заявили, что алгоритмы фильтрации и политика модерации пересматриваться не будут. Впоследствии Facebook заблокировал учётную запись Distrowatch.

При этом сама соцсеть продолжает активно использовать Linux. Как отмечает Tom’s Hardware Guide, об этом свидетельствует значительное количество вакансий специалистов по Linux, публикуемых Facebook.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru