


Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

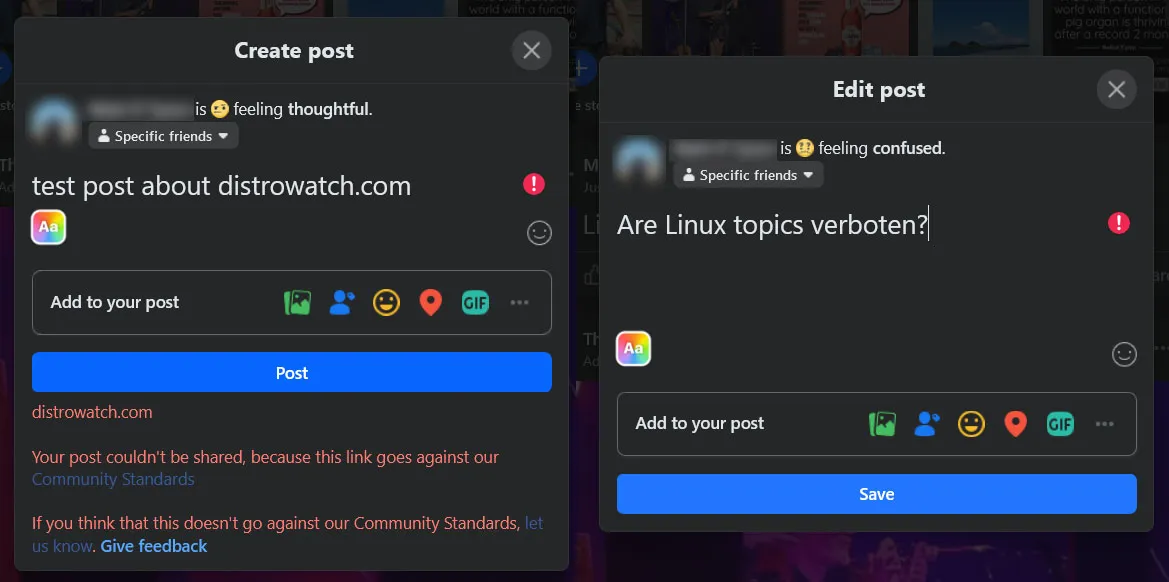
Социальная сеть Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) с 19 января начала блокировать публикации, посвящённые операционной системе Linux, а также ссылки на связанные с ней сайты. Примечательно, что сама инфраструктура Facebook работает на Linux.

Первыми с ограничениями столкнулись администраторы ресурса Distrowatch, специализирующегося на обзорах и обсуждениях дистрибутивов Linux.

С 19 января 2025 года массово блокируются темы, связанные с Linux, а пользователи, публикующие такие материалы, подвергаются бану. Запрет распространяется и на упоминания специализированных сайтов, включая Distrowatch. В некоторых случаях блокировка происходит с задержкой.

На форуме Distrowatch сообщается:

«Разработчики внутренней политики Facebook решили, что Linux — это вредоносный софт, и пометили связанные с ним сообщества как "угрозы безопасности"».

Представители Distrowatch в беседе с корреспондентом Tom’s Hardware Guide Марком Тайсоном рассказали, что пытались обжаловать запрет в администрации Facebook.

Однако в ответ им заявили, что алгоритмы фильтрации и политика модерации пересматриваться не будут. Впоследствии Facebook заблокировал учётную запись Distrowatch.

При этом сама соцсеть продолжает активно использовать Linux. Как отмечает Tom’s Hardware Guide, об этом свидетельствует значительное количество вакансий специалистов по Linux, публикуемых Facebook.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru