


Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Эксперты корейской ИБ-компании AhnLab представили результаты разбора техники RID Hijacking, применяемой в целевых атаках кибергруппы Andariel для создания в Windows бэкдор-аккаунтов с правами администратора.

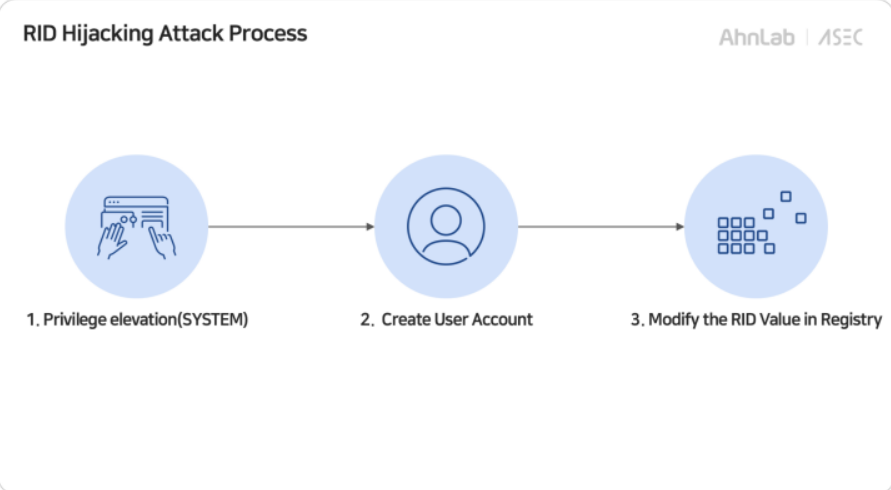
Относительный идентификатор (RID) указывает на уровень доступа учетной записи Windows и является частью SID. Такие значения хранятся в базе данных SAM, по умолчанию доступной лишь с привилегиями SYSTEM.

Авторы рассматриваемых атак получают их после взлома с помощью PsExec. Далее создается скрытая учетная запись обычного пользователя (с использованием команды NET USER), к имени добавляется символ «$».

Подмена RID для повышения привилегий аккаунта осуществляется с помощью специализированного opensource-инструмента и кастомного зловреда (на VirusTotal детектируется с результатом 49/72 по состоянию на 25 января). После этого новый юзер добавляется в группы RDP и администраторов Windows.


Для большей скрытности привнесенные в реестр (базу SAM) изменения экспортируются. Также удаляются ключ и бэкдор-аккаунт, который затем вытаскивается из бэкапа и заново регистрируется, чтобы активация не отобразилась в логах.

Инициатором атак RID Hijacking исследователи считают Andariel, входящую в состав Lazarus. Локальное повышение привилегий таким способом трудно выявить и предотвратить.

Снизить риски сисадминам поможет LSA: включенная служба позволяет мониторить попытки входа в систему, замены паролей, а также отслеживать и пресекать несанкционированный доступ к базе SAM.

Кроме того, рекомендуется ограничить использование PsExec, JuicyPotato и подобных им инструментов, отключить гостевые учетные записи, а остальным активировать многофакторную аутентификацию.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru