


Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Эксперты корейской ИБ-компании AhnLab представили результаты разбора техники RID Hijacking, применяемой в целевых атаках кибергруппы Andariel для создания в Windows бэкдор-аккаунтов с правами администратора.

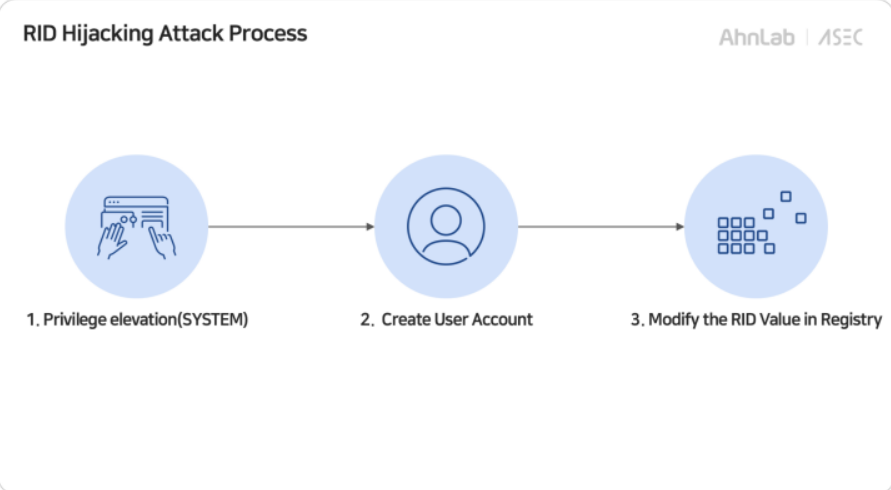
Относительный идентификатор (RID) указывает на уровень доступа учетной записи Windows и является частью SID. Такие значения хранятся в базе данных SAM, по умолчанию доступной лишь с привилегиями SYSTEM.

Авторы рассматриваемых атак получают их после взлома с помощью PsExec. Далее создается скрытая учетная запись обычного пользователя (с использованием команды NET USER), к имени добавляется символ «$».

Подмена RID для повышения привилегий аккаунта осуществляется с помощью специализированного opensource-инструмента и кастомного зловреда (на VirusTotal детектируется с результатом 49/72 по состоянию на 25 января). После этого новый юзер добавляется в группы RDP и администраторов Windows.


Для большей скрытности привнесенные в реестр (базу SAM) изменения экспортируются. Также удаляются ключ и бэкдор-аккаунт, который затем вытаскивается из бэкапа и заново регистрируется, чтобы активация не отобразилась в логах.

Инициатором атак RID Hijacking исследователи считают Andariel, входящую в состав Lazarus. Локальное повышение привилегий таким способом трудно выявить и предотвратить.

Снизить риски сисадминам поможет LSA: включенная служба позволяет мониторить попытки входа в систему, замены паролей, а также отслеживать и пресекать несанкционированный доступ к базе SAM.

Кроме того, рекомендуется ограничить использование PsExec, JuicyPotato и подобных им инструментов, отключить гостевые учетные записи, а остальным активировать многофакторную аутентификацию.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru