


Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Эксперты корейской ИБ-компании AhnLab представили результаты разбора техники RID Hijacking, применяемой в целевых атаках кибергруппы Andariel для создания в Windows бэкдор-аккаунтов с правами администратора.

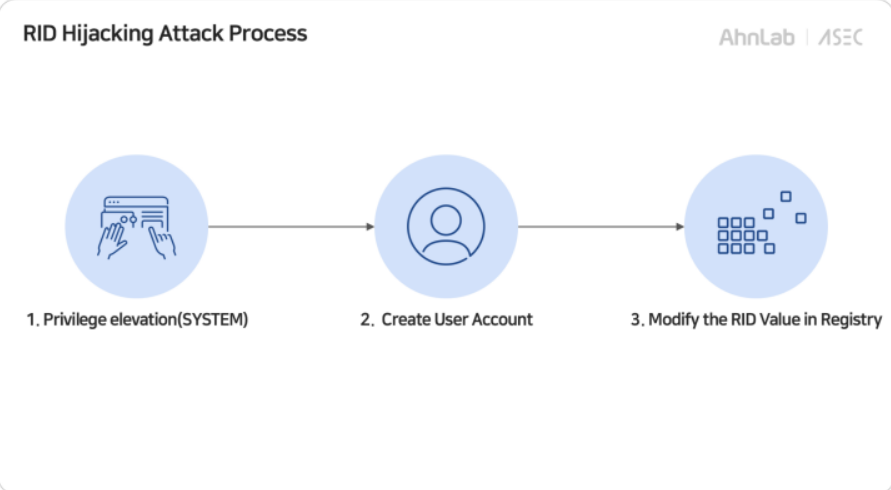
Относительный идентификатор (RID) указывает на уровень доступа учетной записи Windows и является частью SID. Такие значения хранятся в базе данных SAM, по умолчанию доступной лишь с привилегиями SYSTEM.

Авторы рассматриваемых атак получают их после взлома с помощью PsExec. Далее создается скрытая учетная запись обычного пользователя (с использованием команды NET USER), к имени добавляется символ «$».

Подмена RID для повышения привилегий аккаунта осуществляется с помощью специализированного opensource-инструмента и кастомного зловреда (на VirusTotal детектируется с результатом 49/72 по состоянию на 25 января). После этого новый юзер добавляется в группы RDP и администраторов Windows.


Для большей скрытности привнесенные в реестр (базу SAM) изменения экспортируются. Также удаляются ключ и бэкдор-аккаунт, который затем вытаскивается из бэкапа и заново регистрируется, чтобы активация не отобразилась в логах.

Инициатором атак RID Hijacking исследователи считают Andariel, входящую в состав Lazarus. Локальное повышение привилегий таким способом трудно выявить и предотвратить.

Снизить риски сисадминам поможет LSA: включенная служба позволяет мониторить попытки входа в систему, замены паролей, а также отслеживать и пресекать несанкционированный доступ к базе SAM.

Кроме того, рекомендуется ограничить использование PsExec, JuicyPotato и подобных им инструментов, отключить гостевые учетные записи, а остальным активировать многофакторную аутентификацию.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru