


В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

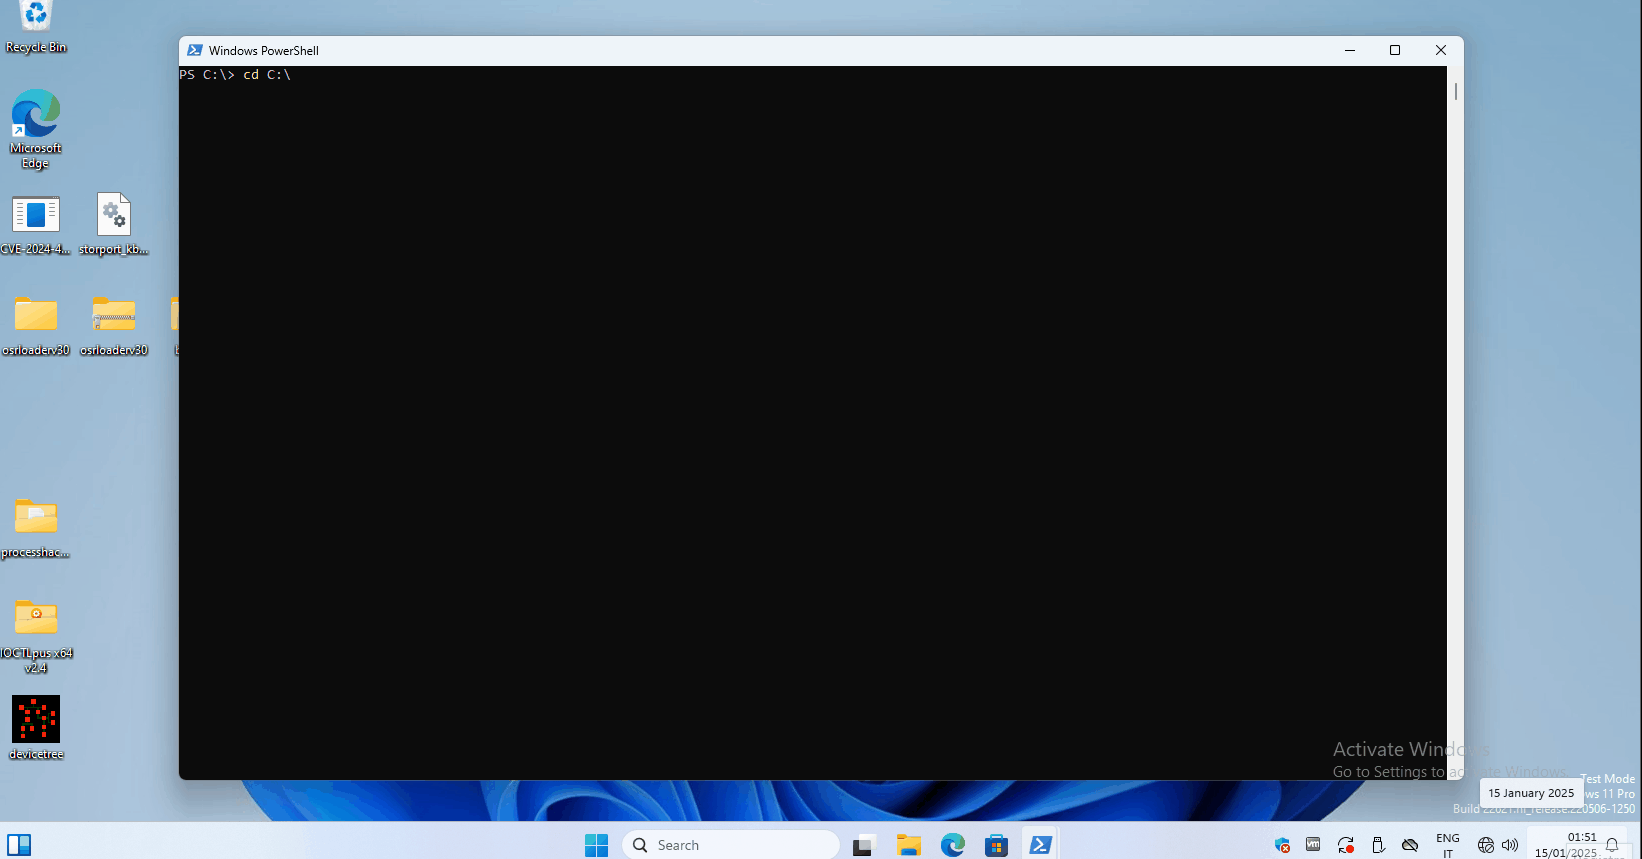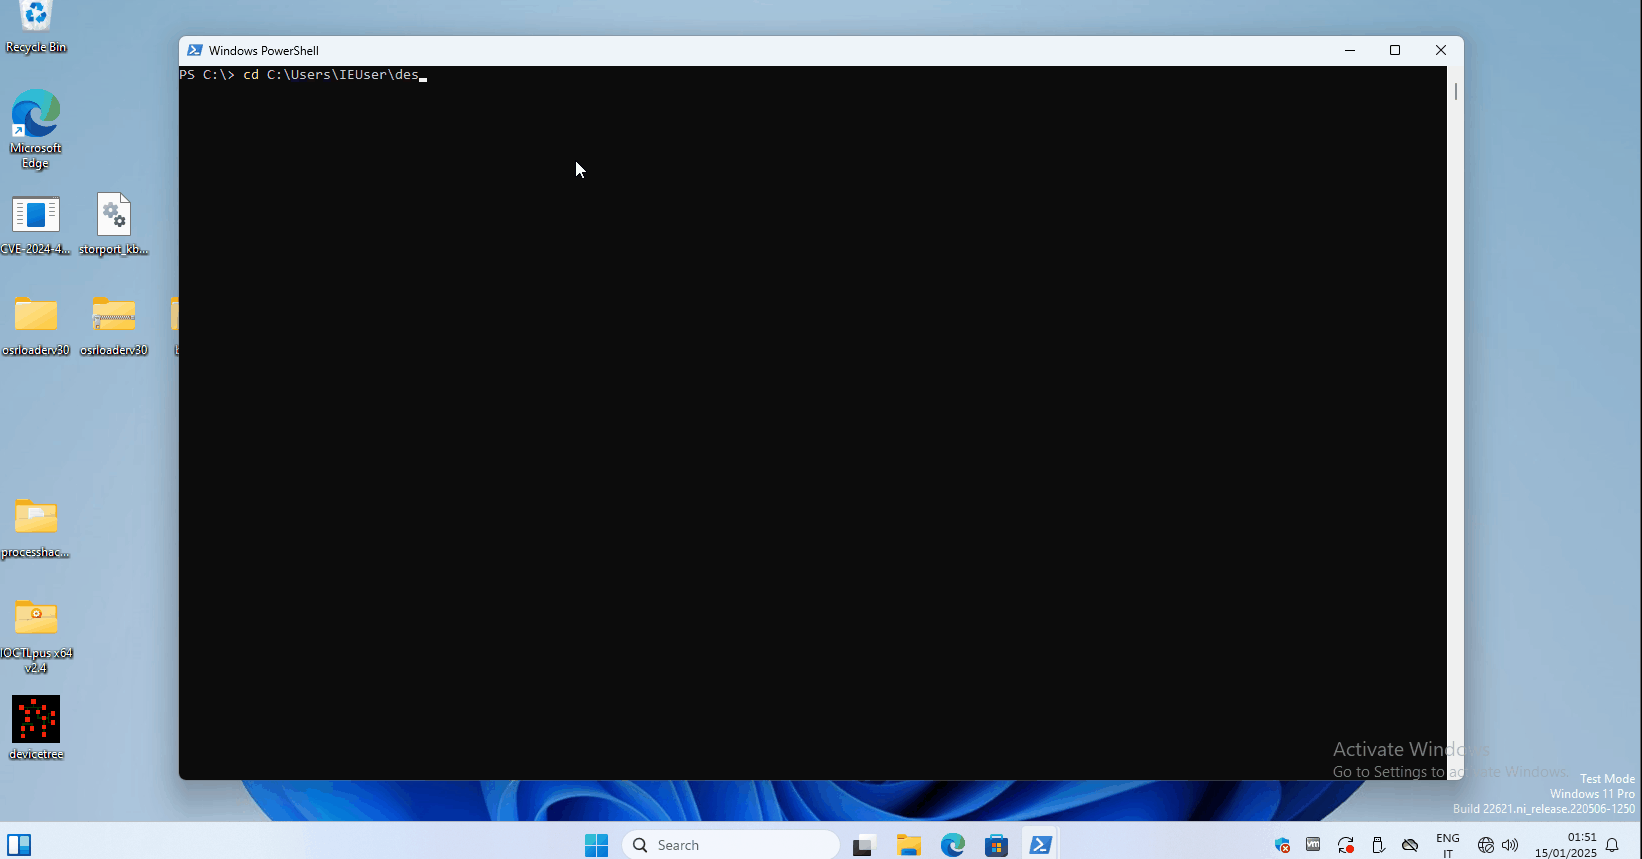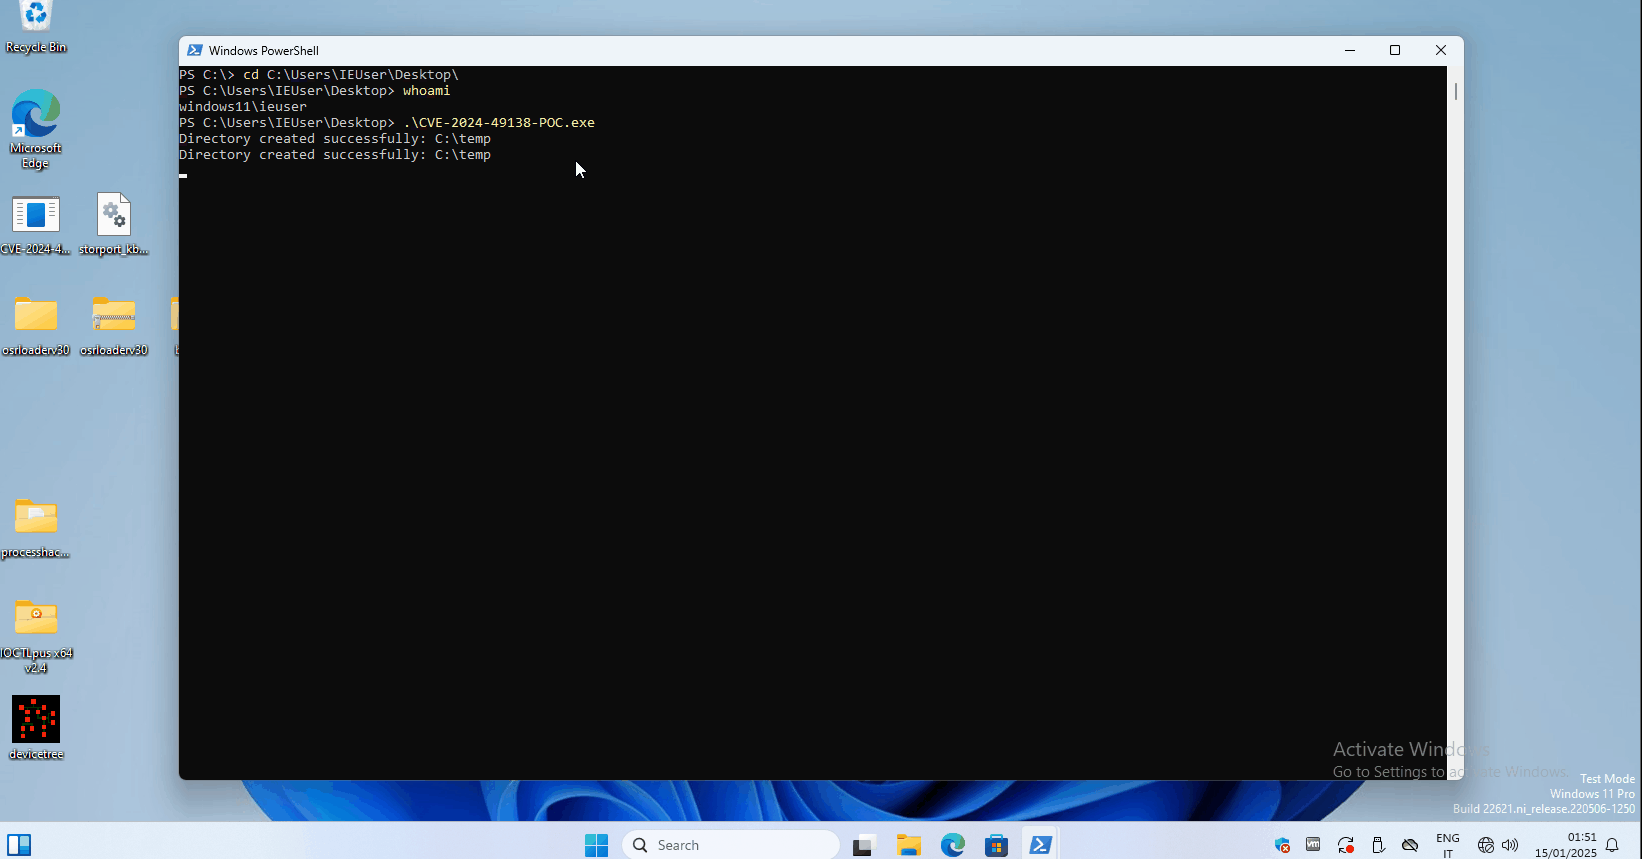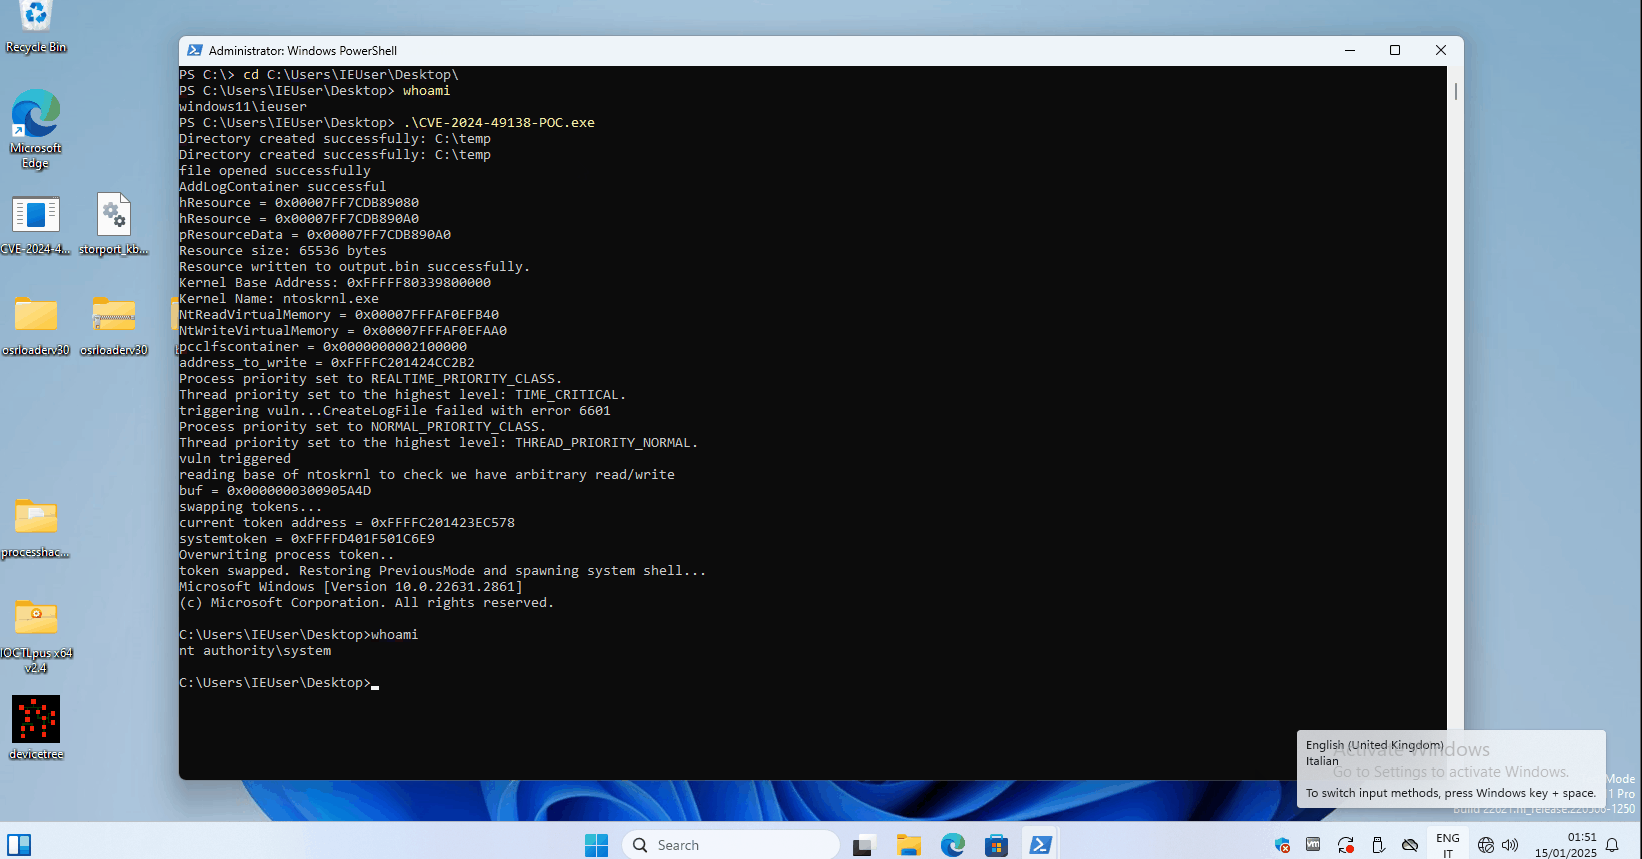
Исследователь под ником MrAle_98 на днях опубликовал демонстрационный эксплойт (proof-of-concept, PoC) для уязвимости CVE-2024-49138. Эта брешь затрагивает драйвер Windows Common Log File System (CLFS) и позволяет атакующим получить права SYSTEM.

CVE-2024-49138, которой дали 7,8 балла по шкале CVSS, представляет собой классическую проблему повышения привилегий в системе.

CLFS — корневой компонент Windows, который используется для логирования системных операций. Сама Microsoft подтвердила факт эксплуатации этой уязвимости в реальных кибератаках.

По словам техногиганта из Редмонда, проблема затрагивает множество версий Windows, однако MrAle_98 тестировал её на Windows 11 23H2. В случае успешной эксплуатации злоумышленники могут получить полный контроль над целевой системой.


MrAle_98 недавно опубликовал на GitHub демонстрационный эксплойт для CVE-2024-49138, так что теперь различные киберпреступники смогут ещё легче пробивать непропатченные компьютеры.

К счастью, Microsoft выпустила патч для CVE-2024-49138 с декабрьскими обновлениями, поэтому всем настоятельно рекомендуется установить апдейты.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru