


Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

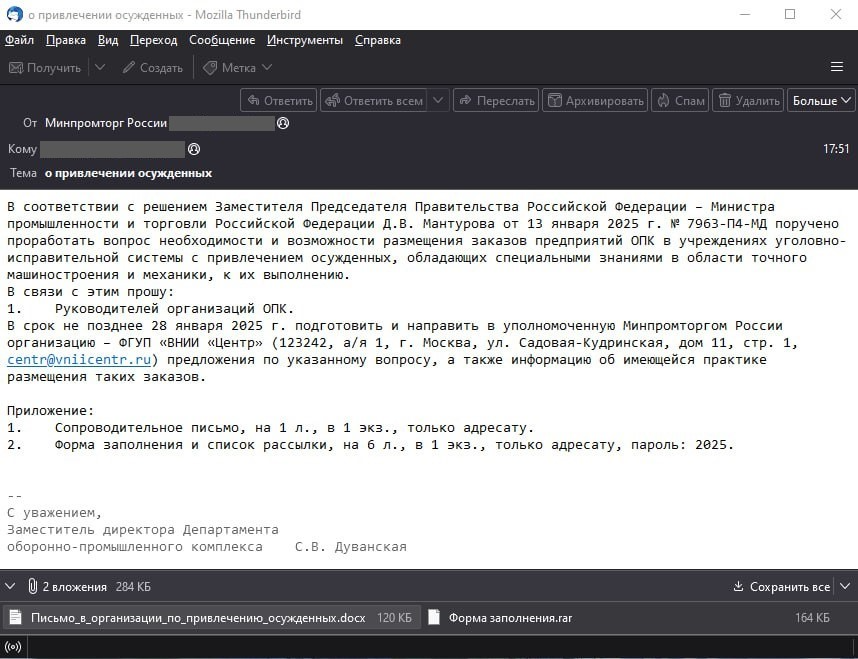
Отпраздновав Новый год, шпионская кибергруппа Sticky Werewolf возобновила рассылку вредоносных писем на адреса российских научно-производственных предприятий. Поддельные сообщения, по словам F.A.C.C.T., написаны от имени Минпромторга.

Фальшивка, обнаруженная 13 января, предлагает рассмотреть возможность выполнения заказов ОПК с привлечением осужденных. К письму прикреплены два файла: документ-приманка на бланке Минпромторга, почти полностью дублирующий текст сообщения, и запароленный архив.


Последний содержит два файла, один из них безобидный (список рассылки.docx), другой вредоносный (Форма заполнения.pdf.exe). При запуске экзешника в систему устанавливается Ozone RAT, открывающий удаленный доступ злоумышленникам.

В ходе расследования эксперты обнаружили аналогичное письмо от 23 декабря. Оба вложения, уже знакомые документы Word, никакой опасности не представляют — по всей видимости, это была проба пера.

Примечательно, что при составлении текста писем имитаторы допустили ошибки. Так, упомянутый ими Денис Мантуров давно уже не глава Минпромторга, он покинул этот пост в мае прошлого года.

Подлог выдают также разные даты принятия решения об использовании пенитенциарной системы в оборонке, проставленные в январском и декабрьском письмах (в последнем случае злоумышленники указали тот же номер документа, но датировали его декабрем).

APT-группа Sticky Werewolf уже который год интересуется секретами российских госучреждений, промпредприятий ВПК и связанных с ним НИИ. Нацеленные на шпионаж атаки были замечены также на территории Белоруссии и Польши.

Их обычно предваряет рассылка поддельных писем на адреса намеченной жертвы. Вредоносные вложения могут содержать Darktrack RAT, Ozone RAT либо ворующего информацию трояна — Glory Stealer, MetaStealer (мод RedLine).

В прежних атаках на российские организации Sticky Werewolf прикрывалась именами МЧС, Минстроя, а также ФСБ России.

Подпишитесь на новости

Avanpost представила систему DAG: поиск чувствительных файлов и лишних прав

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru