


FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

Инфостилер FireScam, заточенный под атаки на Android-смартфоны, теперь прикидывается премиальной версией мессенджера Telegram. Задача операторов вредоноса — вытащить данные пользователя и получить удалённый доступ к мобильному устройству.

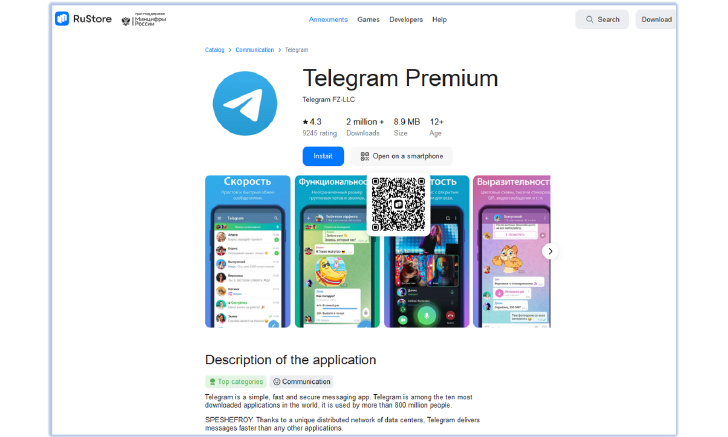
Интересно, что для распространения FireScam киберпреступники используют фишинговый сайт на платформе GitHub.io, который очень похож на магазин приложений RuStore.

«Троян маскируется под приложение “Telegram Premium“ и представляет по своей сути сложную киберугрозу. Вектор распространения — веб-ресурс, замаскированный под российский магазин приложений», — описывают компанию исследователи из Cyfirma.

Упомянутый фишинговый сайт — rustore-apk.github[.]io — пытается сбросить на смартфон жертвы APK-файл «GetAppsRu.apk». После установки дроппер выступает в качестве основного доставщика главного пейлоада.

Последний при этом отвечает за перехват конфиденциальных данных, среди которых есть, например, содержимое уведомлений, текстовых сообщений и другая информация из приложений. Все собранные сведения отправляются на ендпоинт Firebase Realtime Database.

Вредоносный загрузчик запрашивает ряд достаточно подозрительных разрешений на устройстве: возможность записи на стороннее хранилище, а также установка, удаление и обновление стороннего софта.

FireScam атакует Android 8 и более современные версии мобильной операционной системы.

«ENFORCE_UPDATE_OWNERSHIP, как известно, ограничивает возможность обновления приложения. С этим флагом лишь владелец софта может провести апдейт. Таким образом, вредонос, объявив себя владельцем, получает возможность контролировать процесс обновления программы», — отмечают специалисты.


FireScam применяет обфускацию и другие техники, затрудняющие анализ вредоносной программы. Попав в систему, инфостилер мониторит входящие сообщения, уведомления, транзакции, содержимое буфера обмена и активность пользователя.

Для перехвата учётных данных от Telegram-аккаунта троян через WebView отображает веб-страницу. Кроме того, FireScam может принимать команды от удалённого сервера.

На фишинговом домене эксперты также нашли другой вредоносный образец — CDEK, явно намекающий на маскировку под популярный сервис доставки.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru