


Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Эксперты G DATA опубликовали результаты анализа трояна удаленного доступа, которого от собратьев отличает использование анонимной сети I2P для C2-коммуникаций. Поскольку подобная маскировка большая редкость, находке было присвоено имя I2PRAT.

Как выяснилось, заточенный под Windows вредонос активен в интернете как минимум с марта этого года. Для его доставки может использоваться загрузчик PrivateLoader.

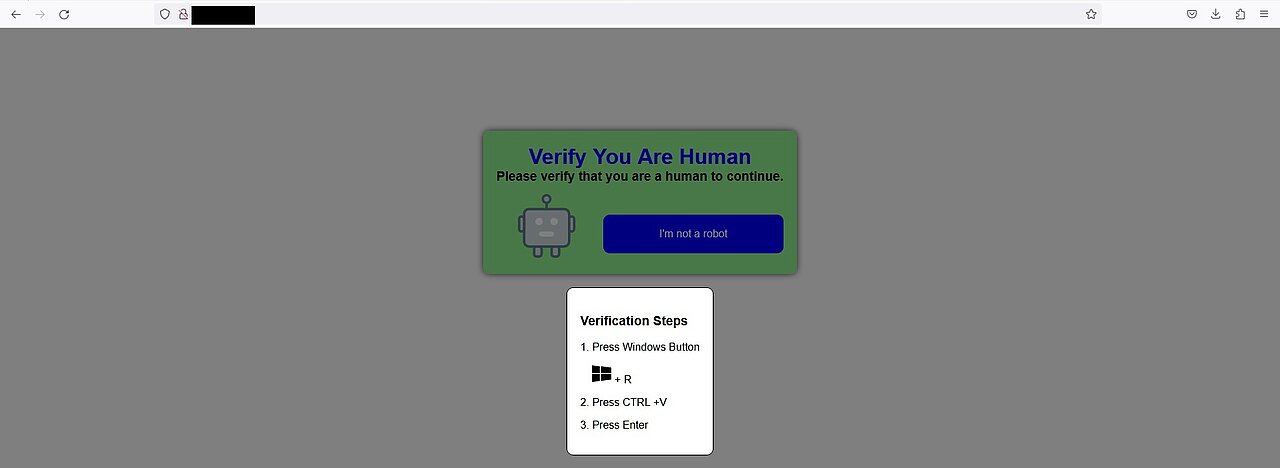
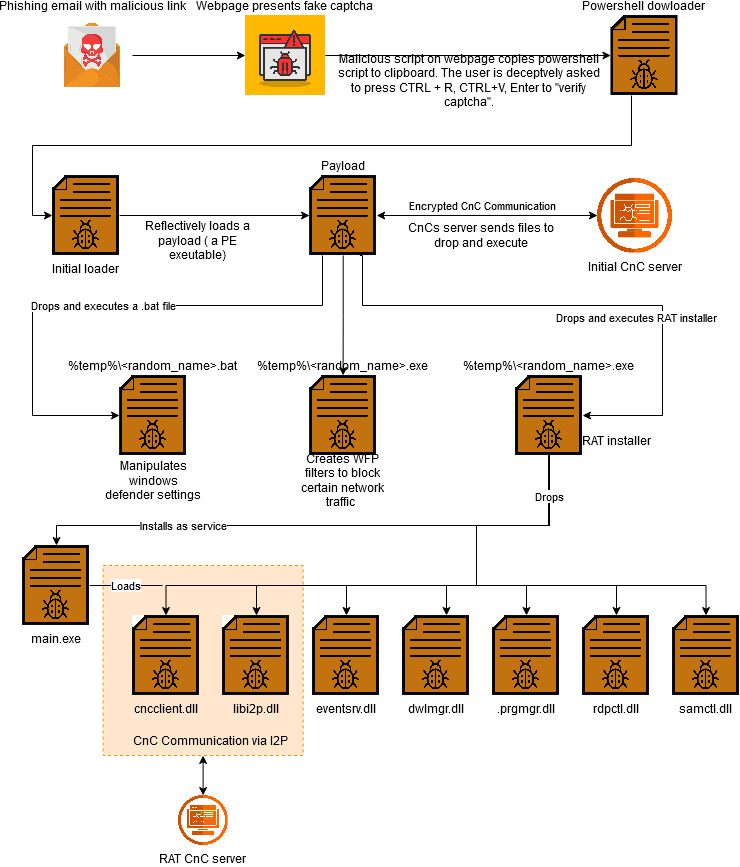
Атака начинается со спам-письма с вредоносной ссылкой. При переходе открывается фейковая страница с CAPTCHA и встроенным JavaScript — последнее время этот способ заражения набирает популярность.


В результате отработки скрипта в систему загружается лоадер. При активации он определяет, с какими привилегиями запущен процесс; если их недостаточно, уровень повышается до админа с использованием PoC-обхода UAC, разработанного в 2019 году участником Google Project Zero.

Вредонос также пытается нейтрализовать Microsoft Defender — отключить основные функции, заблокировать телеметрию и апдейты.

Инсталлятор RAT грузится в папку временных файлов и запускается на исполнение. Под компоненты трояна создается скрытая директория.

Основной модуль, main.exe, прописывается в системе как сервис. При активации он проверяет наличие обновлений в своей папке и приступает к загрузке плагинов (DLL) и запуску с помощью unit_init.

Два таких компонента отвечают за C2-связь. Один из них представляет собой I2PD, опенсорсный вариант клиента I2P, написанный на C++.

Остальные плагины используются для загрузки и эксфильтрации файлов, обеспечения поддержки RDP (в Windows Home, например, она отсутствует), добавления и удаления пользовательских аккаунтов и групп, диспетчеризации событий, создания запланированных задач.

Из последних обнаружены две: coomgr.exe ворует учетки из Google Chrome, sesctl.exe завершает сеансы указанных пользователей.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru