


BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

Университетские исследователи нашли новый способ обхода защитного механизма AMD SEV-SNP. Атака BadRAM требует физического доступа к системе и позволяет выуживать секреты из виртуальных машин клиентов облачных провайдеров.

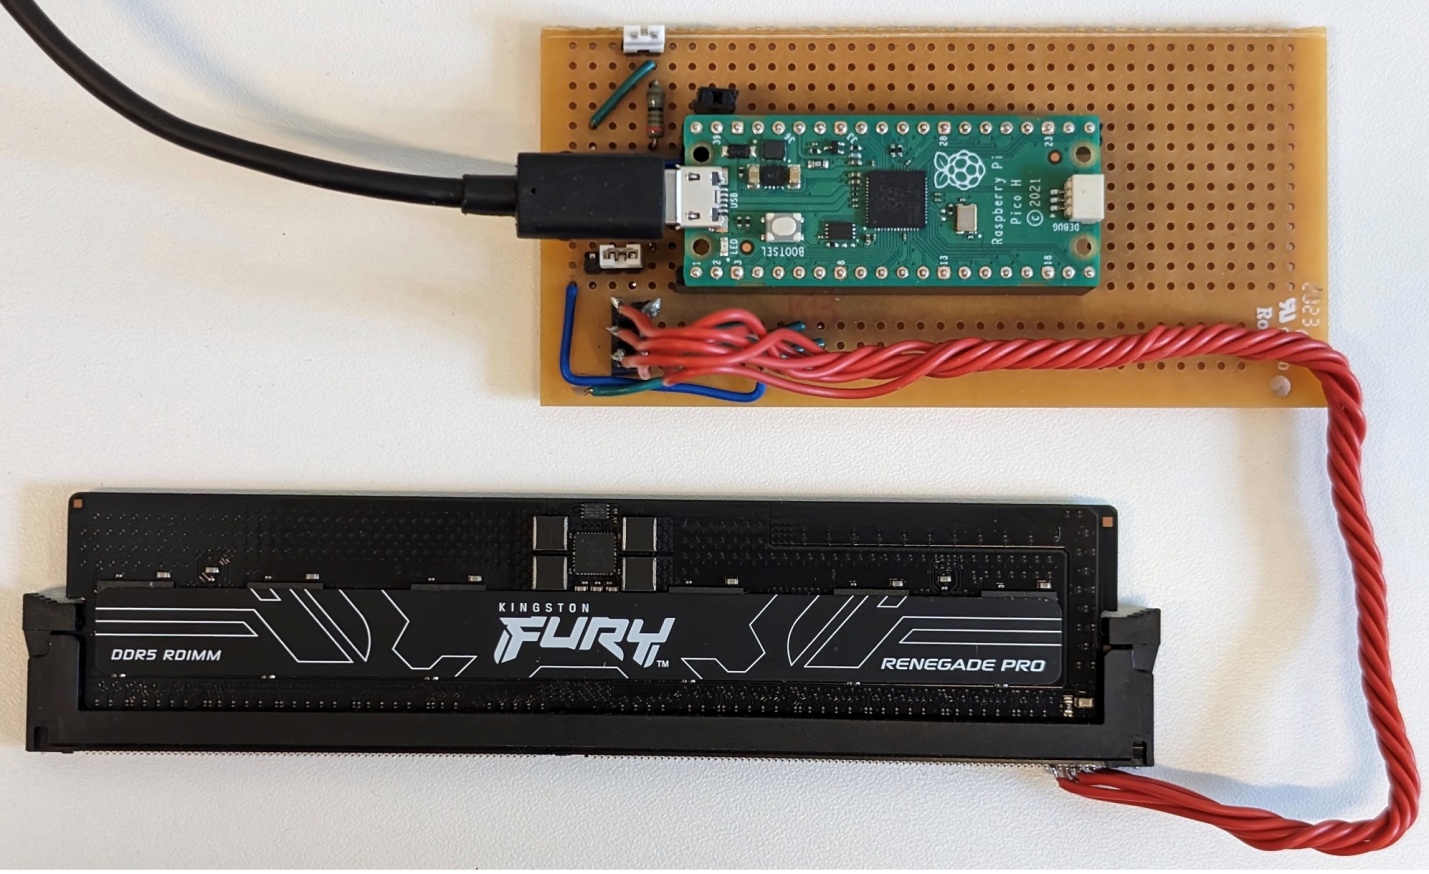
Примечательно, что обход ограничений доступа к памяти в данном случае требует минимальных капиталовложений. Реализация PoC обошлась экспериментаторам в $10 — столько суммарно стоили Raspberry Pi Pico, DDR-сокет и батарейка на 9 В.


Атака BadRAM (PDF) предполагает манипулирование чипом SPD (Serial Presence Detect) в модуле ОЗУ. Этот чип предоставляет информацию о доступной памяти в ходе загрузки системы.

Подмена этих данных (исследователи увеличили реальный объем DIMM в два раза) вынуждает контроллер памяти использовать дополнительные, «призрачные» биты адреса. В результате возникает конфликт доступа к памяти, который можно использовать для извлечения конфиденциальных данных.

О новой возможности обхода SEV-SNP (усовершенствованный SEV с дополнительной защитой от перераспределения памяти с помощью вредоносного гипервизора) было сообщено в AMD. Проблему, актуальную для процессоров EPYC, используемых сервисами AWS, Google, Microsoft, IBM, зарегистрировали как CVE-2024-21944 и решили обновлением прошивок.

Проверки показали, что Intel TDX и SGX (аналоги AMD SEV) атаки BadRAM не страшны. Такой же механизм Arm (CCA), судя по спецификациям, тоже к ним устойчив; удостовериться в этом исследователям не удалось.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru