

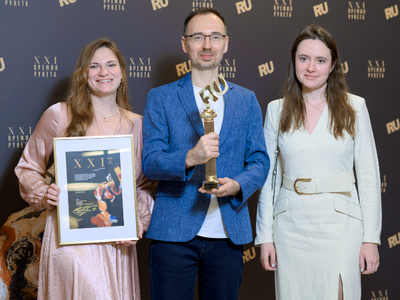

Проект Security Vision для детей и подростков стал лауреатом Премии Рунета

Проект Security Vision для детей и подростков стал лауреатом Премии Рунета

Проект Security Vision для детей и подростков стал лауреатом Премии Рунета

Компания Security Vision награждена Премией Рунета 2024 в номинации «Детский Рунет и семейные ценности» за Проект создания Центров Кибербезопасности Security Vision.

Он позволяет детям и подросткам попробовать себя в роли специалистов по информационной безопасности, узнать важнейшие правила кибергигиены, научиться распознавать уловки кибермошенников и противостоять им, а также защищать персональные данные.

Летом и осенью Центры Кибербезопасности Security Vision открыли свои двери в крупнейших детских городах профессий — Кидзании и Кидбурге — в Москве, Санкт-Петербурге, Нижнем Новгороде и Новосибирске. Они уже получили широкую известность среди детей и их родителей. А с 14 декабря новые Центры распахнут свои двери для юных жителей Воронежа, Ярославля, Зеленограда и Краснодара.

Проект был реализован в тесном сотрудничестве специалистов Security Vision, Кидбурга и Кидзании, которые совместно трудились над созданием уникальной образовательной базы. Успех Центров Кибербезопасности был обеспечен не только качественной подготовкой материалов и программ, но и вниманием к каждому аспекту — от разработки игровых сценариев и активностей до дизайна.  Обстановка в игротеках максимально приближена к обстановке в реальных центрах кибербезопасности, так что юные посетители могут почувствовать себя настоящими киберзащитниками. А с другой стороны — Центры максимально комфортны и привлекательны для них.

При разработке игровых сценариев были использованы знания и опыт специалистов Security Vision. Для сотрудников Кидбурга и Кидзании Security Vision организовала специальное обучение. Поэтому ведущие Центров могут не просто интересно провести игры, но и грамотно ответить на вопросы по кибербезопасности, которые могут возникнуть у ребят.

Проект создания Центров Кибербезопасности Security Vision является для компании полностью некоммерческим. Это выражение ее социальной миссии и вклад в общее дело защиты молодого поколения. Премия Рунета стала для Security Vision не только демонстрацией признания, но и сильным стимулом для дальнейшего развития Проекта.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru