


Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

В Cado Security выявили новую схему распространения инфостилера Realst. Потенциальной жертве поступает деловое предложение; обсудить его можно по видеосвязи, скачав по подсказке профильную программу, а на самом деле — трояна.

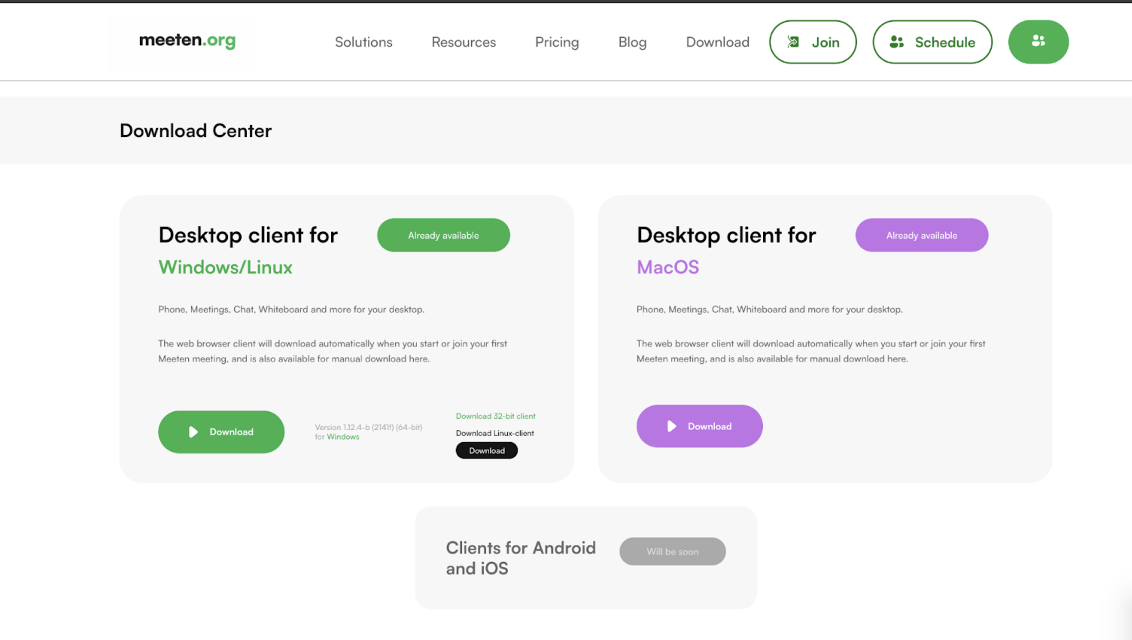
Сайт вымышленного поставщика инструментов для видеоконференций заполнен контентом, сгенерированным ИИ; для него также созданы аккаунты в соцсетях. Название фейковой компании с сентября менялось несколько раз; зафиксированы Clusee, Cuesee, Meeten, Meetone и Meetio (текущее).

Сценарии привлечения пользователей на вредоносный сайт различны. Мошенники могут, к примеру, создать в Telegram поддельный аккаунт кого-то из знакомых своей мишени и от его имени озвучить желание обсудить коммерческое предложение по видеосвязи.

Многим жертвам предлагали сотрудничество в качестве инженера Web3. Зафиксирован также случай, когда работнику неназванной компании от ее имени пригласили присоединиться к инвестиционному проекту и даже прислали презентацию.

На всех сайтах мифического разработчика решений для видео-конференц-связи обнаружен JavaScript, который пытается вытащить криптовалюту из расширений кошельков в браузерах. Сценарий отрабатывает еще до загрузки замаскированного Realst, который предлагается в двух версиях: для macOS и Windows.


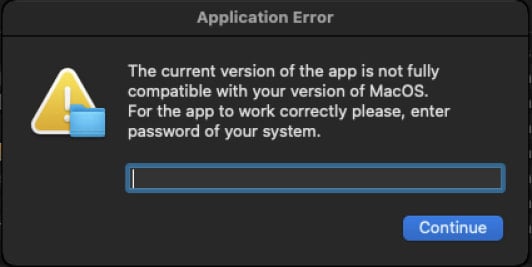
Версия для macOS отдается в виде файла CallCSSetup.pkg (возможен также формат DMG). При его открытии выводятся два сообщения об ошибке: сервер недоступен и несовместимость с версией ОС. Для исправления ситуации предлагается ввести пароль пользователя системы.


Чтобы выманить таким образом ключ, позволяющий повысить привилегии, троян использует инструмент командной строки osascript. Аналогичным образом действуют и другие стилеры — Atomic, Cuckoo, MacStealer, Banshee.

Версия Realst для Windows (MeetenApp.exe) распространяется как файл NSIS с валидной цифровой подписью. Сертификат, по словам аналитиков, был украден у британской компании Brys Software.

В инсталлятор встроено приложение Electron, загружающее с внешнего сервера исполняемый файл инфостилера, написанного на Rust. Постоянное присутствие зловреда в системе обеспечивается внесением изменений в реестр.

Троян Realst умеет собирать и отсылать на свой сервер следующую информацию:

  • системные данные;
  • учетки Telegram;
  • данные банковских карт;
  • пароль к связке ключей (macOS-версия);
  • куки и учетки, сохраненные в Google Chrome, Opera, Brave, Microsoft Edge, Arc, CocCoc, Vivaldi;
  • данные криптокошельков Ledger, Trezor, Phantom, Binance.
Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru