


Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

В Cado Security выявили новую схему распространения инфостилера Realst. Потенциальной жертве поступает деловое предложение; обсудить его можно по видеосвязи, скачав по подсказке профильную программу, а на самом деле — трояна.

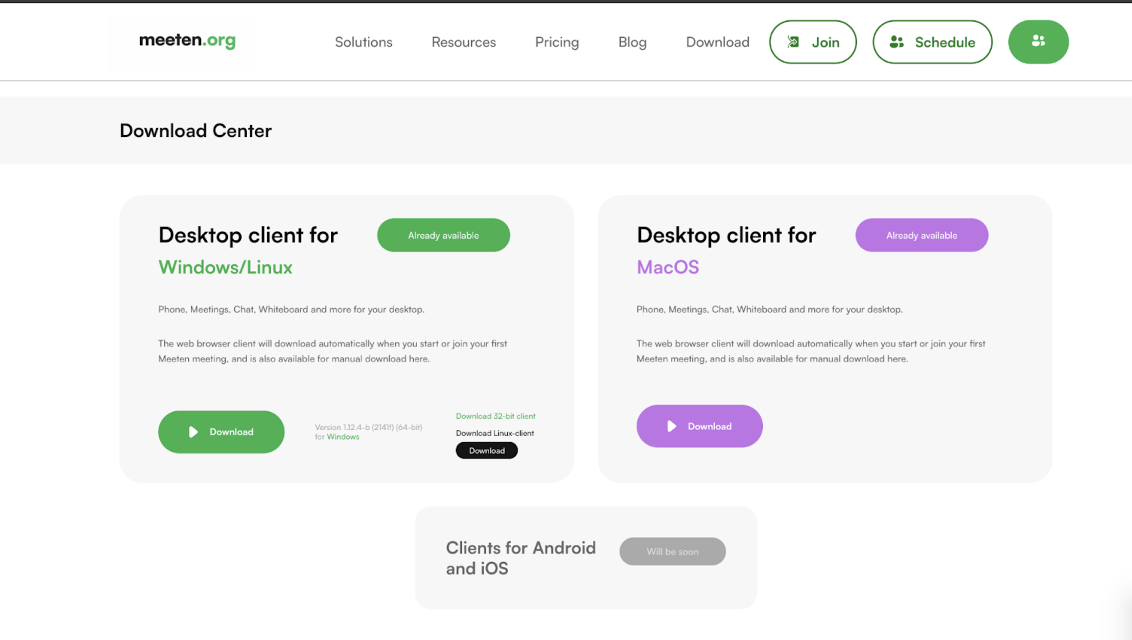
Сайт вымышленного поставщика инструментов для видеоконференций заполнен контентом, сгенерированным ИИ; для него также созданы аккаунты в соцсетях. Название фейковой компании с сентября менялось несколько раз; зафиксированы Clusee, Cuesee, Meeten, Meetone и Meetio (текущее).

Сценарии привлечения пользователей на вредоносный сайт различны. Мошенники могут, к примеру, создать в Telegram поддельный аккаунт кого-то из знакомых своей мишени и от его имени озвучить желание обсудить коммерческое предложение по видеосвязи.

Многим жертвам предлагали сотрудничество в качестве инженера Web3. Зафиксирован также случай, когда работнику неназванной компании от ее имени пригласили присоединиться к инвестиционному проекту и даже прислали презентацию.

На всех сайтах мифического разработчика решений для видео-конференц-связи обнаружен JavaScript, который пытается вытащить криптовалюту из расширений кошельков в браузерах. Сценарий отрабатывает еще до загрузки замаскированного Realst, который предлагается в двух версиях: для macOS и Windows.


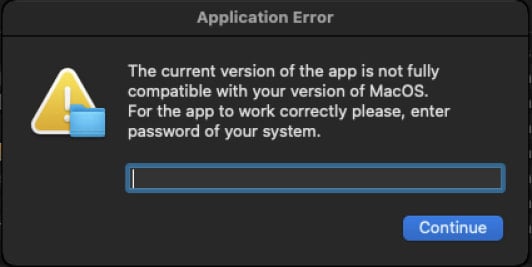
Версия для macOS отдается в виде файла CallCSSetup.pkg (возможен также формат DMG). При его открытии выводятся два сообщения об ошибке: сервер недоступен и несовместимость с версией ОС. Для исправления ситуации предлагается ввести пароль пользователя системы.


Чтобы выманить таким образом ключ, позволяющий повысить привилегии, троян использует инструмент командной строки osascript. Аналогичным образом действуют и другие стилеры — Atomic, Cuckoo, MacStealer, Banshee.

Версия Realst для Windows (MeetenApp.exe) распространяется как файл NSIS с валидной цифровой подписью. Сертификат, по словам аналитиков, был украден у британской компании Brys Software.

В инсталлятор встроено приложение Electron, загружающее с внешнего сервера исполняемый файл инфостилера, написанного на Rust. Постоянное присутствие зловреда в системе обеспечивается внесением изменений в реестр.

Троян Realst умеет собирать и отсылать на свой сервер следующую информацию:

  • системные данные;
  • учетки Telegram;
  • данные банковских карт;
  • пароль к связке ключей (macOS-версия);
  • куки и учетки, сохраненные в Google Chrome, Opera, Brave, Microsoft Edge, Arc, CocCoc, Vivaldi;
  • данные криптокошельков Ledger, Trezor, Phantom, Binance.
Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru