


Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

В Сети обнаружен сервер с образцом Bootkitty и эксплойтом для беспрепятственного развертывания этого Linux-буткита. Источник вредоносных файлов уже заблокирован, однако эксперты Binarly успели скачать содержимое для анализа.

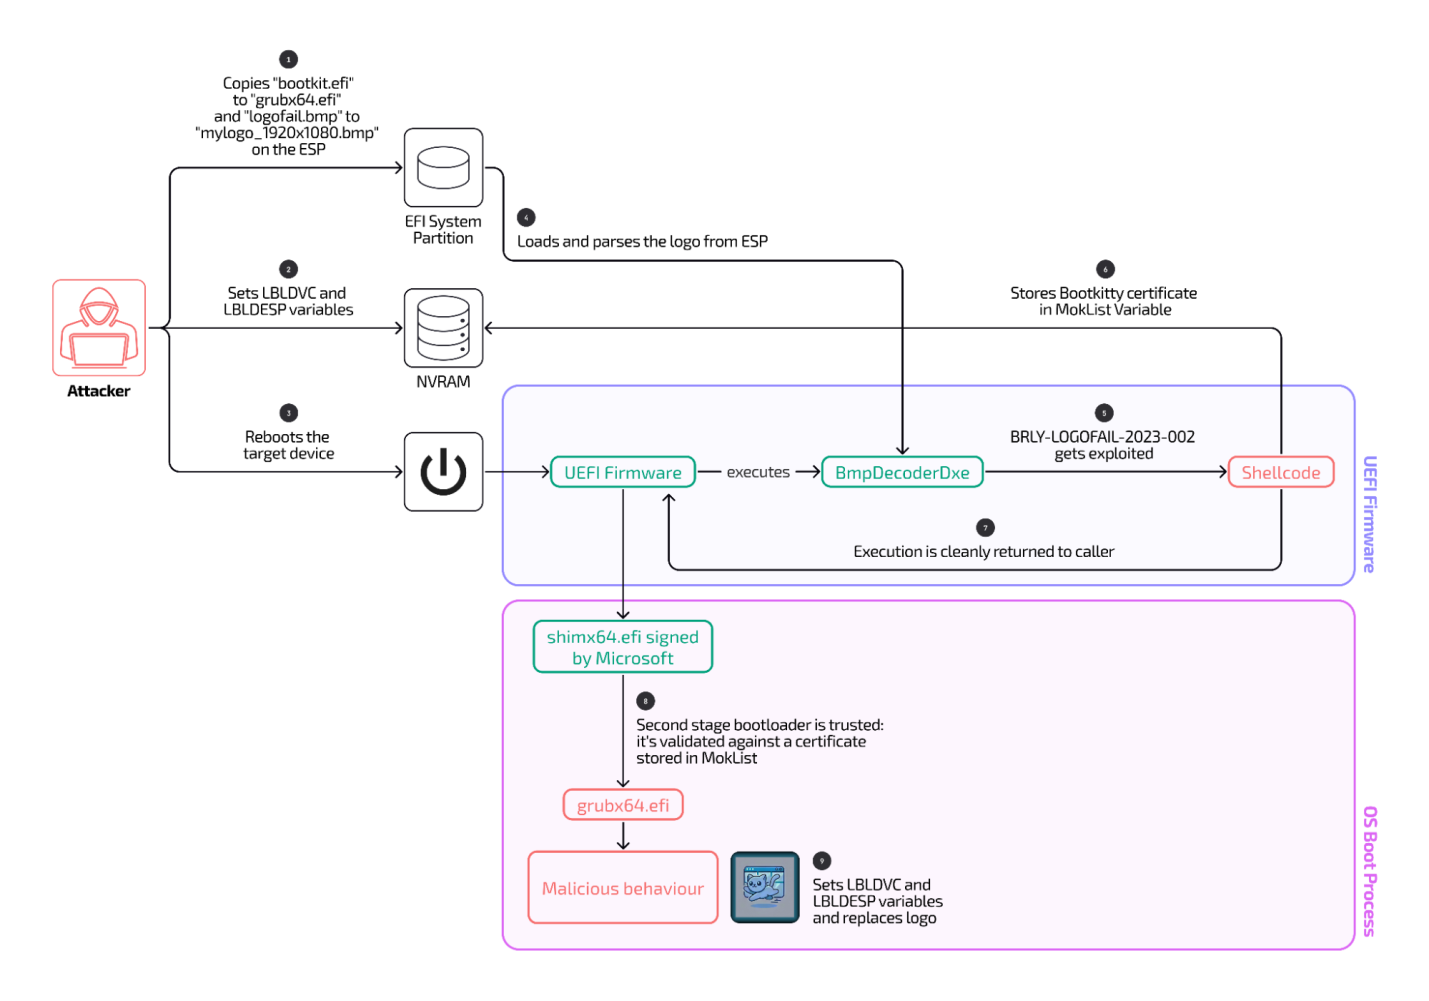
Как оказалось, найденный эксплойт нацелен на одну из уязвимостей LogoFAIL, позволяющих внедрить в систему буткит в обход стандартной защиты — аппаратного механизма безопасной загрузки, предотвращающего запуск файлов без доверенной цифровой подписи.

Подвергнутый анализу файл logofail.bmp весом 16 Мбайт содержит шелл-код, который через эксплойт устанавливает в систему самозаверенный сертификат, используемый для подписи Bootkitty.


Взятая на вооружение уязвимость была определена как CVE-2023-40238 в модуле BmpDecoderDxe прошивок UEFI, поставляемых Insyde Software. Проблема актуальна для некоторых устройств Acer, HP, Fujitsu, Lenovo, работающих под управлением Linux.

Патч доступен с конца прошлого года и на поверку оказался крепким, однако у исследователей нет уверенности, что все пользователи обновили прошивки.

В результате эксплойта изменяется также логотип, отображаемый на экране в ходе загрузки системы. На устройствах Lenovo он становится таким: 

«Все это, на мой взгляд, выглядит как демоверсия для показа потенциальным покупателям, — отметил основатель и CEO Binarly Алекс Матросов, комментируя находку для Ars Technica. — Свидетельств иного назначения, кроме образца, найденного ESET на VirusTotal, нет, однако эксплойт LogoFAIL выглядит добротно».

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru