


Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

Для внедрения Bootkitty в Linux уже создан UEFI-эксплойт

В Сети обнаружен сервер с образцом Bootkitty и эксплойтом для беспрепятственного развертывания этого Linux-буткита. Источник вредоносных файлов уже заблокирован, однако эксперты Binarly успели скачать содержимое для анализа.

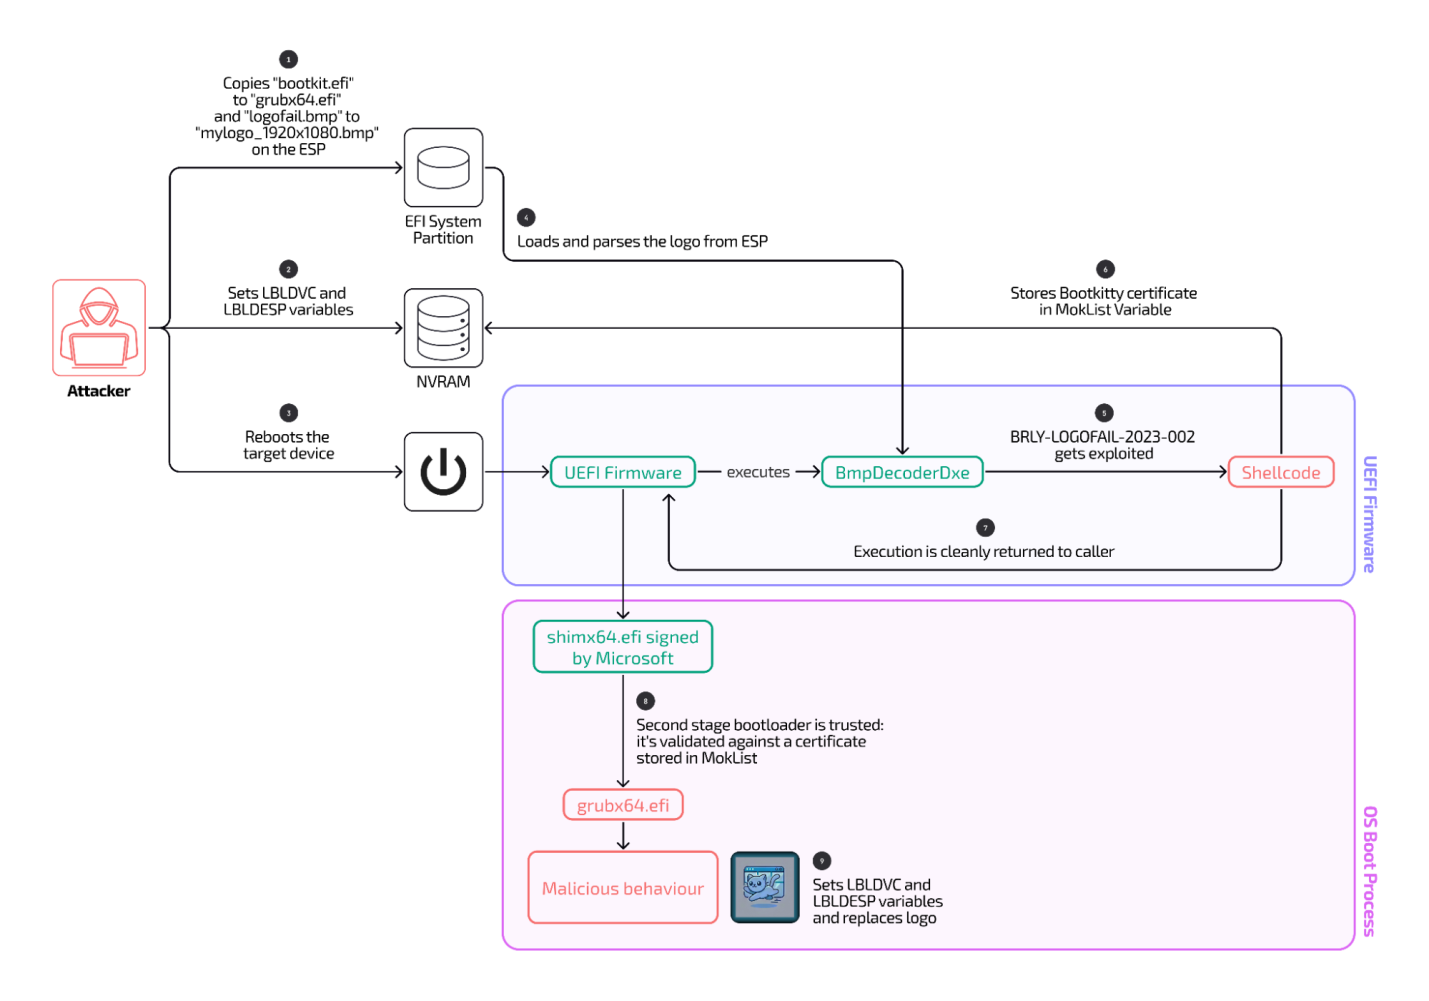
Как оказалось, найденный эксплойт нацелен на одну из уязвимостей LogoFAIL, позволяющих внедрить в систему буткит в обход стандартной защиты — аппаратного механизма безопасной загрузки, предотвращающего запуск файлов без доверенной цифровой подписи.

Подвергнутый анализу файл logofail.bmp весом 16 Мбайт содержит шелл-код, который через эксплойт устанавливает в систему самозаверенный сертификат, используемый для подписи Bootkitty.


Взятая на вооружение уязвимость была определена как CVE-2023-40238 в модуле BmpDecoderDxe прошивок UEFI, поставляемых Insyde Software. Проблема актуальна для некоторых устройств Acer, HP, Fujitsu, Lenovo, работающих под управлением Linux.

Патч доступен с конца прошлого года и на поверку оказался крепким, однако у исследователей нет уверенности, что все пользователи обновили прошивки.

В результате эксплойта изменяется также логотип, отображаемый на экране в ходе загрузки системы. На устройствах Lenovo он становится таким: 

«Все это, на мой взгляд, выглядит как демоверсия для показа потенциальным покупателям, — отметил основатель и CEO Binarly Алекс Матросов, комментируя находку для Ars Technica. — Свидетельств иного назначения, кроме образца, найденного ESET на VirusTotal, нет, однако эксплойт LogoFAIL выглядит добротно».

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru