


2024-й: топ-10 используемых паролей выглядит всё так же удручающе

2024-й: топ-10 используемых паролей выглядит всё так же удручающе

2024-й: топ-10 используемых паролей выглядит всё так же удручающе

Наиболее популярные пароли в 2024 году выглядят так же плохо, как и несколько лет назад. Свежее исследование показало, что люди не хотят менять привычки и выдумывать сложные комбинации.

Специалисты NordVPN уже шесть лет наблюдают за динамикой паролей, фигурирующих в утечках. Из года в год картина остаётся практически неизменной: доминируют легко подбираемые и крайне простые учётные данные.

По словам исследователей, форумы дарквеба отлично позволяют оценить наиболее популярные у пользователей пароли. Например, в этом месяце специалисты взяли 2,5 терабайт слитых учётных данных, затрагивающих пользователей и бизнес из 44 стран.

«Мы разбили полученные сведения по категориям, чтобы лучше понимать разброс по странам. Отдельно отмечаем, что никакие личные данные не включались в исследование, поскольку нас интересовала лишь статистика».

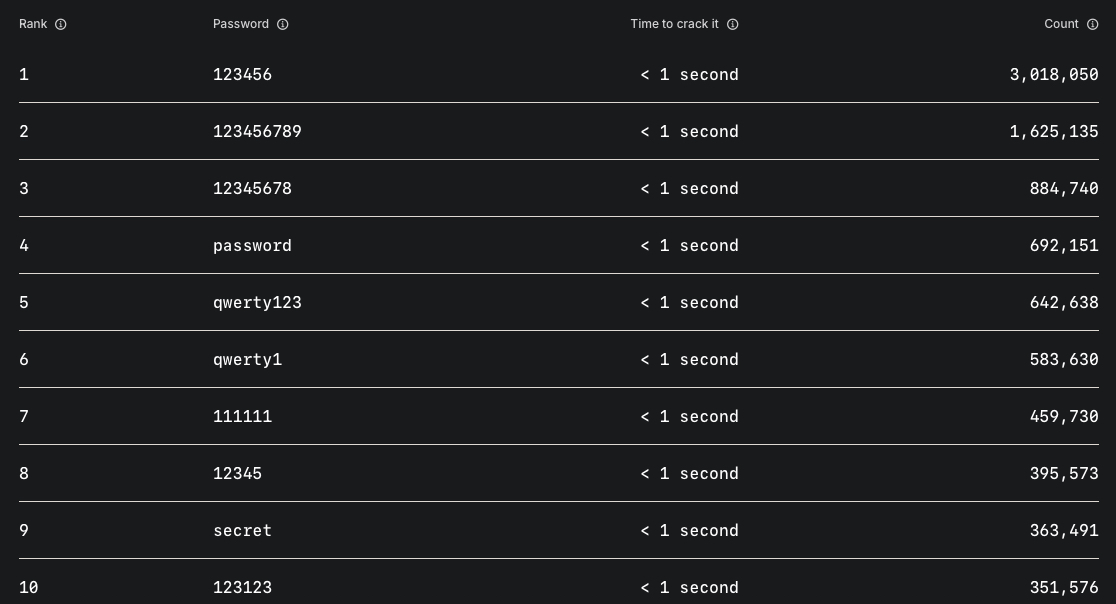
В результате команде NordVPN удалось составить топ-10 самых распространённых паролей, который в очередной раз доказал: в этом мире учётных данных ничего не меняется.


Если даже прокрутить список полученных комбинаций до, например, 200 места, там всё ещё встречаются крайне простые пароли вроде «letmein».

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru