


При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

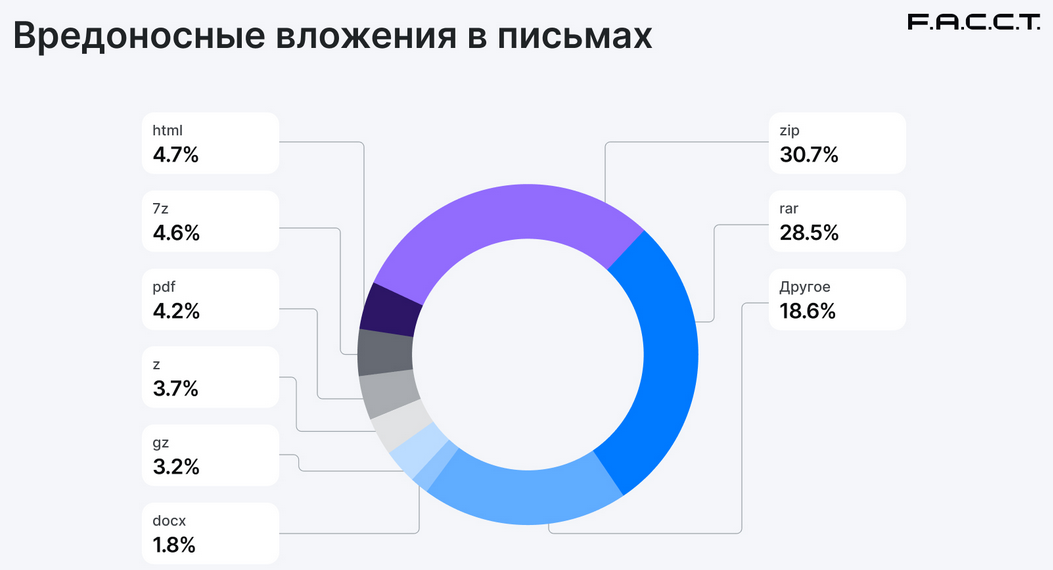
Распространители зловредов по имейл почти перестали пользоваться ссылками. Согласно статистике F.A.C.C.T., в III квартале 2024 года 99,1% вредоносных писем содержали вложение, чаще в виде архивного файла.

Отказ от использования URL аналитики объясняют стремлением сократить накладные расходы: в этом случае злоумышленникам приходится создавать или арендовать веб-хранилища вредоносного кода. Получателей к тому же нужно убедить кликнуть по ссылке, в то время как вложения реже вызывают подозрение.

«Несмотря на то, что в массовых рассылках практически перестали использовать ссылки для доставки ВПО, этот способ остается популярным в таргетированных атаках, когда злоумышленники профилируют потенциальную жертву и могут дополнительно проводить проверки, кто и при каких условиях кликает по ссылке в письме, — отметил Ярослав Каргалев, руководитель Центра кибербезопасности в F.A.C.C.T. — По результатам такой проверки атакующие могут отдать вредоносную нагрузку либо файл-пустышку».

В качестве вредоносных вложений обычно используются архивные файлы, чаще всего ZIP или RAR. Доля PDF и DOCX в сравнении со II кварталом возросла на 2,4 п. п., до 8,8%, формат XLS стал встречаться заметно реже.


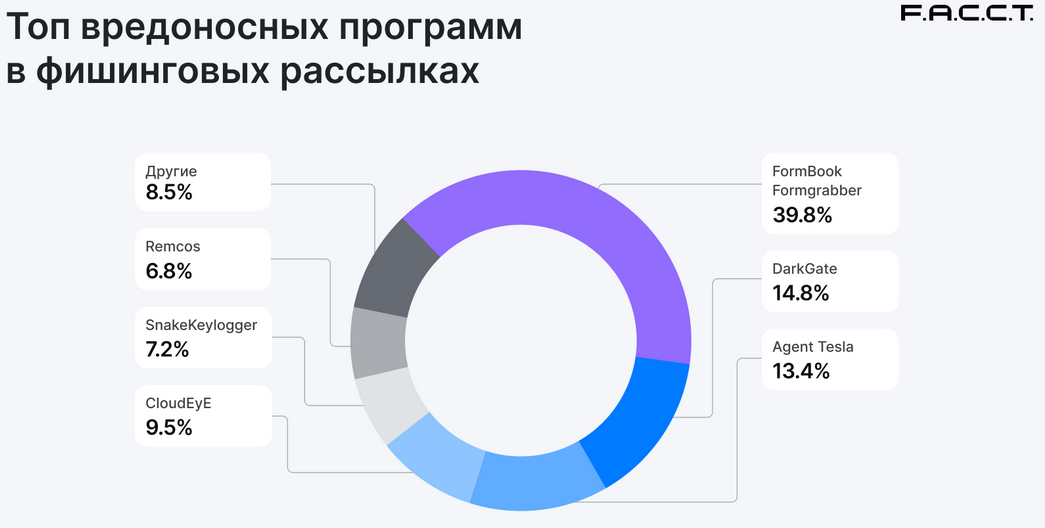
Содержимым с большой долей вероятности может оказаться инфостилер Formbook. Присутствие стойкого лидера AgentTesla в почтовых каналах сократилось в четыре раза, в отчетный период его обставил не только конкурент Formbook, но также многофункциональный троян DarkGate.


В разделении по классам зловредов большой популярностью по-прежнему пользуется шпионский софт, предоставляемый в пользование как услуга (Malware-as-a-Service, MaaS). На его долю сейчас приходится 63% вредоносных рассылок — на 8 п. п. меньше, чем во II квартале. Вклад программ-загрузчиков возрос с 10 до 23%, бэкдоров — сократился до 8%.

Популярность бесплатных почтовых сервисов у злоумышленников продолжает снижаться. В настоящее время на их долю приходится 2,6% вредоносных рассылок, и больше половины проводятся с адресов Gmail. Авторы имейл-атак также специально создают домены (в TLD-зонах COM, RU, NET, JP, ORG) и используют спуфинг.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru