


Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Эксперты Microsoft раскрыли детали уязвимости, обнаруженной ими в защитном механизме macOS TCC. Проблема, уже устраненная Apple, позволяла обойти этого охранника и получить несанкционированный доступ к пользовательским данным.

Уязвимости, нареченной HM Surf, присвоен идентификатор CVE-2024-44133, Патч вышел в прошлом месяце в составе версии macOS Sequoia 15.

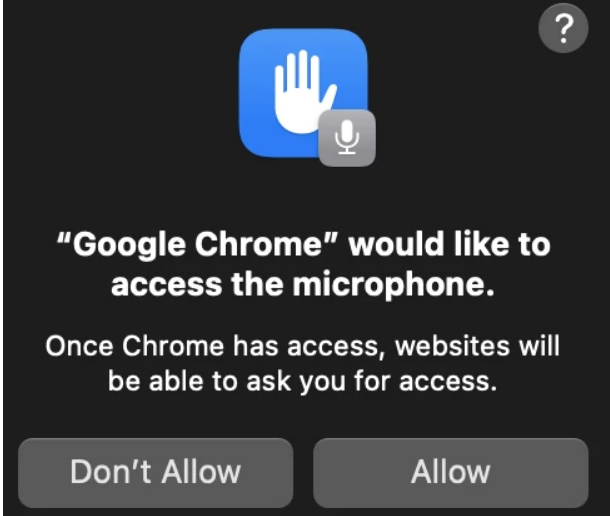
Защитник TCC предотвращает доступ приложений к охраняемым ресурсам без согласия пользователя. При первой попытке использования микрофона, камеры либо данных геолокации софт подвергается проверкам на полномочность, и TCC выводит юзеру диалоговое окно с запросом разрешения.


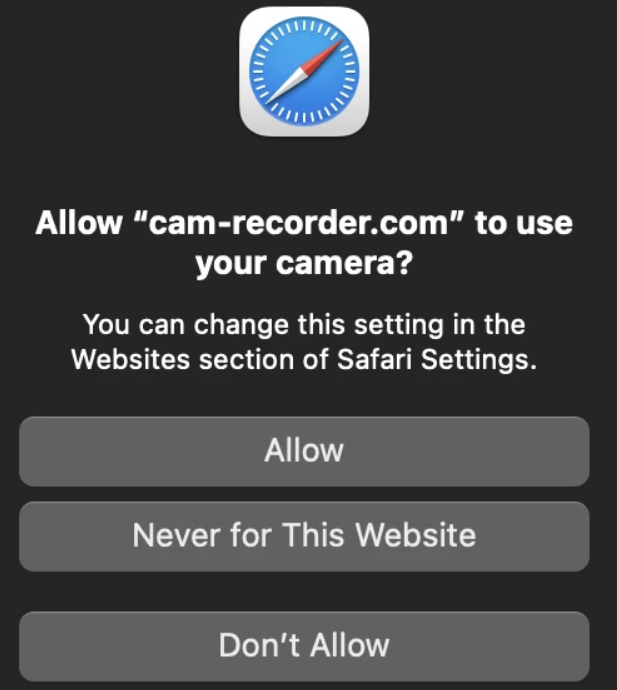
Программы Apple имеют больше привилегий, чем сторонние разработки, и могут вообще не проходить TCC-проверку. Тем не менее Safari при первом визите на сайт, требующий доступа к камере или геолокации, по умолчанию испрашивает согласие пользователя, а затем сохраняет его выбор в папке ~/Library/Safari.


Разработанная исследователями PoC-атака проводится поэтапно:

  1. Изменение домашнего каталога текущего пользователя с помощью утилиты dscl.
  2. Модификация конфигурационных файлов (хранимых преференций пользователя) в ~/Library/Safari.
  3. Откат смены домашнего каталога.
  4. Запуск Safari для открытия сайта, которому теперь разрешен доступ к камере, микрофону, геолокации.


Похожее подозрительное поведение было недавно замечено у рекламного зловреда AdLoad, однако эксперты не могут с уверенностью сказать, что это следствие эксплойта HM Surf.

Ранее команда Microsoft находила в десктопной ОС Apple другие способы обхода защиты — Shrootless, powerdir, Achilles, Migraine. В недавно вышедшей Sequoia тоже объявился аналогичный баг, его уже взяли на вооружение распространители нового macOS-стилера.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru