


Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Эксперты Microsoft раскрыли детали уязвимости, обнаруженной ими в защитном механизме macOS TCC. Проблема, уже устраненная Apple, позволяла обойти этого охранника и получить несанкционированный доступ к пользовательским данным.

Уязвимости, нареченной HM Surf, присвоен идентификатор CVE-2024-44133, Патч вышел в прошлом месяце в составе версии macOS Sequoia 15.

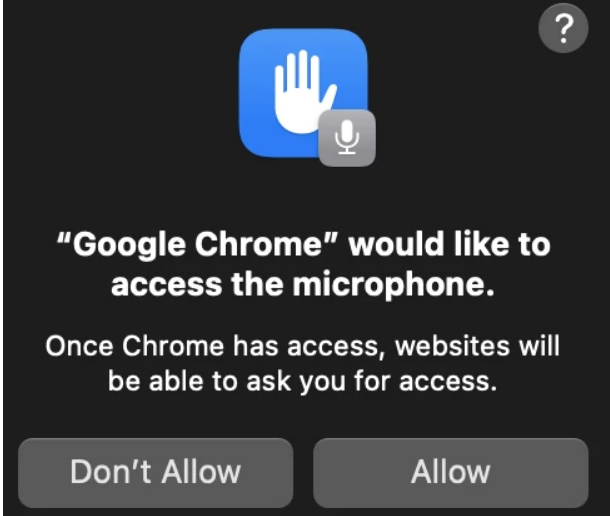
Защитник TCC предотвращает доступ приложений к охраняемым ресурсам без согласия пользователя. При первой попытке использования микрофона, камеры либо данных геолокации софт подвергается проверкам на полномочность, и TCC выводит юзеру диалоговое окно с запросом разрешения.


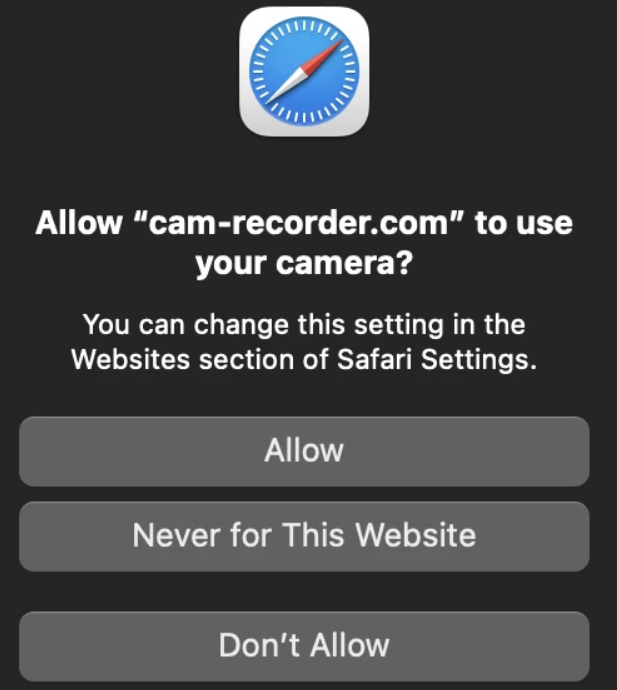
Программы Apple имеют больше привилегий, чем сторонние разработки, и могут вообще не проходить TCC-проверку. Тем не менее Safari при первом визите на сайт, требующий доступа к камере или геолокации, по умолчанию испрашивает согласие пользователя, а затем сохраняет его выбор в папке ~/Library/Safari.


Разработанная исследователями PoC-атака проводится поэтапно:

  1. Изменение домашнего каталога текущего пользователя с помощью утилиты dscl.
  2. Модификация конфигурационных файлов (хранимых преференций пользователя) в ~/Library/Safari.
  3. Откат смены домашнего каталога.
  4. Запуск Safari для открытия сайта, которому теперь разрешен доступ к камере, микрофону, геолокации.


Похожее подозрительное поведение было недавно замечено у рекламного зловреда AdLoad, однако эксперты не могут с уверенностью сказать, что это следствие эксплойта HM Surf.

Ранее команда Microsoft находила в десктопной ОС Apple другие способы обхода защиты — Shrootless, powerdir, Achilles, Migraine. В недавно вышедшей Sequoia тоже объявился аналогичный баг, его уже взяли на вооружение распространители нового macOS-стилера.

Подпишитесь на новости

ChatGPT посадили за руль Toyota Corolla, он справился с трассой из конусов

Чат-боту доверили не письмо начальнику, а руль, газ и тормоз настоящей машины. Команда DrivingBench подключила несколько ИИ-моделей к Toyota Corolla и проверила, смогут ли они проехать трассу из конусов на парковке в районе Сан-Франциско.

В эксперименте участвовали GPT-6 Astra, Claude Fable 5.1, Grok 4.6 и GPT-5.6 Sol. Это модели общего назначения, без специального дообучения для вождения. Код, промпты и устройство испытаний команда раскрыла в отчёте DrivingBench.

Ноутбук передавал моделям изображения с камер и телеметрию. Их команды поступали в автомобиль через устройство comma four и программную прослойку на базе openpilot. Таким образом, чат-бот выбирал манёвры, а отдельная система превращала решения в действия машины.


Результаты получились неровными. Grok, Sol и Fable проехали лишь несколько метров и не завершили маршрут. Astra после нескольких попыток справилась. Между заездами модели предлагали разобрать ошибки и попробовать снова.

Человек всё время находился за рулём и был готов нажать тормоз. Скорость ограничили, маршрут проходил на парковке. Выпускать такого водителя в городской поток эксперимент не предлагает.


Самый занятный результат: универсальная языковая модель смогла управлять физической машиной, получая обратную связь через инструменты.

RSS: Новости на портале Anti-Malware.ru