


WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

WhatsApp может раскрыть вашу ОС и информацию о связанных устройствах

Исследователи изучили принцип работы WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в РФ) и пришли к выводу, что мессенджер может выдать операционную систему пользователя, а также ряд информации о связанных устройствах.

На проблему указали специалисты Zengo, ранее предупреждавшие о баге обхода функциональности View Once в WhatsApp.

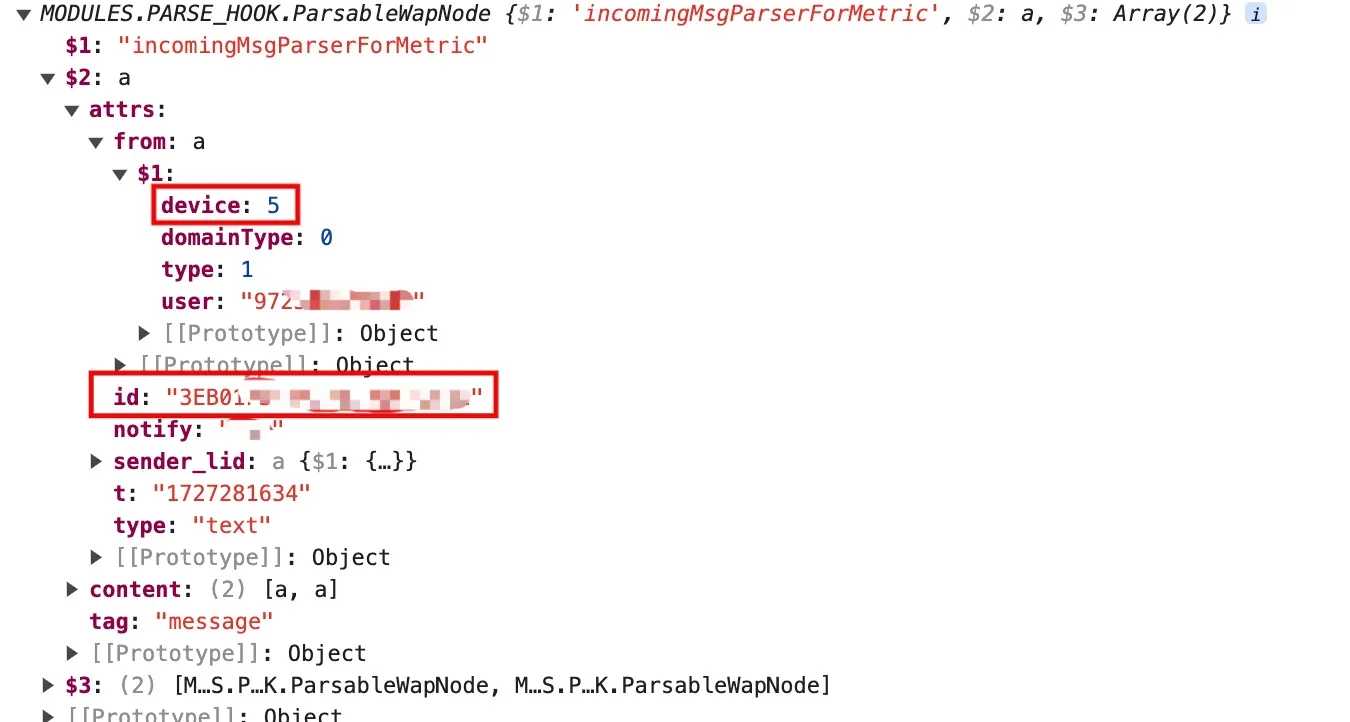
На этот раз изъян содержится в механизме работы с настройками WhatsApp на нескольких устройствах, а именно — в передаваемых во время коммуникации метаданных.

«Как мы выяснили в ходе анализа, разные имплементации WhatsApp генерируют идентификатор сообщения иначе, что позволяет вычислить, пишет ли пользователь, например, с компьютера на Windows или использует другую систему», — заявил в беседе с The Register Тал Бири, сооснователь Zengo.

В блоге Бири также описал метод, с помощью которого можно связать каждое устройство с аккаунтом WhatsApp: как веб-версию мессенджера, так и девайсы на macOS, Android, iPhone и Windows.

На каждой ОС свойство такого идентификатора будет отличаться: на Android он состоит из 32 символов, на iPhone — из 20, а десктопное приложение для Windows генерирует всего 18.


«Само собой, это не конец света, однако может быть полезно для тех злоумышленников, которые планируют подсунуть вам вредоносную программу, поскольку им надо знать, на какую ОС ориентироваться».

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru