


Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

Android-троян TrickMo ворует ПИН-коды с помощью фейкового экрана блокировки

В свежих кибератаках исследователи выявили целых сорок новых вариантов TrickMo, банковского трояна для Android-устройств. Основной фишкой этих образцов является возможность вытаскивать ПИН-коды, которыми защищены смартфоны пользователей.

На новые варианты TrickMo обратили внимание специалисты компании Zimperium. Впервые об этом вредоносе мы сообщали в 2020 году: тогда команда IBM X-Force предупреждала, что TrickMo перехватывает одноразовые пароли.

Помимо этой функциональности, Android-троян может записывать действия на экране, вытаскивать данные, а также открывать оператору удалённый доступ к девайсу.

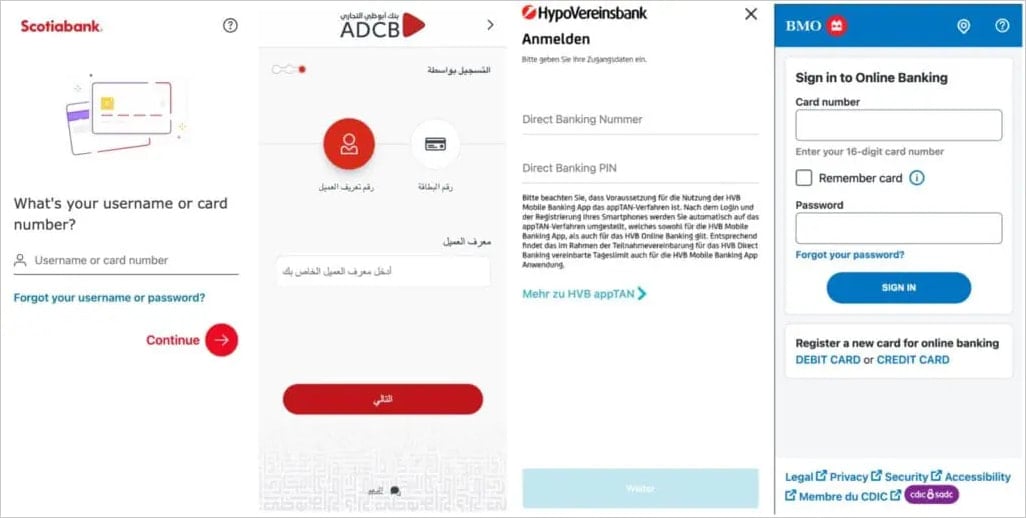
Для реализации этих сценариев атаки зловред задействует специальные возможности мобильной операционной системы — Accessibility Service. Поскольку это банковский троян, он может накладывать фейковые окна поверх легитимных приложений — так в руки операторов попадают данные для аутентификации.


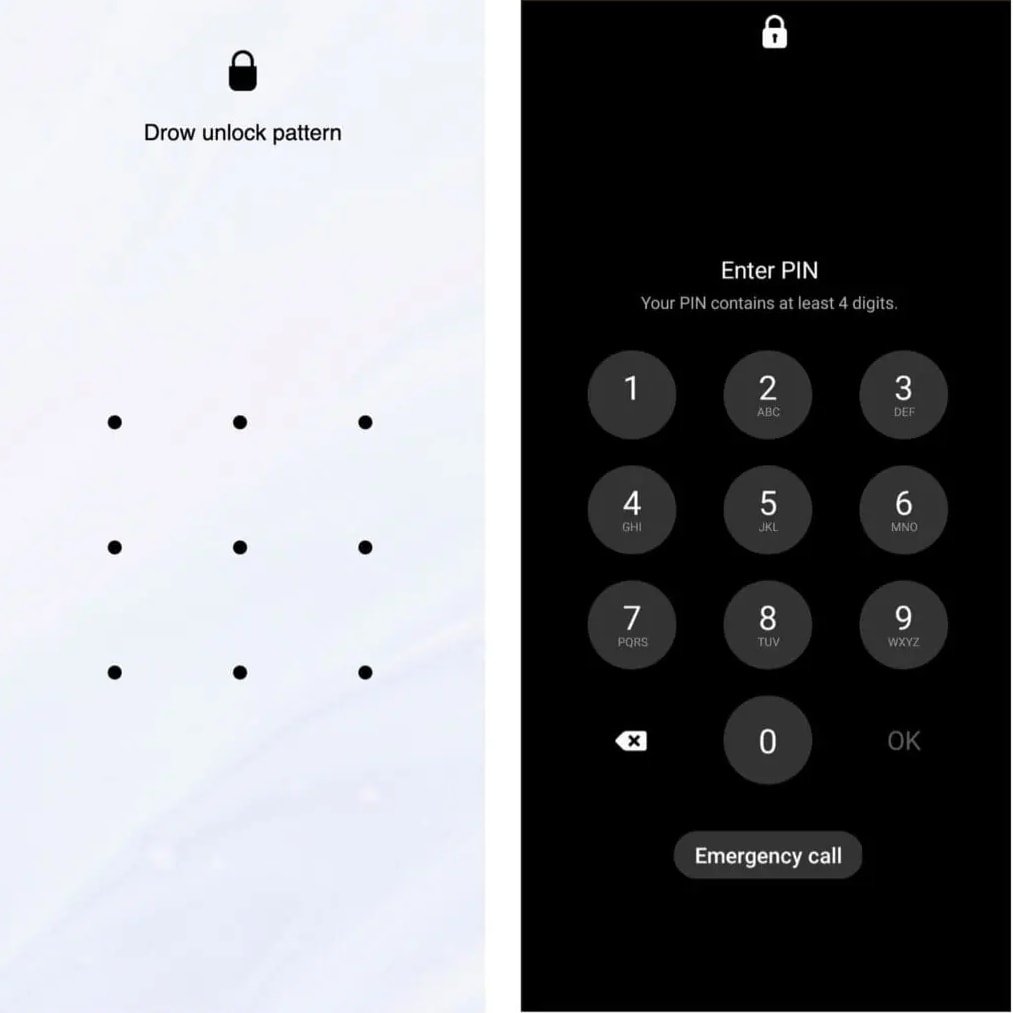
В отчёте Zimperium упоминается также новая интересная фича: TrickMo научился подделывать экран блокировки, чтобы вытащить либо ПИН-код, с помощью которого разблокируется устройство, либо графический ключ.

«Фейковый экран является на самом деле HTML-страницей, которая размещается на стороннем веб-сайте и демонстрируется жертве в полноэкранном режиме», — пишут исследователи.

«Как только пользователь введёт ПИН-код на такой станице, он с помощью PHP-скрипта отправится вместе с идентификатором прямиком в руки злоумышленников».

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru