


OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

Специалистам компании OpenAI удалось ликвидировать более 20 киберкампаний, в которых возможности чат-бота ChatGPT использовались для разработки вредоносных программ и организации целевого фишинга.

Отчёт OpenAI описывает активность киберпреступников с начала 2024 года и впервые официально подтверждает использование генеративных возможности ChatGPT для проведения кибератак.

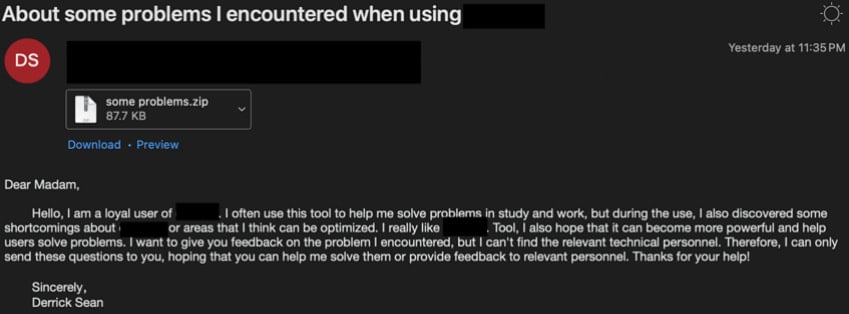
Например, специалисты упоминают группу SweetSpecter, которая якобы организует кибершпионаж и атакует власти ряда стран Азии. Участники SweetSpecter тщательно готовят электронные письма для целевого фишинга, оснащая их ZIP-архивами с вредоносным содержимым.

В результате в систему жертвы попадает троян SugarGh0st, открывающий злоумышленникам удалённый доступ к устройству.


Кроме того, в отчёте описывается иранская кибергруппировка CyberAv3ngers, стоящая за таргетированными атаками на промышленные системы стран Запада. Злоумышленники просили ChatGPT выдать учётные данные, используемые в популярных ПЛК по умолчанию.

OpenAI отметила ещё одну иранскую группу — Storm-0817. Эта APT задействовала возможности чат-бота для отладки вредоносных программ.

«В частности, STORM-0817 использовала ChatGPT для разработки кода на стороне сервера, необходимого для установки соединений со скомпрометированными устройствами», — отмечается в отчёте (PDF).

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru