


Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

В этом году обработка отчетов об уязвимостях и публикация записей в базе NVD сильно замедлились. Привлечение сторонних специалистов помогло NIST сократить бэклог, однако не в той мере, как думалось; в настоящее время анализа ждут более 17 тыс. CVE.

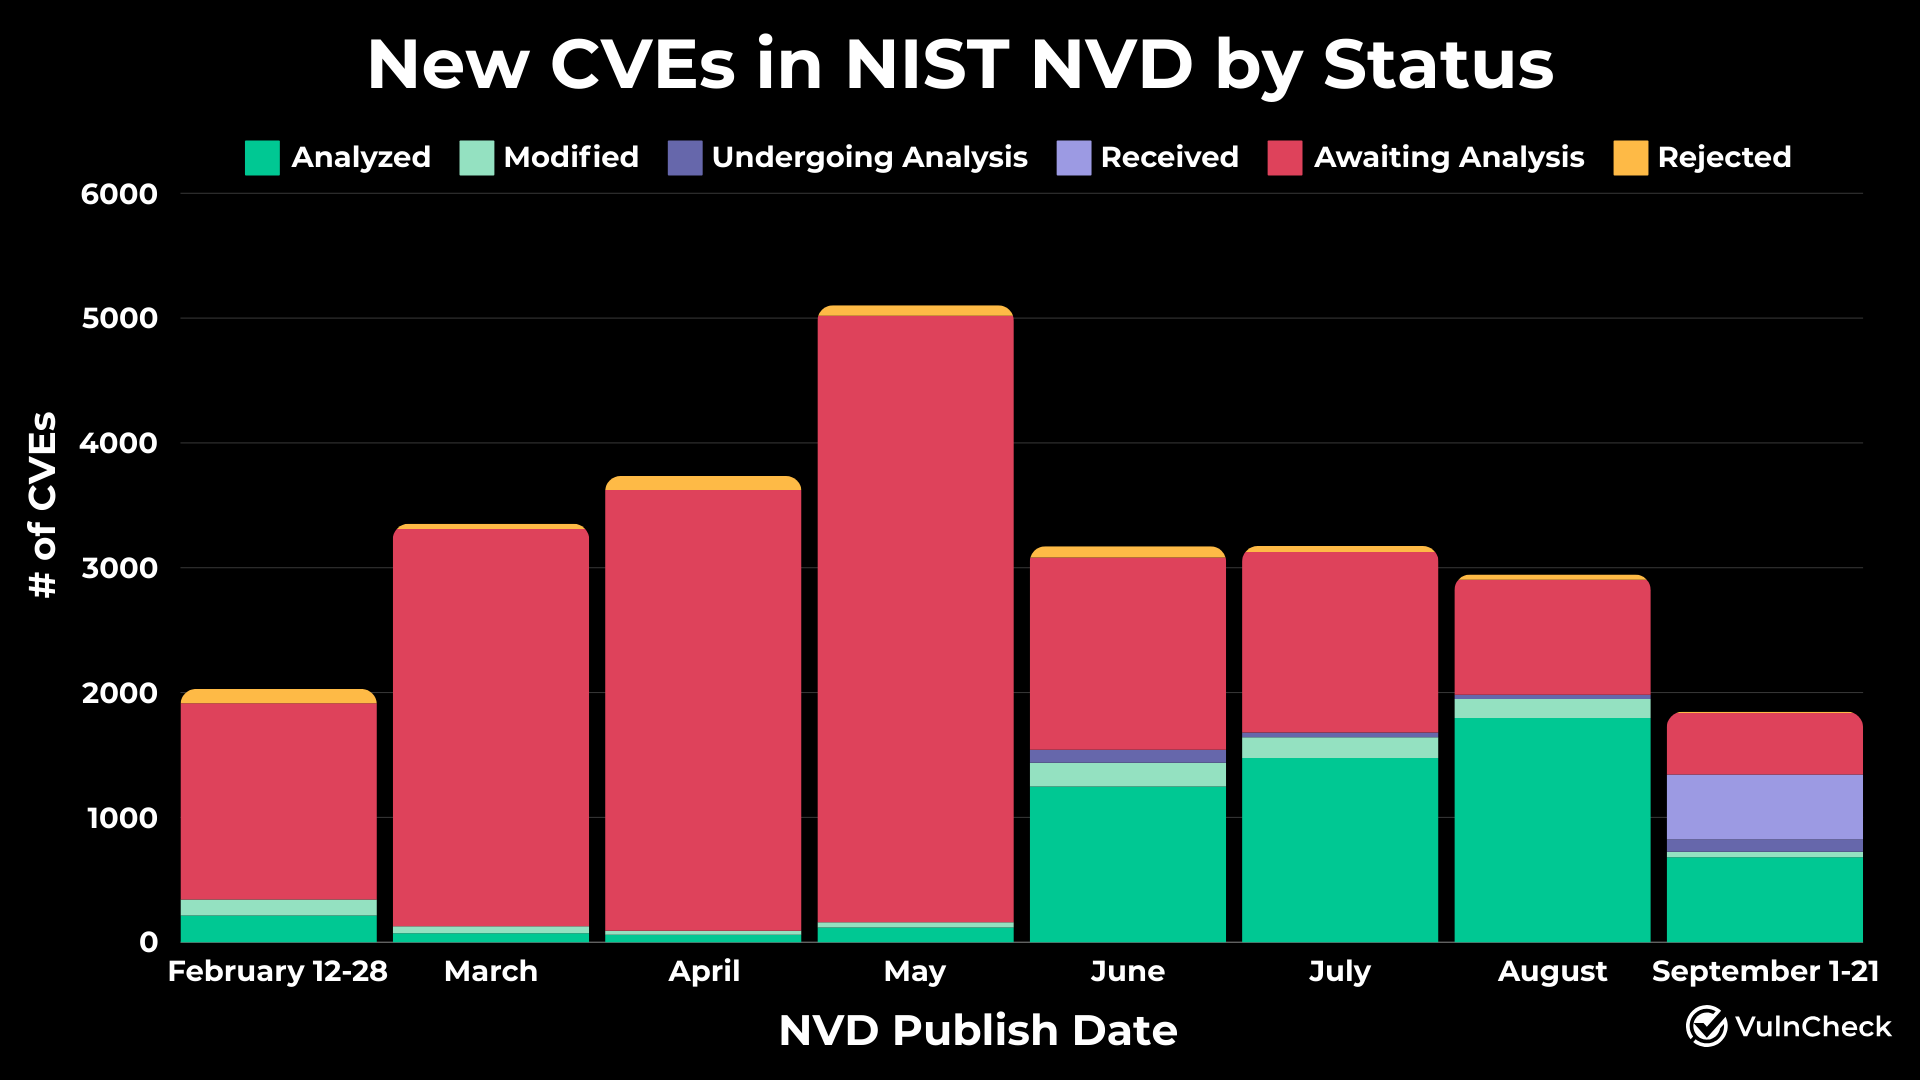
В VulnCheck просмотрели статусы новых уязвимостей в базе NVD за период с 12 февраля по 21 сентября и обнаружили, что до третьей декады мая 93,4% поданных отчетов оставались необработанными.

Куратор репозитория (NIST) объяснил торможение процессов ростом объемов софта и числа выявляемых уязвимостей. Чтобы повысить темпы, пришлось ограничить охват наиболее опасными угрозами, выделить дополнительные кадры и запросить помощь со стороны.

Благодаря этим мерам с июня ситуация улучшилась, и появилась надежда на возврат к прежним темпам к концу финансового год (в США — 30 сентября). Судя по результатам исследования VulnCheck, эти ожидания не оправдались.

По состоянию на 21 сентября бэклог NVD составлял 18 358 CVE. К вечеру 3 октября (17:40 Мск) показатель снизился до 17 725.


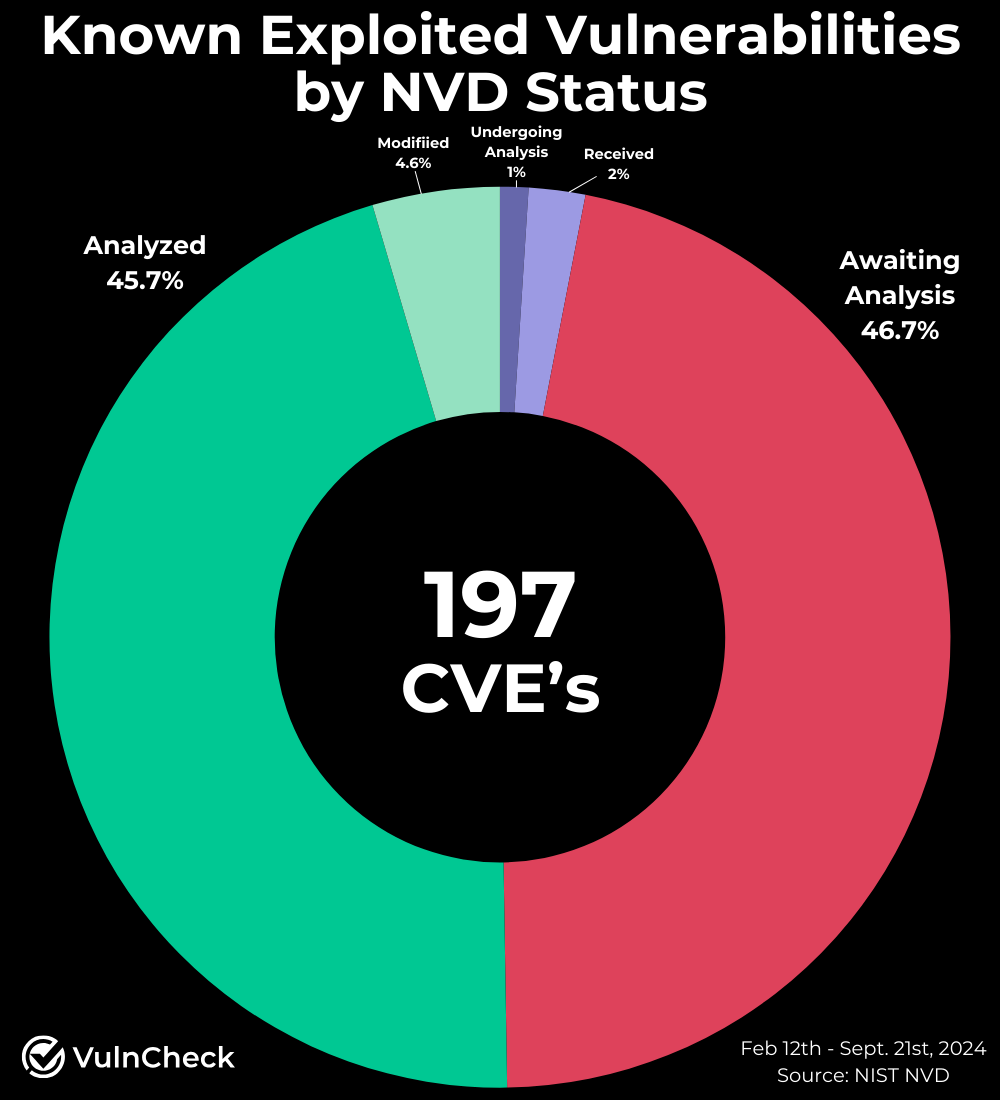
Печально, что среди очередников встречаются уязвимости, используемые в атаках. Многие из них содержатся в продуктах Adobe, Apache, Cisco, Microsoft, VMware и других популярных вендоров.


Публикацию CVE тормозит в основном процесс обогащения данных: получив отчет, аналитики начинают собирать информацию из открытых источников (описания, PoC-эксплойты, патчи и т. д.), чтобы определить тип уязвимости, степень опасности угрозы, затронутые продукты, а также возможные вопросы пользователей по всем этим позициям.

В комментарии для The Register представитель Qualys, отметив высокую популярность NVD, указал на аналог, способный на время заменить более авторитетный источник. Те, кто остро нуждается в данных для приоритизации рисков, пока могут воспользоваться услугами Vulnrichment, проекта CISA (Агентства кибербезопасности США) по обогащению CVE.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru