


Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

В этом году обработка отчетов об уязвимостях и публикация записей в базе NVD сильно замедлились. Привлечение сторонних специалистов помогло NIST сократить бэклог, однако не в той мере, как думалось; в настоящее время анализа ждут более 17 тыс. CVE.

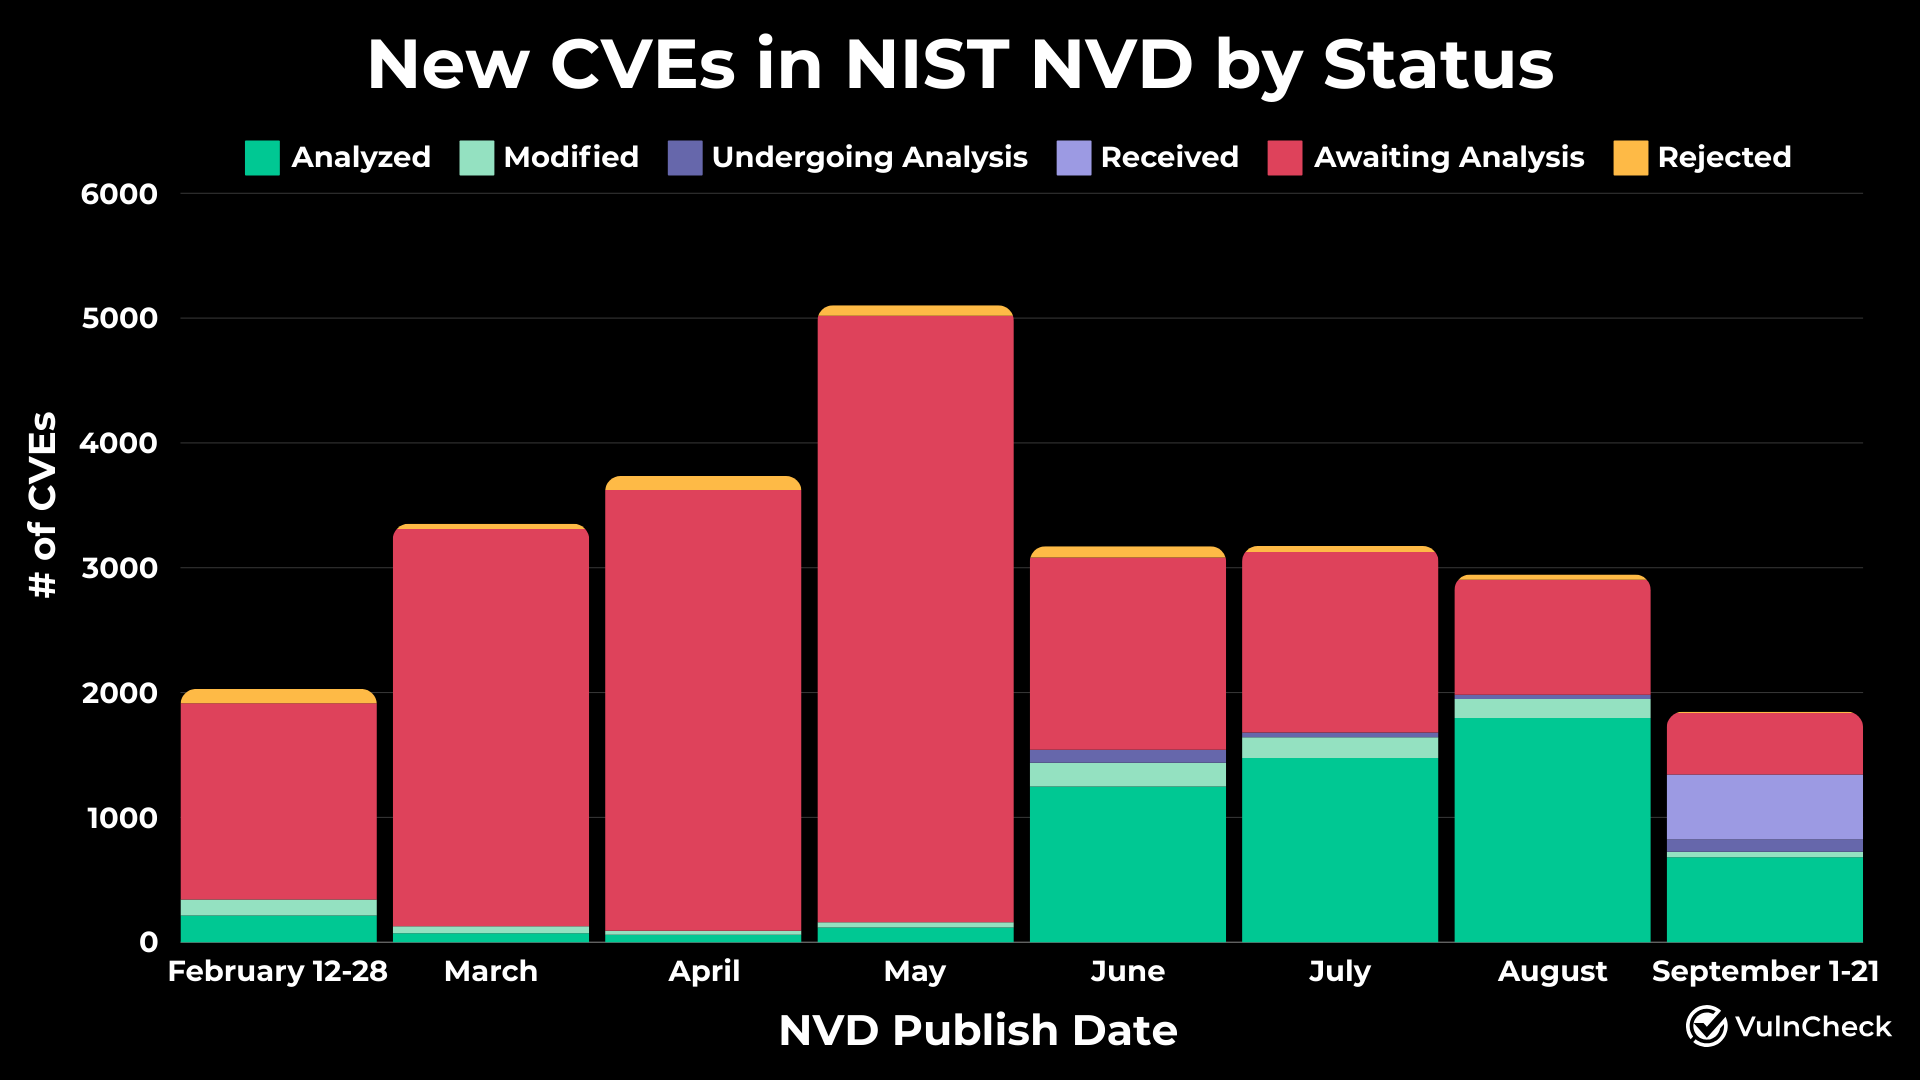
В VulnCheck просмотрели статусы новых уязвимостей в базе NVD за период с 12 февраля по 21 сентября и обнаружили, что до третьей декады мая 93,4% поданных отчетов оставались необработанными.

Куратор репозитория (NIST) объяснил торможение процессов ростом объемов софта и числа выявляемых уязвимостей. Чтобы повысить темпы, пришлось ограничить охват наиболее опасными угрозами, выделить дополнительные кадры и запросить помощь со стороны.

Благодаря этим мерам с июня ситуация улучшилась, и появилась надежда на возврат к прежним темпам к концу финансового год (в США — 30 сентября). Судя по результатам исследования VulnCheck, эти ожидания не оправдались.

По состоянию на 21 сентября бэклог NVD составлял 18 358 CVE. К вечеру 3 октября (17:40 Мск) показатель снизился до 17 725.


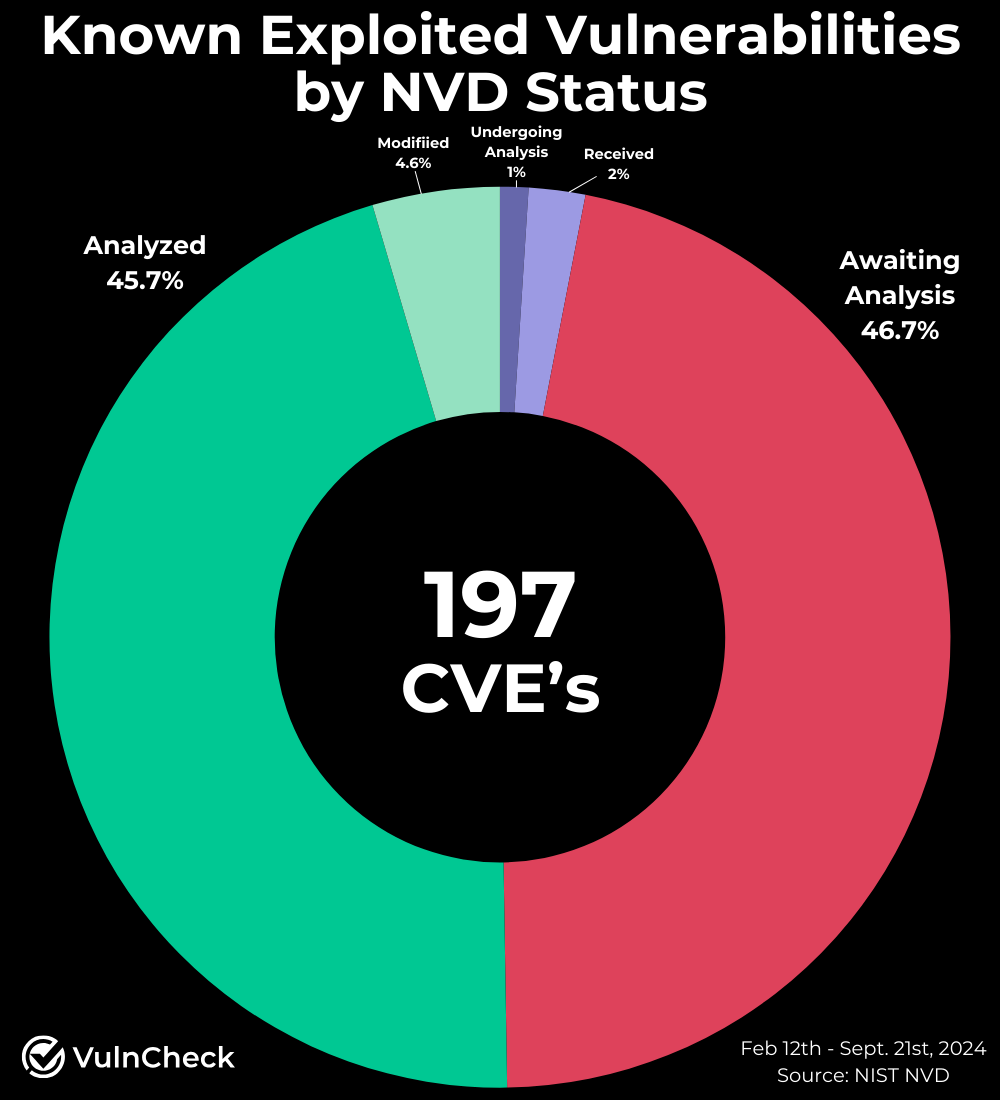
Печально, что среди очередников встречаются уязвимости, используемые в атаках. Многие из них содержатся в продуктах Adobe, Apache, Cisco, Microsoft, VMware и других популярных вендоров.


Публикацию CVE тормозит в основном процесс обогащения данных: получив отчет, аналитики начинают собирать информацию из открытых источников (описания, PoC-эксплойты, патчи и т. д.), чтобы определить тип уязвимости, степень опасности угрозы, затронутые продукты, а также возможные вопросы пользователей по всем этим позициям.

В комментарии для The Register представитель Qualys, отметив высокую популярность NVD, указал на аналог, способный на время заменить более авторитетный источник. Те, кто остро нуждается в данных для приоритизации рисков, пока могут воспользоваться услугами Vulnrichment, проекта CISA (Агентства кибербезопасности США) по обогащению CVE.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru