


Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

В этом году обработка отчетов об уязвимостях и публикация записей в базе NVD сильно замедлились. Привлечение сторонних специалистов помогло NIST сократить бэклог, однако не в той мере, как думалось; в настоящее время анализа ждут более 17 тыс. CVE.

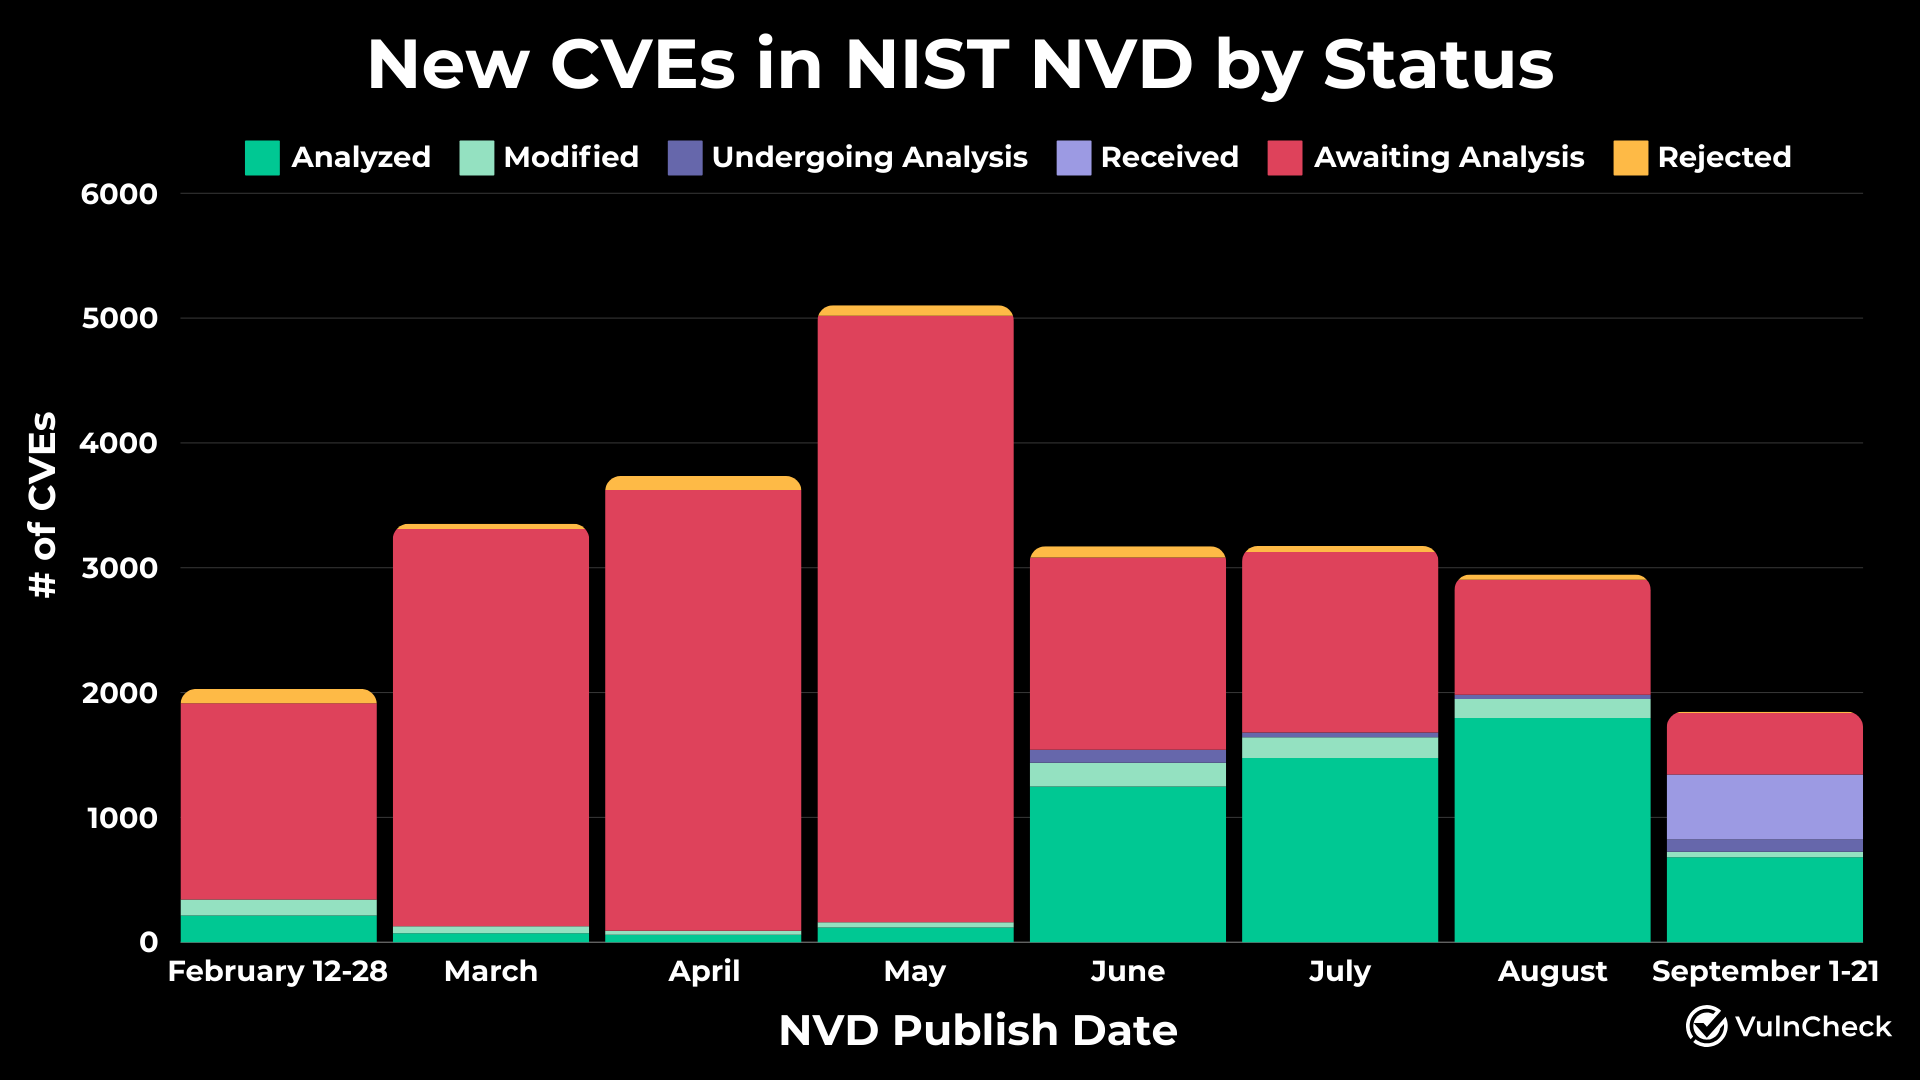
В VulnCheck просмотрели статусы новых уязвимостей в базе NVD за период с 12 февраля по 21 сентября и обнаружили, что до третьей декады мая 93,4% поданных отчетов оставались необработанными.

Куратор репозитория (NIST) объяснил торможение процессов ростом объемов софта и числа выявляемых уязвимостей. Чтобы повысить темпы, пришлось ограничить охват наиболее опасными угрозами, выделить дополнительные кадры и запросить помощь со стороны.

Благодаря этим мерам с июня ситуация улучшилась, и появилась надежда на возврат к прежним темпам к концу финансового год (в США — 30 сентября). Судя по результатам исследования VulnCheck, эти ожидания не оправдались.

По состоянию на 21 сентября бэклог NVD составлял 18 358 CVE. К вечеру 3 октября (17:40 Мск) показатель снизился до 17 725.


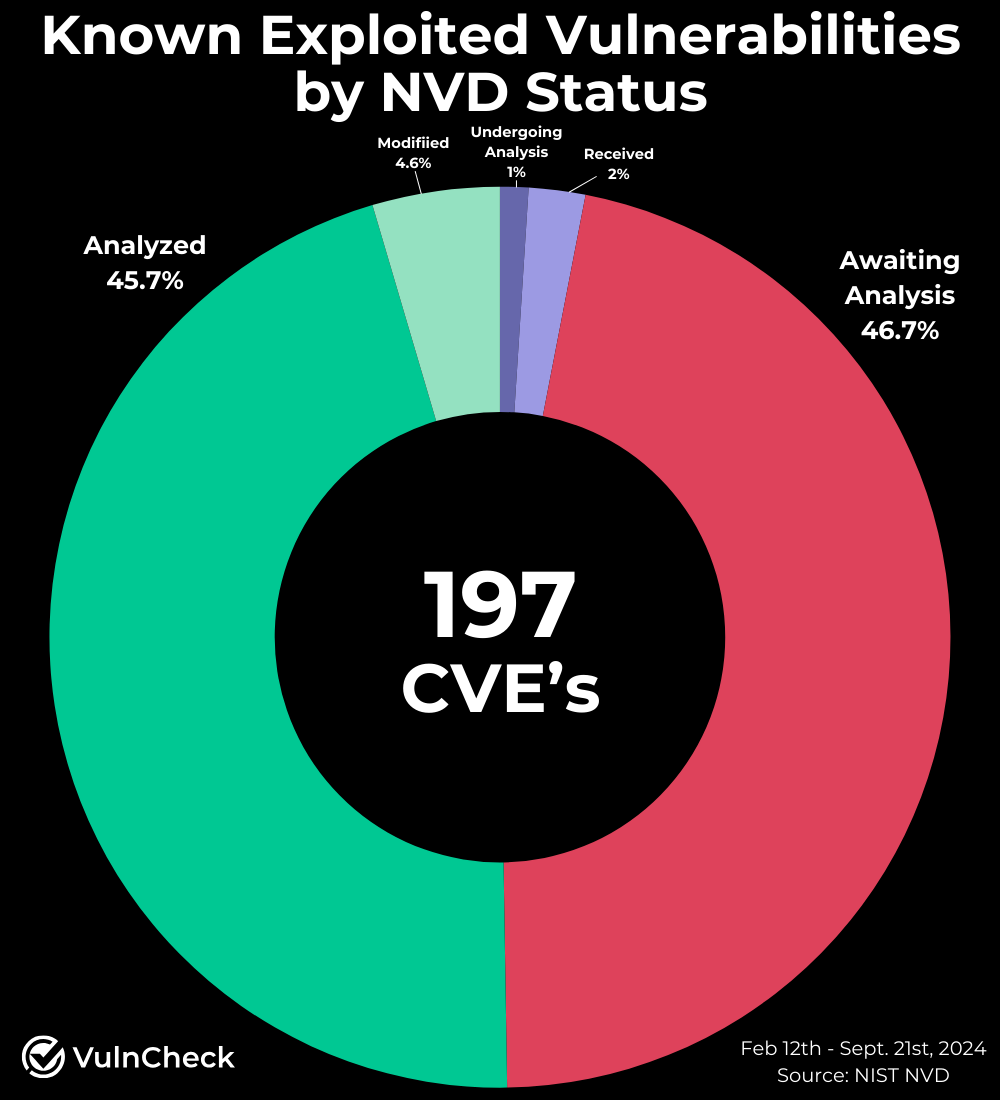
Печально, что среди очередников встречаются уязвимости, используемые в атаках. Многие из них содержатся в продуктах Adobe, Apache, Cisco, Microsoft, VMware и других популярных вендоров.


Публикацию CVE тормозит в основном процесс обогащения данных: получив отчет, аналитики начинают собирать информацию из открытых источников (описания, PoC-эксплойты, патчи и т. д.), чтобы определить тип уязвимости, степень опасности угрозы, затронутые продукты, а также возможные вопросы пользователей по всем этим позициям.

В комментарии для The Register представитель Qualys, отметив высокую популярность NVD, указал на аналог, способный на время заменить более авторитетный источник. Те, кто остро нуждается в данных для приоритизации рисков, пока могут воспользоваться услугами Vulnrichment, проекта CISA (Агентства кибербезопасности США) по обогащению CVE.

Подпишитесь на новости

В МАКСЕ появятся цифровые рецепты и подписание медицинских согласий

МАКС готовят к следующей медицинской роли: в мессенджере должны появиться цифровые рецепты на лекарства и подписание информированных согласий. Об этом заявил министр здравоохранения Михаил Мурашко. Бумажной бюрократии обещают ещё одного цифрового конкурента.

О планах министра сообщил ТАСС с конгресса «Национальное здравоохранение — 2026».

По словам Мурашко, новые сервисы станут доступны в ближайшее время. Конкретную дату запуска и подробный порядок работы он в приведённом сообщении не назвал.

Медицинские функции в мессенджере уже используются. Как сообщил министр, записью к врачу и другими возможностями пользуются более 21 млн человек. Согласно его презентации, телемедицинские консультации «врач — пациент» через мессенджер используют более 5 млн человек, а закрытием больничных после онлайн-консультаций воспользовались 2,9 млн.

Следующий заявленный шаг — добавить документы, сопровождающие лечение. При этом анонс не означает, что рецепт можно будет получить без врача: условия назначения лекарств и схема получения цифрового документа в опубликованном выступлении не раскрыты.

Мессенджер продолжает обрастать государственными сервисами. Теперь остаётся дождаться, когда всё озвученное превратится в работающую функцию.

RSS: Новости на портале Anti-Malware.ru