


Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

В этом году обработка отчетов об уязвимостях и публикация записей в базе NVD сильно замедлились. Привлечение сторонних специалистов помогло NIST сократить бэклог, однако не в той мере, как думалось; в настоящее время анализа ждут более 17 тыс. CVE.

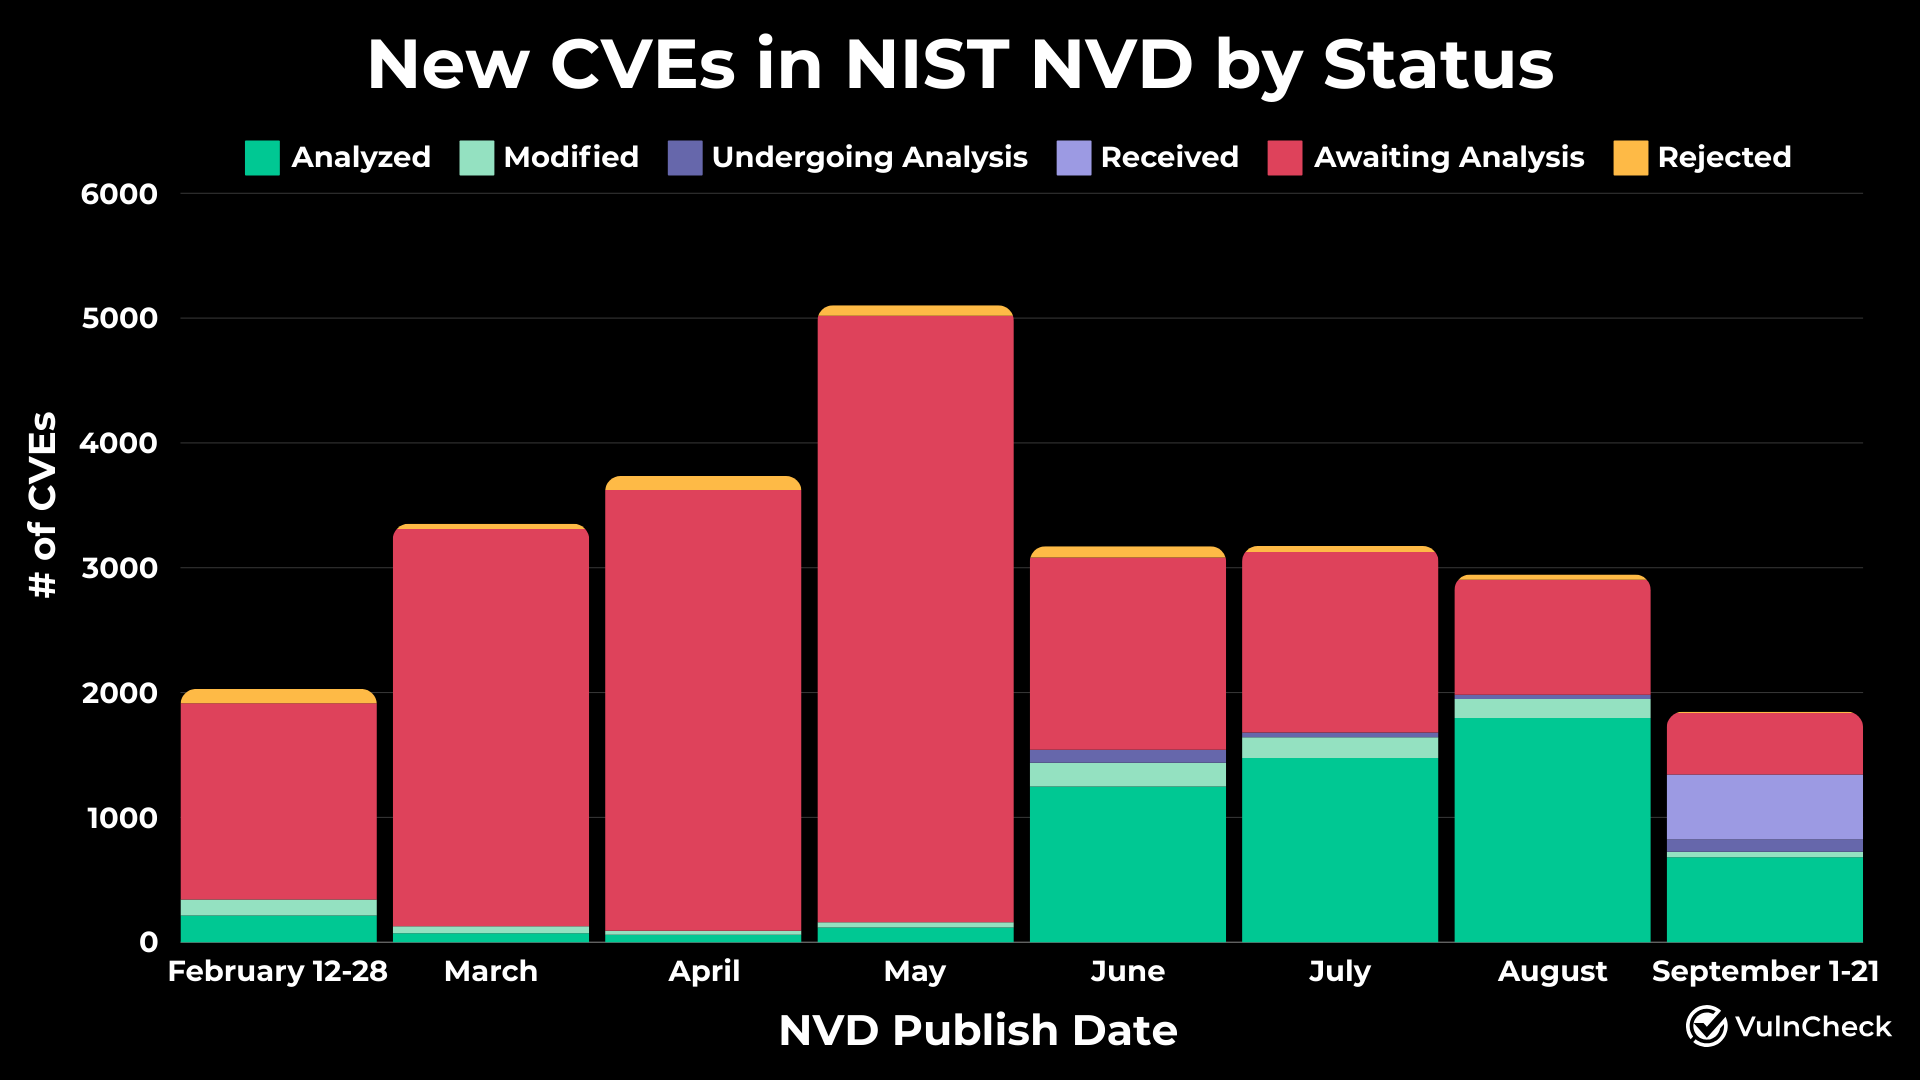
В VulnCheck просмотрели статусы новых уязвимостей в базе NVD за период с 12 февраля по 21 сентября и обнаружили, что до третьей декады мая 93,4% поданных отчетов оставались необработанными.

Куратор репозитория (NIST) объяснил торможение процессов ростом объемов софта и числа выявляемых уязвимостей. Чтобы повысить темпы, пришлось ограничить охват наиболее опасными угрозами, выделить дополнительные кадры и запросить помощь со стороны.

Благодаря этим мерам с июня ситуация улучшилась, и появилась надежда на возврат к прежним темпам к концу финансового год (в США — 30 сентября). Судя по результатам исследования VulnCheck, эти ожидания не оправдались.

По состоянию на 21 сентября бэклог NVD составлял 18 358 CVE. К вечеру 3 октября (17:40 Мск) показатель снизился до 17 725.


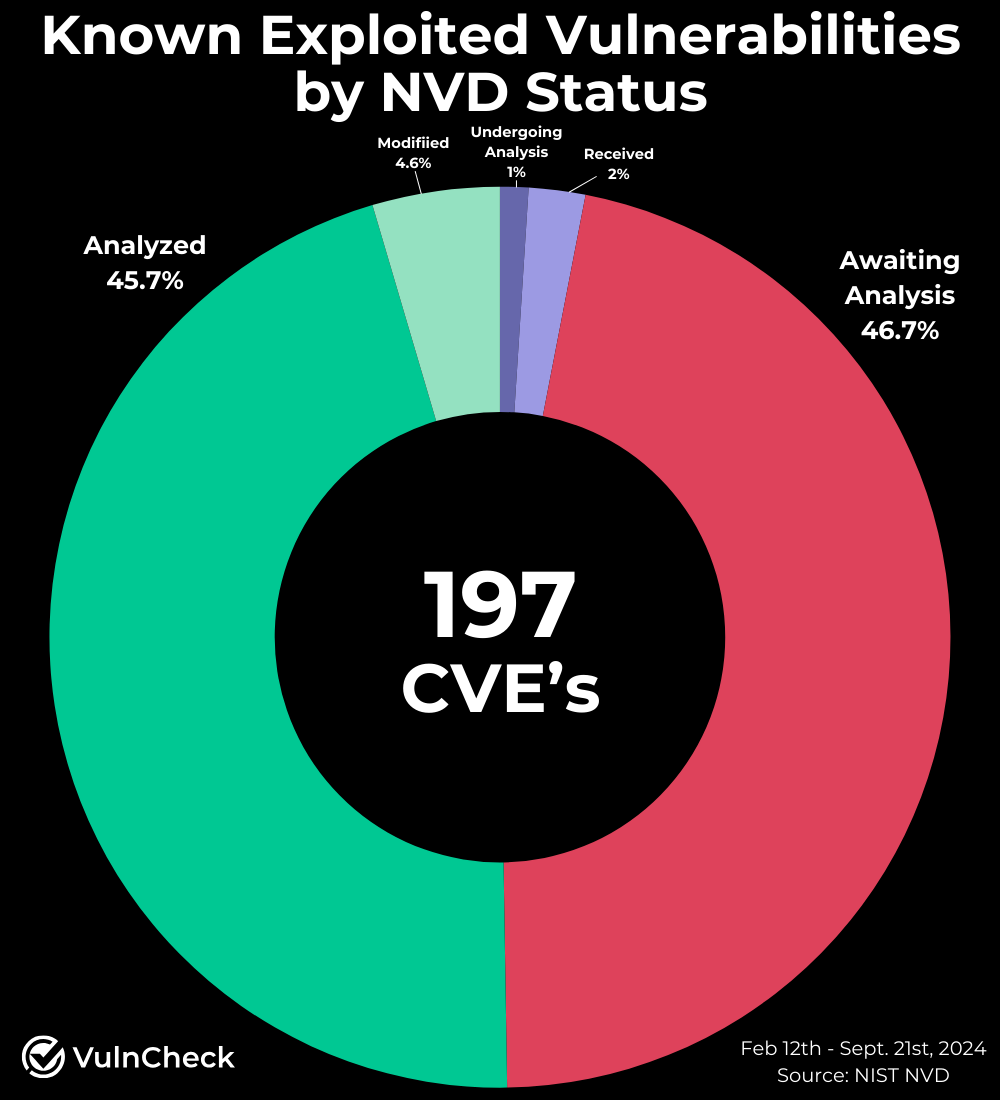
Печально, что среди очередников встречаются уязвимости, используемые в атаках. Многие из них содержатся в продуктах Adobe, Apache, Cisco, Microsoft, VMware и других популярных вендоров.


Публикацию CVE тормозит в основном процесс обогащения данных: получив отчет, аналитики начинают собирать информацию из открытых источников (описания, PoC-эксплойты, патчи и т. д.), чтобы определить тип уязвимости, степень опасности угрозы, затронутые продукты, а также возможные вопросы пользователей по всем этим позициям.

В комментарии для The Register представитель Qualys, отметив высокую популярность NVD, указал на аналог, способный на время заменить более авторитетный источник. Те, кто остро нуждается в данных для приоритизации рисков, пока могут воспользоваться услугами Vulnrichment, проекта CISA (Агентства кибербезопасности США) по обогащению CVE.

Подпишитесь на новости

RuStore обошёл Google Play по популярности оплаты игр в России

За играми российские пользователи Android всё ещё часто идут в Google Play, а платить предпочитают через RuStore. Среди опрошенных покупателей мобильных игр 50% использовали российский магазин, 46% — Google Play. Основным каналом оплаты их назвали 32% и 23% соответственно.

Такие результаты опубликовало агентство TelecomDaily. В онлайн-опросе 14–24 октября участвовали 2000 совершеннолетних владельцев Android-смартфонов.

При этом по установке и обновлению приложений Google Play сохраняет преимущество: им пользуются 87% респондентов, RuStore — 82%. Магазины могут спокойно соседствовать на одном устройстве.

Платящий игрок, по оценке исследователей, расходует около 1000 рублей в месяц и совершает в среднем 2,6 покупки. Средняя сумма последней покупки составила 710 рублей, медианная — 500 рублей. Чаще всего деньги уходят на подписки и премиум-доступ, покупку игр и внутриигровых предметов.

Самым популярным способом оплаты приложений стала СБП: её использовали около 70% плательщиков. Банковские карты назвали 51%.

Объявлять RuStore победителем всего рынка, само собой, рано но в борьбе за привычку оплачивать российская площадка уже выглядит убедительно.

RSS: Новости на портале Anti-Malware.ru