


Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

В системе печати с открытым исходным кодом CUPS выявлен ряд уязвимостей, с помощью которых злоумышленники могут удалённо выполнить произвольный код на компьютерах под управлением Linux.

На проблемы в безопасности указал исследователь Симоне Маргарителли по его словам, в дефолтной конфигурации системам не угрожают описанные бреши:

  • CVE-2024-47076 (libcupsfilters),
  • CVE-2024-47175 (libppd),
  • CVE-2024-47176 (cups-browsed),
  • CVE-2024-47177 (cups-filters).

CUPS (Common UNIX Printing System) представляет собой наиболее популярную для Linux-устройств систему печати. Её поддерживают в том числе FreeBSD, NetBSD и OpenBSD.

Один из компонентов CUPS — демон cups-browsed — отвечает за поиск принтеров в локальной сети аналогично тому, как Windows и macOS ищут в сети удалённые устройства для печати.

Как отметил Маргарителли, при активном cups-browsed (который по умолчанию отключён на большинстве систем) демон слушает UDP-порт под номером 631. Кроме того, компонент допускает удалённые подключения от любого устройства в сети для создания нового принтера.

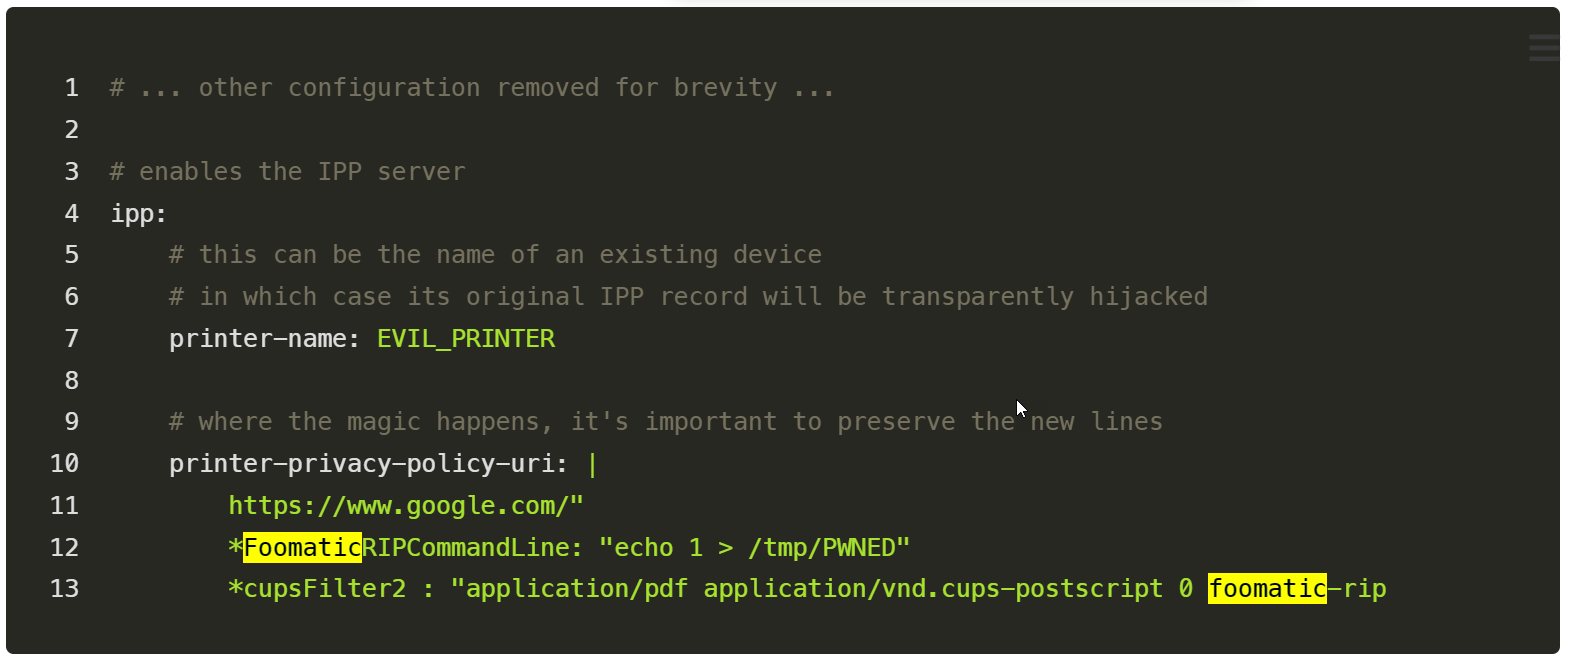
Специалист смог создать вредоносный принтер PostScript Printer Description (PPD), который удалось подсунуть cups-browsed. В результате в систему автоматом установилось злонамеренное устройство для печати, а команда в формате PPD получила возможность запуститься локально на компьютере.

Выполнение упомянутой команды стало возможным благодаря фильтру foomatic-rip.


Напомним, вчера мы сообщали о критической уязвимости, затрагивающей все системы GNU/Linux. В случае эксплуатации неаутентифицированный злоумышленник может выполнить код удалённо.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru