


Фальшивая капча атакует любителей пиратских игр

Фальшивая капча атакует любителей пиратских игр

Фальшивая капча атакует любителей пиратских игр

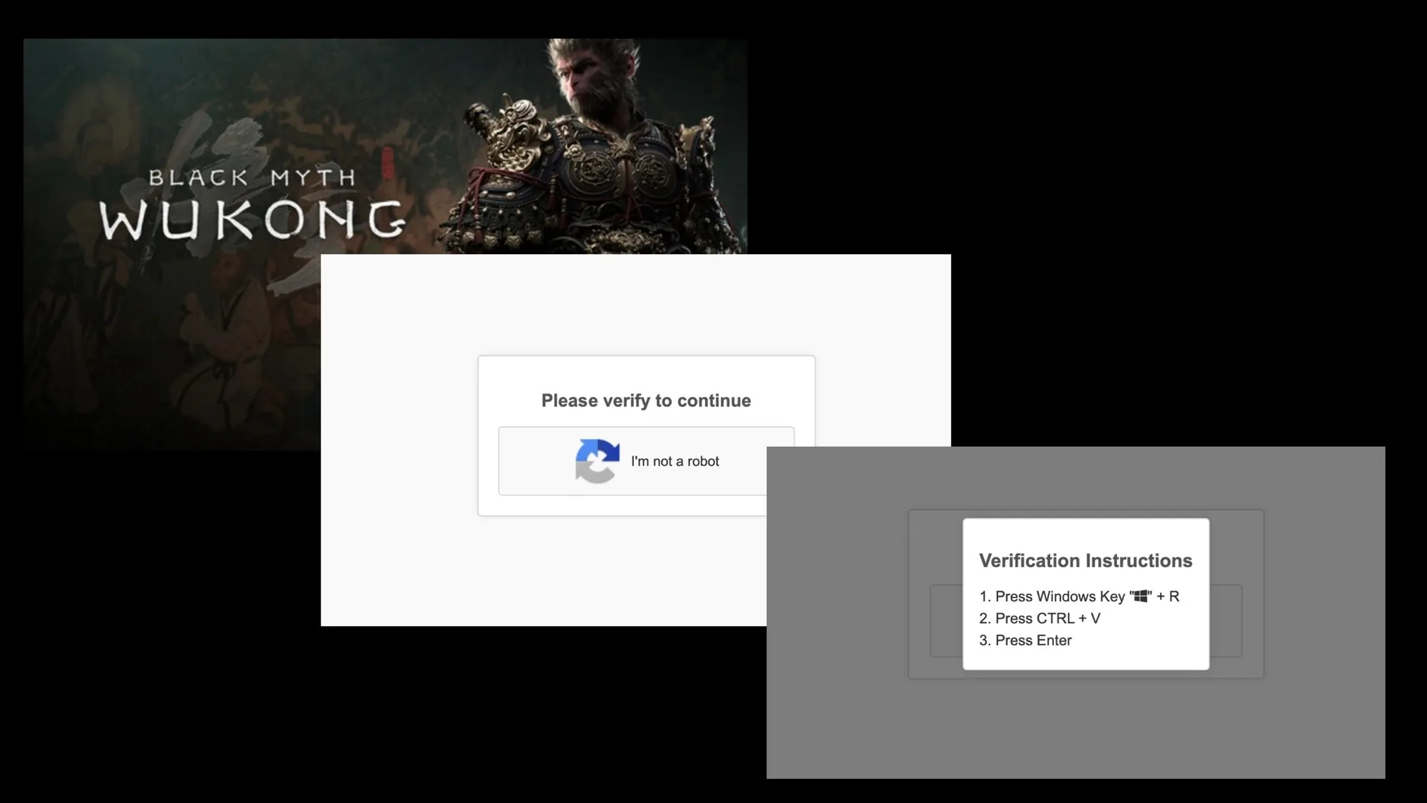
Атаку обнаружил вендор McAfee. Фальшивый тест безопасности, который предлагают злоумышленники, является зловредом Lumma Stealer. Они заманивают жертв возможностью загрузить пиратскую копию игры.

Как предупреждает McAfee, наиболее часто злоумышленники заманивают потенциальных жертв загрузкой взломанных версий Black Myth: Wukong, Cities: Skylines II, Hogwarts Legacy.

«Когда пользователи ищут в интернете бесплатные или взломанные версии популярных видеоигр, они могут столкнуться с онлайн-форумами, сообщениями сообщества или общедоступными репозиториями, которые перенаправляют их на вредоносные ссылки», — так представитель McAfee описал действия злоумышленников в комментарии для британского PC Mag.

При переходе на сайт пользователь должен пройти якобы тест на то, что он не является ботом. Но этот тест является поддельным, и под видом его прохождения компьютер жертвы заражается зловредом Lumma Stealer, который ворует пароли.

Помимо игровой схемы, злоумышленники атакуют разработчиков проектов с открытым кодом. От имени GitHub они рассылают фишинговые письма, где призывают устранить якобы уязвимость. Дальше их заставляют пройти по ссылке, где под видом капча-теста происходит загрузка зловреда.

Атака, по данным McAfee, уже охватила большую часть мира. Наиболее активны злоумышленники в Египте, Индии, Индонезии и Испании.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru